觀點 · 資訊分享
Budibase 自架版免登入遠端執行漏洞 CVE-2026-35216:請升級到 3.33.4
低程式碼平台 Budibase 的自架版有一個重大漏洞:只要管理員建立過「Webhook 觸發 + Bash 步驟」的自動化,任何人不用登入就可能透過公開網址遠端執行指令。專案 4/2 已發布公告,修補版是 3.33.4。
- 發布
- 2026-04-04
- 篇幅
- 約 4 分鐘 · 1,608 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
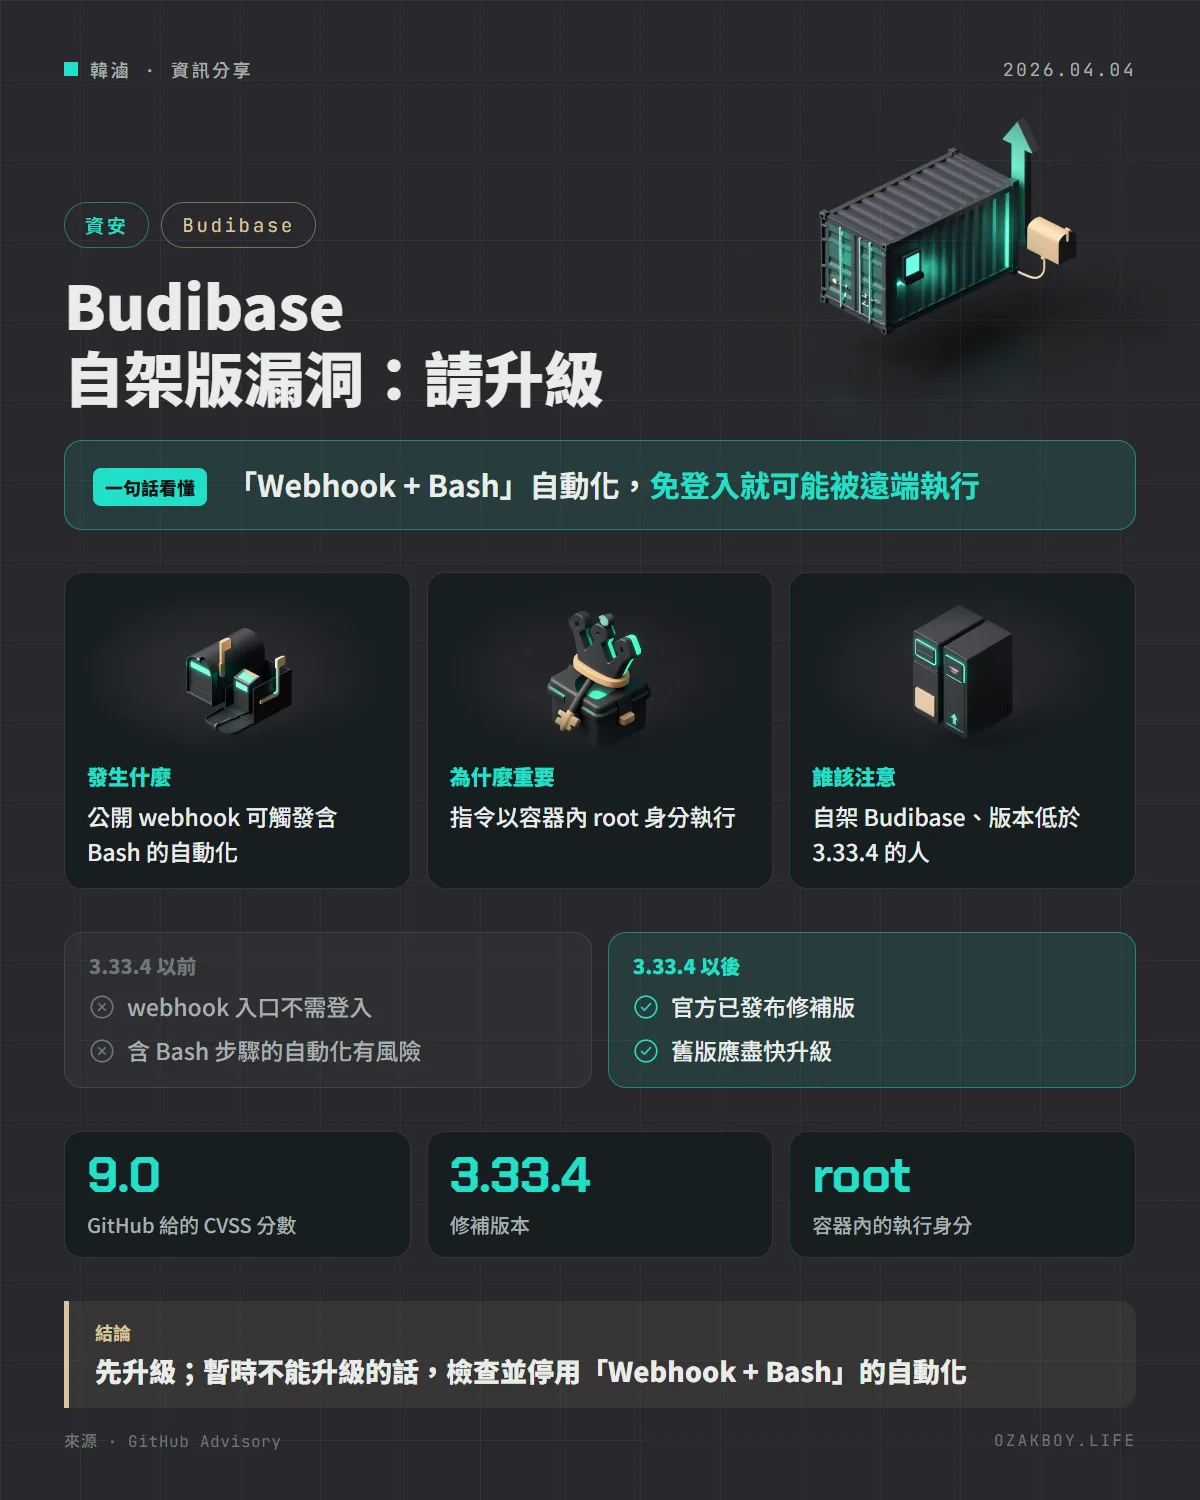
一句話看懂:自架版 Budibase 3.33.4 以前有個重大漏洞:只要管理員建立過「Webhook 觸發 + Bash 步驟」的自動化,任何人不需登入就可能遠端執行指令,請升級到 3.33.4。
先用白話講:這是什麼情況?
Budibase 是一個低程式碼平台,讓人用拖拉的方式做內部系統,也能設定「自動化」:例如有人填表單就自動寄信。自動化可以用 Webhook(一個公開網址,外部服務呼叫它就會觸發自動化)當起點。
想像一台自動販賣機,投幣口(webhook 網址)本來設計成誰都能投。問題是,這台機器的某個按鈕會把投幣口收到的內容,直接當成指令交給機器內部執行。於是任何人只要知道網址,就有機會讓機器做它不該做的事。
發生什麼事
這是時間點要特別說清楚的一則:專案早在 4 月 2 日就已經在 Budibase 的 GitHub 發布了安全公告;NVD 在 4 月 3 日收錄,GitHub 公告資料庫則在 4 月 4 日完成審核並收錄為 CVE-2026-35216。
公告的重點:
- 影響:@budibase/server 3.33.4 以前的版本,修補版本是 3.33.4
- 嚴重度:GitHub 評為 Critical,CVSS 9.0
- 原因:webhook 觸發網址是公開路由,沒有任何驗證;而 Bash 自動化步驟會先把 webhook 內容套進指令範本,再交給 shell 執行
- 後果:指令是以容器內的 root 身分執行
哪些人真的有風險?
公告說明,要有下面這些前提才會中:
| 條件 | 說明 |
|---|---|
| 自架部署 | Bash 步驟只在自架(SELF_HOSTED)時才會出現 |
| 管理員建立過特定自動化 | 含 Webhook 觸發與 Bash 步驟 |
| 指令用了觸發欄位範本 | 例如把 webhook 傳進來的欄位直接放進指令 |
這就是為什麼 CVSS 的攻擊複雜度被標為「高」。但公告也說,這種做法是文件裡的正常用法,正式環境可能真的有人這樣設。
給開發者的技術細節
處置建議:
- 把
@budibase/server升到 3.33.4 以上(Docker 部署就更新映像檔版本) - 盤點所有自動化:找出「Webhook 觸發 + Bash 步驟」的組合,確認有沒有把 webhook 欄位帶進指令
- 暫時不能升級的話,先停用這類自動化(這是我的建議,不是公告原文)
- 升級後檢查伺服器上有沒有不明的指令執行紀錄或異常的對外連線
公告把漏洞的根源說得很清楚:公開入口加上「把外部輸入當指令」,這是最典型的指令注入組合。本文不提供攻擊細節,有需要的人請直接看官方公告。
我的看法
自架服務的人最容易踩到這種坑:低程式碼平台為了方便,把「執行指令」做成一個步驟,使用者設定時只覺得好用,卻沒想到那是一扇直通伺服器的門。我自己在家用 NAS 自架服務,會把這類平台放在內網或掛在需要登入的反向代理後面,只有真正要接外部 webhook 的路徑才開放。
另一個提醒是版本更新:自架版沒有人替你自動升級,建議把「每月檢查一次依賴與映像檔版本」排進行事曆。接案時如果替客戶架這類平台,交付文件裡也要寫清楚誰負責更新。
名詞小辭典
- Webhook:一個公開網址,外部服務有事發生時會呼叫它,通知你的系統。
- 遠端程式碼執行(RCE):攻擊者能讓你的伺服器執行他指定的指令,是最嚴重的漏洞類型之一。
- 指令注入:程式把外部傳入的內容直接拼進指令,讓攻擊者能夾帶自己的指令。
- 低程式碼平台:用拖拉與設定就能做出系統的工具,像 Budibase。