觀點 · 資訊分享
Claude Code 2.1.101:慢速模型不再被 5 分鐘逾時砍掉,還補了權限規則被繞過與命令注入的洞
Claude Code 2.1.101 修了寫死的 5 分鐘請求逾時(本地模型、慢速閘道會中招)、讓 deny 規則真正優先於 hook 的詢問、補上一個命令注入漏洞,也新增預設信任系統憑證庫與 /team-onboarding。
- 發布
- 2026-04-11
- 篇幅
- 約 4 分鐘 · 1,640 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
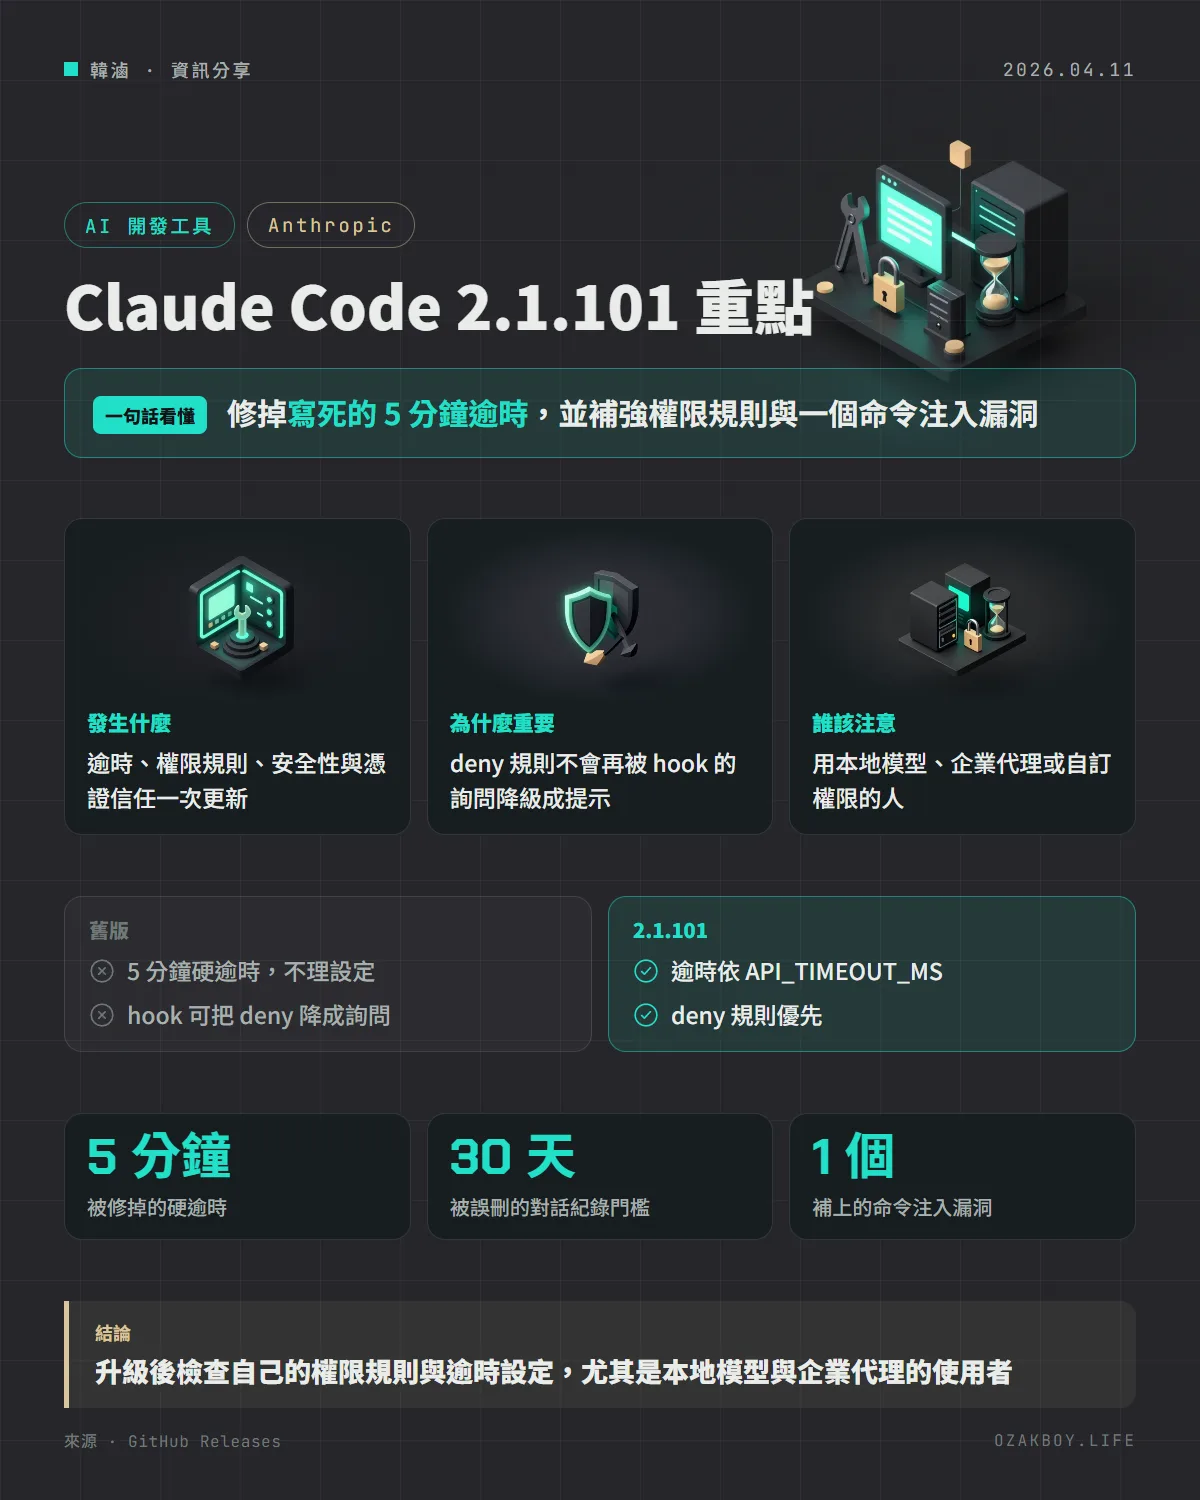
一句話看懂:Claude Code 2.1.101 是個修正很多的版本,重點包括不再寫死 5 分鐘逾時、權限 deny 規則真正優先、補上一個命令注入漏洞,並預設信任系統憑證庫。
先用白話講:這是什麼更新?
Claude Code 是在終端機裡幫你寫程式的 AI 助理。這次的 2.1.101 不是推出大功能,而是一次「把螺絲鎖緊」的更新:把幾個會讓人踩雷的地方修掉,其中有幾項跟安全有關。
發生什麼事
Anthropic 在 2026 年 4 月 10 日發布 2.1.101,我挑跟日常使用最有關的幾項:
新增
/team-onboarding:從你本機的 Claude Code 使用紀錄,產生給新隊友的上手指南- 預設信任作業系統的憑證庫,企業的 TLS 代理不用額外設定;想只用內建憑證,設定
CLAUDE_CODE_CERT_STORE=bundled /ultraplan等遠端功能,會自動建立預設的雲端環境,不用先到網頁上設定
修正(比較重要的)
- 逾時:以前有個寫死的 5 分鐘請求逾時,會中斷較慢的後端(本地 LLM、延伸思考、慢速閘道),不管你有沒有設
API_TIMEOUT_MS - 權限:
permissions.deny以前蓋不過 PreToolUse hook 回傳的ask,hook 可以把「禁止」降成「詢問」;現在 deny 優先 - 安全:修補 POSIX
which備援機制中的命令注入漏洞(用於偵測 LSP 執行檔) - 資料:使用
--setting-sources但沒包含user時,背景清理會忽略cleanupPeriodDays,把超過 30 天的對話紀錄刪掉,現在已修正 - Bedrock:當 Authorization 標頭由
ANTHROPIC_AUTH_TOKEN、apiKeyHelper或ANTHROPIC_CUSTOM_HEADERS設定時,SigV4 驗證失敗回 403 的問題
對你的影響
| 你的情況 | 這版帶來的變化 |
|---|---|
| 用本地模型或慢速閘道 | 長時間思考的請求不再被 5 分鐘硬切 |
| 在公司網路、有 TLS 代理 | 預設信任系統憑證,少一道設定 |
| 自訂權限與 hook | deny 規則現在確實優先 |
用 --setting-sources |
不會再被誤刪 30 天前的對話紀錄 |
給開發者的技術細節
- 版本說明列出的修正項目非常多(續談、外掛、渲染、Remote Control 等),這裡只挑重點;完整清單請看 GitHub 的 Release 頁面
- 追蹤(tracing)相關:beta 追蹤現在會遵守
OTEL_LOG_USER_PROMPTS、OTEL_LOG_TOOL_DETAILS、OTEL_LOG_TOOL_CONTENT,敏感的 span 屬性除非主動開啟,否則不再輸出 - 設定檔更有韌性:
settings.json裡出現不認得的 hook 事件名稱,不會再讓整個檔案被忽略
我的看法
我覺得最值得留意的是權限那一項:很多人把 deny 規則當成最後一道保險,如果 hook 能把它降成「詢問」,保險就破了一個洞。升級後,建議把自己的 deny 規則和 hook 一起檢查一遍,確認行為符合預期。
另外,自架本地模型的人(例如在 NAS 或工作站上跑 Ollama)可能遇過請求跑一半被切斷的情況,現在逾時會聽設定的話。如果你之前為這件事加過額外的處理,升級後可以重新測試看看還需不需要。
名詞小辭典
- hook:在特定時機自動執行的小程式,例如工具執行前後。
- 命令注入(Command Injection):攻擊者把惡意指令塞進程式要執行的指令中。
- TLS 代理:公司網路中替你解開並檢查加密連線的中間設備,需要信任它的憑證。
- LSP:語言伺服器協定,讓編輯器取得程式碼補全與錯誤提示。
資料來源
常見問題
什麼人會受到 5 分鐘逾時影響?
官方說明受影響的是較慢的後端,例如本地 LLM、延伸思考與速度較慢的閘道。這個版本修正後,逾時會依 API_TIMEOUT_MS 設定。
企業的 TLS 代理有什麼變化?
這版預設會信任作業系統的憑證庫,企業代理不需要額外設定;想只用內建的憑證,可以把 CLAUDE_CODE_CERT_STORE 設為 bundled。
哪個修正跟資安最有關?
有兩個:一是修補 POSIX which 備援機制中的命令注入漏洞;二是讓 permissions.deny 規則優先於 hook 的詢問。後者以前可能讓「禁止」被降成「詢問」。
接著讀
全部觀點 →Claude Code 2.1.126 新增專案清理指令,跳過權限模式連 .git 與 .claude 的寫入也不再詢問Claude Code 2.1.126 新增 claude project purge,可一次刪光某個專案的所有 Claude Code 狀態。--dangerously-skip-permissions 現在也會略過 .git、.claude 等路徑的寫入詢問,只有毀滅性的刪除指令仍會提示。閱讀 →Claude Code 新增「閒置壓縮」:長對話放著 54 分鐘就先整理好,回來不用整段重算Claude Code 2.1.299 加入閒置壓縮:超過 20 萬 token 的終端機對話,閒置約 54 分鐘時會趕在一小時的提示快取過期前先壓縮,下一則訊息不必把整段對話重新處理一次。這版也新增讓 @ 檔案只傳路徑的設定。閱讀 →Claude Code 2.1.214 補上一批權限檢查漏洞:超過 1 萬字元的指令一律要你確認Claude Code 在 7 月 18 日釋出 2.1.214,修了多個「不該自動放行卻放行」的權限判斷,包含 Edit(src/**) 這類規則的比對範圍、PowerShell 5.1 的繞過與 docker 的遠端連線旗標。隔天 2.1.215 又改了技能的自動執行。閱讀 →