觀點 · 資訊分享
rclone 遠端控制介面爆兩個 9.8 分漏洞:沒設密碼又連得到,就可能被直接執行指令,1.73.5 已修
備份與同步工具 rclone 的 RC(遠端控制)介面被公布兩個嚴重漏洞,CVE-2026-41176 與 CVE-2026-41179。若 RC 啟用、對外連得到且沒設密碼,攻擊者可能繞過驗證,甚至在本機執行指令。請升級到 1.73.5。
- 發布
- 2026-04-22
- 篇幅
- 約 3 分鐘 · 1,526 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
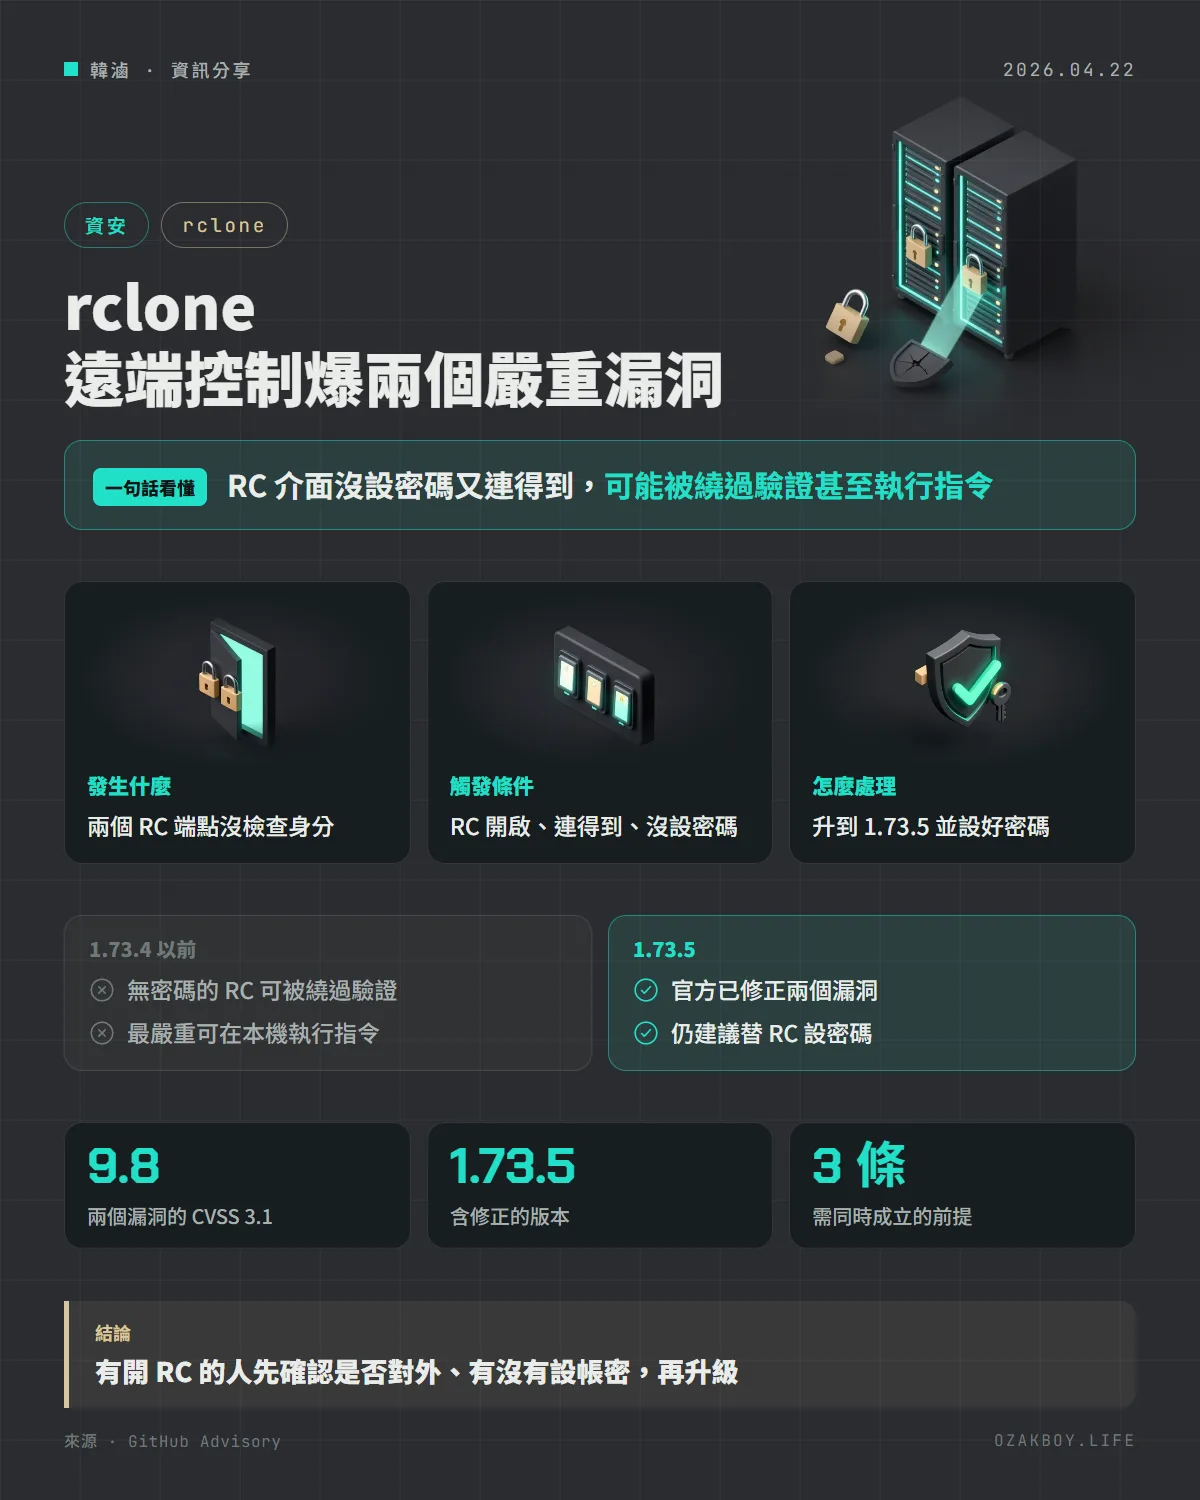
一句話看懂:rclone 的遠端控制(RC)介面有兩個 9.8 分漏洞,沒設密碼又能被連到的話,攻擊者可能繞過驗證,甚至在本機執行指令;請升級到 1.73.5。
先用白話講:RC 是什麼?
rclone 是很多自架主機、NAS 用來備份與同步雲端檔案的工具。它的 RC(Remote Control) 像是一個「遙控器介面」:開啟後,別的程式透過網路送指令,就能叫 rclone 做事。
問題是:如果遙控器放在門口、又沒設密碼,路過的人也能按。
發生什麼事
GitHub 在 2026 年 4 月 22 日公布 rclone 的兩份嚴重安全公告,NVD 隔天收錄:
- CVE-2026-41176:
options/set這個 RC 端點沒有要求驗證,卻能修改執行期設定。攻擊者可以把rc.NoAuth設成 true,讓原本需要驗證的其他 RC 功能也不需密碼就能呼叫。官方說影響版本為 1.45.0 以上、低於 1.73.5 - CVE-2026-41179:
operations/fsinfo同樣沒要求驗證,且接受攻擊者提供的儲存後端設定。公告說明,在 WebDAV 後端下,bearer_token_command會在初始化時被執行,因此一個請求就可能在本機執行指令。影響版本為 1.48.0 到 1.73.4
兩者的 CVSS 3.1 分數都是 9.8(Critical),修正版本都是 1.73.5。
不是每台都中:三個前提
官方公告列出,要受影響必須同時符合:
| 前提 | 說明 |
|---|---|
| RC 有啟用 | 用 --rc 參數,或執行 rclone rcd |
| 攻擊者連得到 | 預設只開放本機;用 --rc-addr 開放後才可能被外部連到 |
| 沒設全域驗證 | 沒有使用 --rc-user / --rc-pass / --rc-htpasswd 等 |
給開發者的技術細節
- 先確認啟動參數:有沒有
--rc、rclone rcd、--rc-addr,以及有沒有設帳密 - 升級到 1.73.5;依公告引用的更新日誌,這版日期為 2026-04-19
- 若搭配 Docker 或 NAS 套件,記得確認套件裡的 rclone 版本,不一定跟官網同步
- 即使升級了,RC 也不該直接暴露在公開網路;至少設帳密,並用防火牆或反向代理限制來源
我的看法
自架服務的人,很容易為了方便,把 RC 的位址開成讓整個區網都連得到,帳密想著「之後再補」。這次的漏洞提醒我:這種管理介面一旦能被連到,沒設密碼就等於沒鎖門。
建議做法很簡單:先檢查自己有沒有開 RC;有的話,升到 1.73.5、設好帳密、不要對外。如果你只是用 rclone 做定時備份、完全沒開 RC,就不在這次的影響範圍內。
最後提醒:官方這兩份公告都有寫明「預設只服務本機」。也就是說,沒有主動用 --rc-addr 開放出去的人,風險比想像中小;但如果跟其他服務跑在同一台機器上,本機其他程式仍可能連到,所以設帳密還是比較保險。
名詞小辭典
- rclone:同步與備份檔案到各種雲端儲存的命令列工具。
- RC(Remote Control):rclone 的遠端控制介面,透過 HTTP 接收指令。
- CVSS:替資安漏洞打嚴重程度分數的標準,滿分 10。
- 繞過驗證:不用輸入正確帳密,就能使用原本受保護的功能。
資料來源
常見問題
rclone 的 RC 是什麼?
rclone 提供的遠端控制介面,可以讓其他程式或網頁介面透過 HTTP 指揮 rclone 做同步、列檔案等操作;用 --rc 參數或 rclone rcd 啟用。
我一定會中嗎?
不一定。官方列出三個前提:RC 有啟用、攻擊者連得到(預設只監聽本機,除非用 --rc-addr 開放)、而且沒有設定 --rc-user、--rc-pass 或 --rc-htpasswd 這類全域驗證。三項都成立才受影響。
怎麼處理?
升級到 1.73.5;另外有開 RC 的話,替它設定帳密,並避免直接暴露在網路上。
接著讀
全部觀點 →Cloudflare 為 Brotli 漏洞緊急上架 WAF 規則:預設只記錄不攔截,上線前先檢查你的覆寫設定Brotli 壓縮函式庫爆出 CVE-2026-111497 後,Cloudflare 在 10 月 25 日為 Managed Ruleset 緊急加了兩條規則,預設只記錄、不攔截。如果你曾把整組規則改成封鎖,新規則上線就會直接擋下符合的請求。閱讀 →Ollama 加入 d3 決策模型:本機就能做分類、是非題與評分,最小 2B 版約 3.6GB 記憶體Ollama 0.40.11 在 10 月 24 日帶進 vLLM Semantic Router 的 d3 決策模型。它不聊天,只回答「分到哪一類、是或不是、幾分」,有 2B 到 27B 四種大小,Apache 2.0 授權,可以在自己的電腦上跑。閱讀 →自架 Postiz 連修 2 個高危漏洞:註冊帳號就能偽造登入權杖、讀走伺服器檔案,請升到 v2.25.3開源社群貼文排程工具 Postiz 在 10 月 24 日發布 v2.25.3,修正兩個 CVSS 9.6 以上的漏洞:一般註冊用戶可以偽造登入權杖接管別人的組織,也可能讀走伺服器上的檔案。開放註冊預設是開啟的。閱讀 →