觀點 · 資訊分享
LiteSpeed cPanel 外掛爆已遭利用漏洞:任何 cPanel 使用者都能變 root,快升到 2.4.7
LiteSpeed 公布 cPanel 使用者端外掛的 CVE-2026-48172:任何 cPanel 使用者(包含被入侵的帳號)都能透過 lsws.redisAble 以 root 身分執行腳本,且已有實際攻擊。2.3 到 2.4.4 版受影響,官方建議升到 2.4.7 以上。
- 發布
- 2026-05-21
- 篇幅
- 約 4 分鐘 · 1,615 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
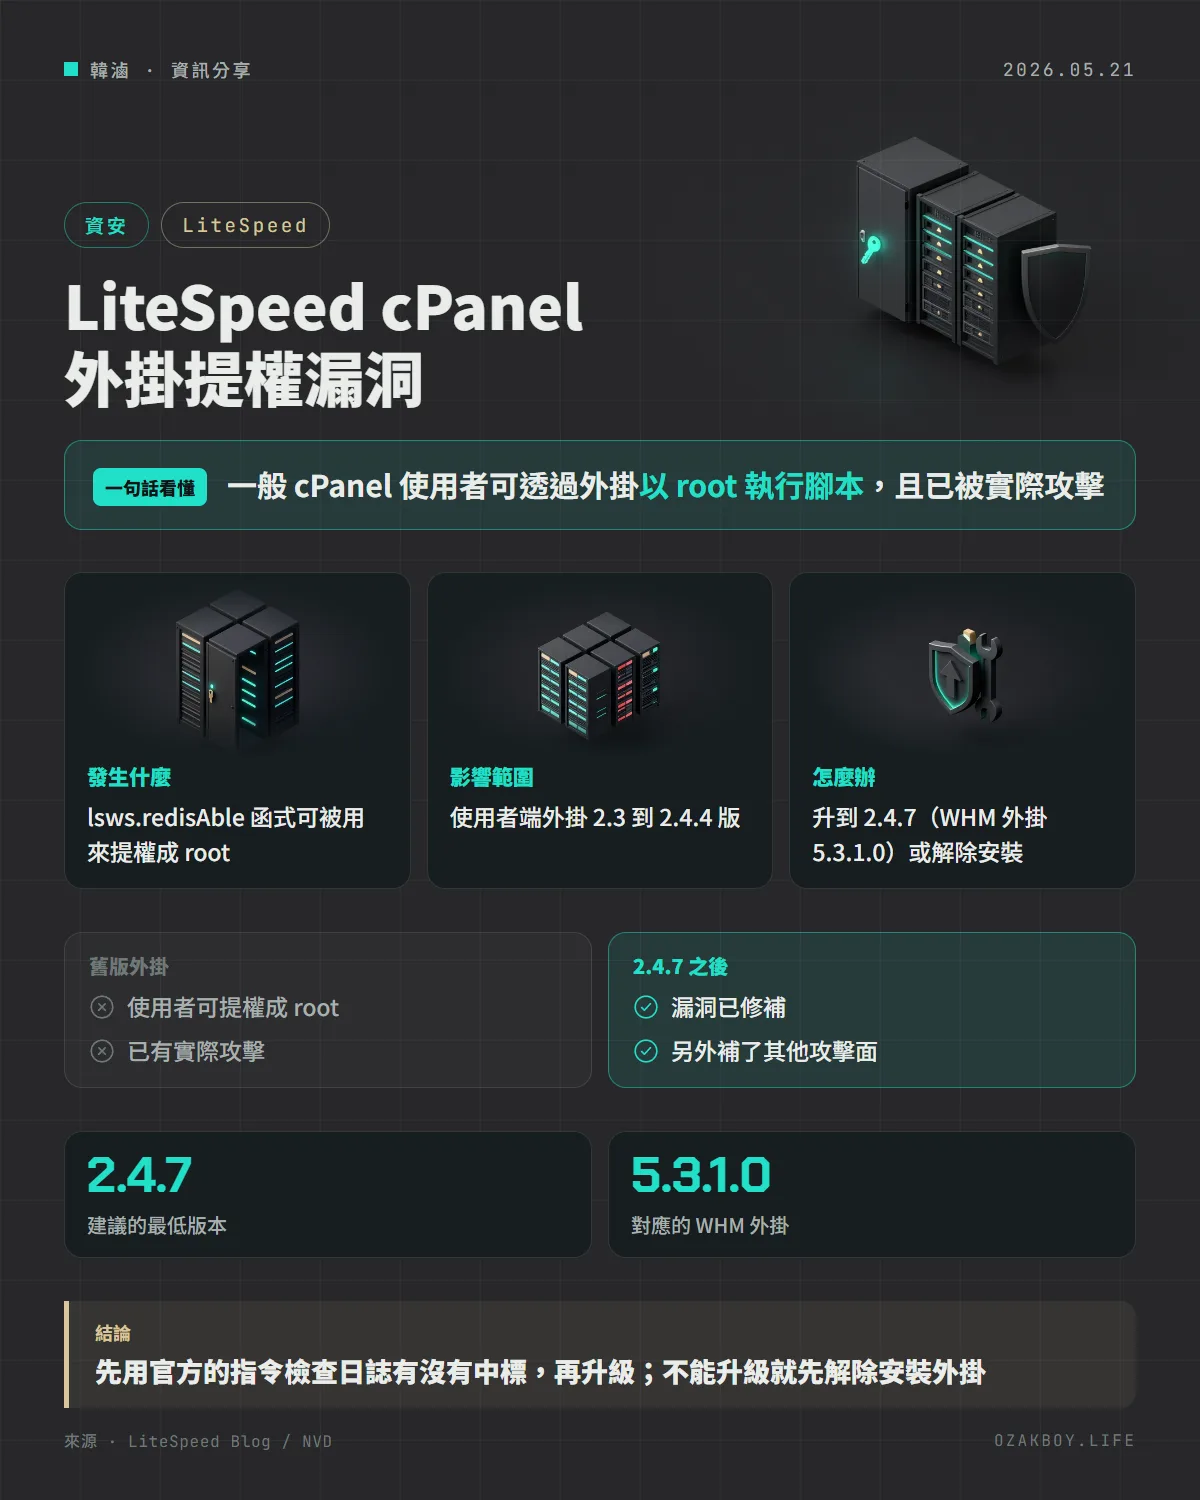
一句話看懂:LiteSpeed 的 cPanel 使用者端外掛有漏洞,任何一個 cPanel 帳號都能藉此以 root 身分執行腳本,而且已經有人在利用,趕快升到 2.4.7 以上。
先用白話講:這個漏洞在說什麼?
想像一棟大樓,每個住戶只有自己房間的鑰匙,管理室的萬能鑰匙只有管理員有。但如果某個住戶專用的「信箱服務」寫錯了,住戶一按按鈕,就等於拿到萬能鑰匙,連別人的房間都進得去。
cPanel 是很多主機商用來讓客戶管理網站的控制面板,LiteSpeed 的外掛則提供快取等功能。這次出問題的,就是讓客戶用的那一塊外掛。root 指的是系統最高權限。
發生什麼事
LiteSpeed 在 2026 年 5 月 21 日的部落格公告,說明這個被指派 CVE-2026-48172 的提權漏洞:
- 任何 cPanel 使用者(包含攻擊者,或被入侵的帳號)都可以利用
lsws.redisAble函式,以 root 身分執行任意腳本 - 官方明確寫到這個漏洞正被積極利用
- 受影響的是使用者端外掛 v2.3 到 v2.4.4;LiteSpeed 的 WHM 外掛不受這個漏洞影響
- 通報者是 David Strydom
官方時間線
| 日期 | 事件 |
|---|---|
| 5/19 | LiteSpeed 收到通報;cPanel 推送使用者端外掛的解除安裝指令;釋出 cPanel 外掛 v2.4.6 與 WHM 外掛 v5.3.0.0 |
| 5/20 | 申請 CVE |
| 5/21 | 完成安全審查,釋出 v2.4.7 與 WHM 外掛 v5.3.1.0 |
給管理者的處理步驟
- 檢查有沒有中標:依官方公告,在
/var/cpanel/logs與/usr/local/cpanel/logs/搜尋cpanel_jsonapi_func=redisAble。沒有輸出就沒遇到攻擊;有輸出,就檢查列出的 IP 是否合法,不合法的封鎖並檢視這些 IP 做了什麼 - 升級:官方建議升到 LiteSpeed WHM 外掛 v5.3.1.0(內含 cPanel 外掛 v2.4.7)或更新版本
- 不能升級時:先解除安裝使用者端外掛,指令是
/usr/local/lsws/admin/misc/lscmctl cpanelplugin --uninstall - 其他漏洞:官方做了全面審查,在兩個外掛補上額外的攻擊面,並表示沒有被利用的報告
NVD 頁面把這個漏洞列為 Critical,嚴重度分數有 10.0 與 9.8 兩組。
我的看法
這類「面向客戶的外掛」特別危險:攻擊者不需要先攻破伺服器,只要有一個普通帳號就行,例如共用主機上被盜的任何一個客戶帳號。
如果你是用共用主機或 VPS 加 cPanel 的人(接案時很常幫客戶選這種方案),可以先確認主機商有沒有處理。自己管的 VPS,現在就去查外掛版本,並用官方給的日誌檢查指令跑一次。
另外,官方說已有實際攻擊,所以不是「有空再升」的等級。如果發現有可疑 IP,除了封鎖,也建議請專業人員評估系統有沒有被留下後門,單純升級不能清掉已經發生的入侵。
名詞小辭典
- cPanel / WHM:虛擬主機常見的網站管理面板;WHM 是給主機管理者用,cPanel 是給一般客戶用。
- 提權(Privilege Escalation):本來只有低權限的人,想辦法取得更高權限,例如 root。
- root:Linux 系統裡最高權限的帳號,能做任何事。
- CVE:全世界共用的漏洞編號。
資料來源
常見問題
我怎麼知道有沒有中標?
官方提供的檢查方式:在 cPanel 日誌目錄(/var/cpanel/logs 與 /usr/local/cpanel/logs/)搜尋 cpanel_jsonapi_func=redisAble。沒有任何輸出代表沒有遇到這個漏洞的攻擊;有輸出就檢查列出的 IP 是否合法,不合法的封鎖並檢視系統日誌評估損害。
不能馬上升級怎麼辦?
官方建議可以先解除安裝使用者端外掛:/usr/local/lsws/admin/misc/lscmctl cpanelplugin --uninstall。
2.4.5 修好了,為什麼要升 2.4.7?
官方先在 2.4.5 修補了通報的問題,之後做了全面安全審查,在 2.4.7 與 WHM 外掛 5.3.1.0 補上其他潛在攻擊面。官方表示這些額外項目沒有被利用的報告,但建議直接升到最新。
接著讀
全部觀點 →CISA 把 Linux 核心 CVE-2026-31431 列入已遭利用清單:本機提權漏洞,聯邦機關須在 5 月 15 日前處理CVE-2026-31431 是 Linux 核心加密介面 algif_aead 的漏洞,可能讓本機低權限使用者提升權限。CVE 在 4 月 22 日公開,CISA 在 5 月 1 日列入已知遭利用漏洞清單,修補期限為 5 月 15 日。閱讀 →cPanel 與 WHM 登入流程驗證可繞過:CISA 列入已遭利用清單,並標註與勒索軟體攻擊有關CVE-2026-41940 讓沒有帳號的人也能進入 cPanel/WHM 控制台,CVSS 3.1 評分 9.8。CISA 在 4 月 30 日把它列入已知遭利用漏洞(KEV)清單,修補期限為 5 月 3 日,並標註已知被用於勒索軟體攻擊。閱讀 →Cloudflare 為 Brotli 漏洞緊急上架 WAF 規則:預設只記錄不攔截,上線前先檢查你的覆寫設定Brotli 壓縮函式庫爆出 CVE-2026-111497 後,Cloudflare 在 10 月 25 日為 Managed Ruleset 緊急加了兩條規則,預設只記錄、不攔截。如果你曾把整組規則改成封鎖,新規則上線就會直接擋下符合的請求。閱讀 →