觀點 · 資訊分享
Claude Code 2.1.149:補上 PowerShell 權限繞過,/usage 也能看到誰最吃額度
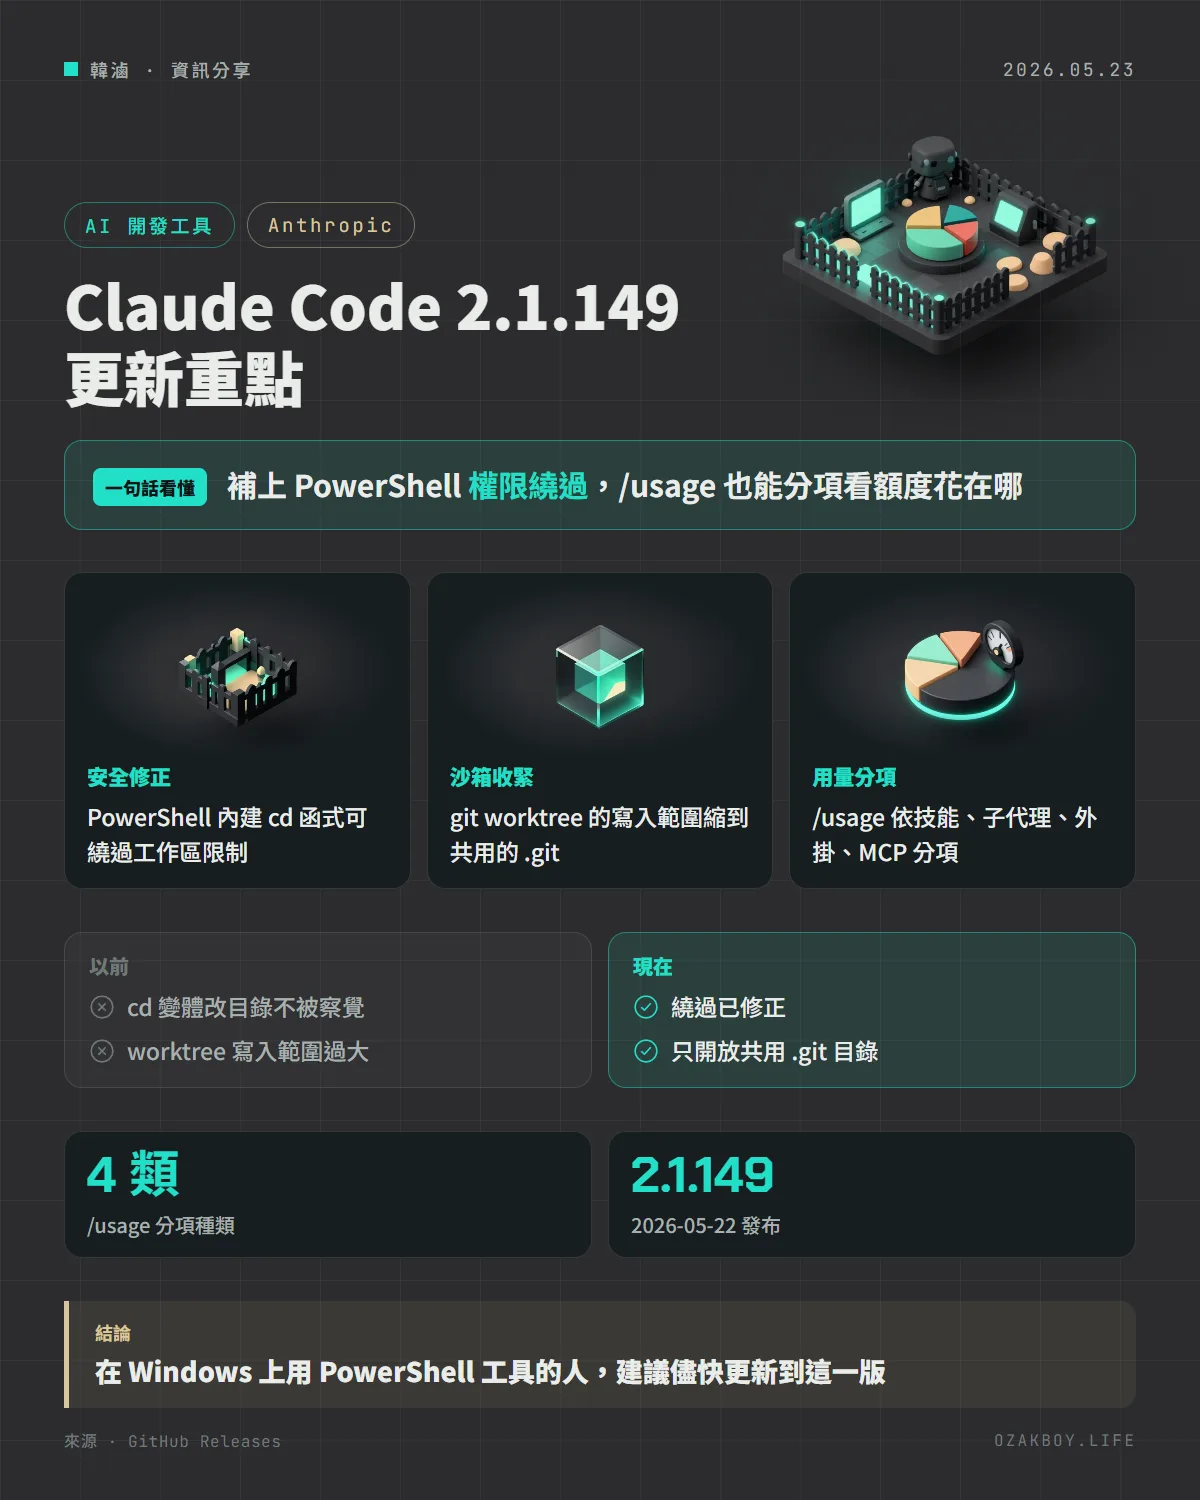
Claude Code 2.1.149 修正 PowerShell 內建 cd 函式能不被察覺地改變工作目錄、進而讀到工作區外的權限繞過,也收緊 git worktree 的沙箱寫入範圍;另外 /usage 現在會依技能、子代理、外掛與各 MCP 伺服器分項顯示額度花費。
- 發布
- 2026-05-23
- 篇幅
- 約 3 分鐘 · 1,489 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:Claude Code 2.1.149 補上了 PowerShell 的權限繞過漏洞,也讓你能分項看到限額被哪些功能吃掉。
先用白話講:權限檢查在管什麼?
Claude Code 是 Anthropic 推出、在終端機裡幫你寫程式的 AI 工具。為了安全,它有一套「權限檢查」:AI 要執行的指令,如果會讀寫你專案資料夾以外的東西,就得先問你。
想像你家請了一位清潔人員,說好只能進客廳。權限檢查就像門口的管理員,會看他有沒有走進臥室。這次修的問題是:有人用「閃過管理員視線的路徑」走進去,而管理員沒發現。
發生什麼事
Claude Code 在 2026 年 5 月 22 日發布 2.1.149,更新日誌裡和安全有關的項目:
- PowerShell 權限繞過:PowerShell 內建的 cd 函式(
cd..、cd\、cd~、X:)改變工作目錄時沒被察覺,導致後面的指令能讀到工作區外面的檔案 - git worktree 沙箱範圍:沙箱的寫入白名單原本涵蓋整個主倉庫根目錄,現在只涵蓋共用的
.git目錄(且拒絕hooks/與config) - 權限分析的缺口:解析器會信任
cd、pushd、popd之後過期的PWD、OLDPWD、DIRSTACK變數值,現已修正 - 允許規則:修正 PowerShell 的前綴與萬用字元規則(例如
PowerShell(dotnet.exe build *))沒有預先核准原生執行檔與腳本的問題
新功能與小改進
| 項目 | 內容 |
|---|---|
/usage |
依技能、子代理、外掛與各 MCP 伺服器分項顯示限額花費 |
/diff |
詳細檢視可用鍵盤捲動(方向鍵、j/k、PgUp/PgDn 等) |
| Markdown 輸出 | 會渲染 GFM 任務清單核取方塊 |
| 企業版 | 新增受管設定 allowAllClaudeAiMcps |
給開發者的技術細節
allowAllClaudeAiMcps:讓 claude.ai 的雲端 MCP 連接器可以和managed-mcp.json一起載入- 修正在 macOS 的大型目錄樹上,Bash 工具的
find耗盡系統檔案表而讓主機當機的問題 - 修正
otelHeadersHelper在腳本路徑含空白時默默失敗;失敗現在會出現在/doctor與除錯日誌 - 更新日誌沒有提到這些權限問題是否被實際利用,也沒有給 CVE 編號
我的看法
在 Windows 上用 Claude Code 的人,常會讓它跑 PowerShell。這類「權限檢查被繞過」的修正,最容易被忽略,因為平常用起來沒有任何異狀,但它直接關係到 AI 工具會不會碰到你不想讓它碰的檔案。
如果你有把 Claude Code 用在客戶專案、或資料夾旁邊就放著機敏設定,建議這版出來就更新。另外,不要因為有權限檢查就放心:平常還是要把機密檔案放在專案外,並盡量縮小 AI 可以讀寫的範圍。
/usage 分項顯示也很實用:裝了很多 MCP 與外掛的人,常常不知道哪個最吃額度,現在可以一眼看出來,再決定要不要停掉。
名詞小辭典
- 權限檢查:AI 工具執行指令前,確認它會不會碰到不該碰的檔案或功能。
- 沙箱(Sandbox):把程式關在受限的環境裡,限制它能讀寫的範圍。
- git worktree:在同一個倉庫同時開出多個工作資料夾的 git 功能。
- MCP:讓 AI 工具連接外部工具與資料的通用規格。
資料來源
常見問題
這次的權限繞過是什麼?
Claude Code 會檢查指令有沒有碰到工作區以外的檔案,但在 PowerShell 裡用內建的 cd 變體(例如 cd..、cd~)改變工作目錄時,檢查沒有察覺,導致之後的指令可能讀到工作區外面的檔案。2.1.149 已修正。
更新日誌有說這個漏洞被利用過嗎?
沒有。更新日誌只列出修正項目,沒有提到實際被利用的情況,也沒有給 CVE 編號。
/usage 的新顯示有什麼用?
你可以看到限額主要被哪一類功能吃掉:技能、子代理、外掛,還有每個 MCP 伺服器各自的花費,方便找出該關掉或調整的東西。
接著讀
全部觀點 →Claude Code 2.1.144:網路不通不再卡 75 秒,背景工作階段也能 /resume 接回來Claude Code 2.1.144 把連不上 api.anthropic.com 時的啟動等待縮短(旁路 API 呼叫 15 秒逾時),背景工作階段可以用 /resume 接回,/model 改成只影響當下的工作階段,還修了 MCP 工具清單被截斷的問題。閱讀 →Claude Code 連出兩版補強隔離與權限:worktree 隔離補漏洞、沙箱可遮罩憑證檔、zsh 繞過修正Claude Code 在 8 月 4 日連續釋出 2.1.221 與 2.1.222,修了好幾個權限與隔離相關的缺口,也新增沙箱的憑證檔「遮罩」模式:指令讀到的是假金鑰,真的金鑰只在對外送出時才由代理替換。閱讀 →Claude Code 2.1.206:新增 CLAUDE.md 瘦身檢查,並修好 MCP 逾時設定被忽略的問題Claude Code 2.1.206 讓 /doctor 能建議刪掉 CLAUDE.md 裡 AI 自己讀程式碼就能知道的內容,也修好 MCP 伺服器的逾時設定被忽略、OAuth 授權一次刷新失敗就得重登的問題。閱讀 →