觀點 · 資訊分享
OpenWrt 24.10.7 釋出:補上核心 Dirty Frag 與 dnsmasq 6 個 CVE,24.10 預計 9 月終止支援
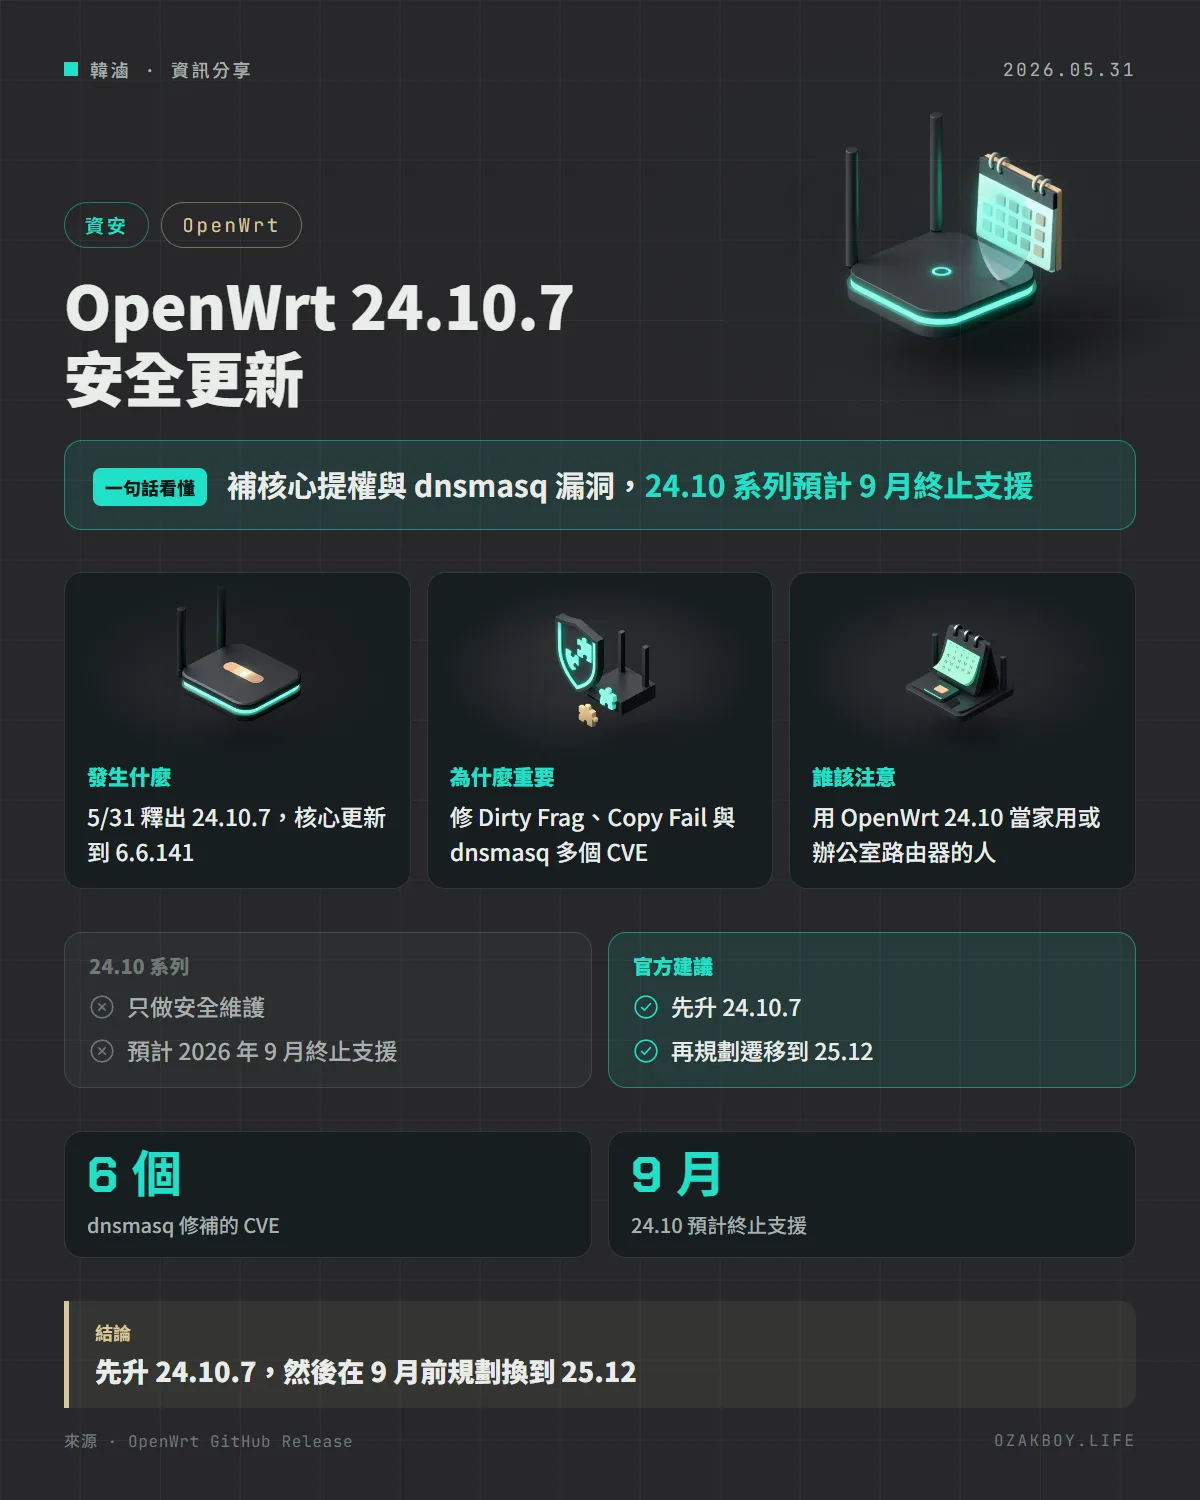
OpenWrt 在 5 月 31 日(UTC)釋出 24.10.7 安全維護版,修補 Linux 核心的兩個提權漏洞、dnsmasq 的 6 個 CVE,並更新 OpenSSL、mbedtls、wolfssl。官方提醒 24.10 系列預計 2026 年 9 月終止支援。
- 發布
- 2026-05-31
- 篇幅
- 約 3 分鐘 · 1,533 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
一句話看懂:OpenWrt 釋出 24.10.7,補上 Linux 核心與 dnsmasq 的多個安全漏洞,官方並提醒 24.10 系列預計 9 月終止支援。
先用白話講:為什麼路由器韌體要更新?
路由器就像你家的大門管理員:所有網路流量都從它經過。如果管理員的作業手冊有漏洞,壞人就可能利用漏洞混進來。韌體更新就是修訂這本手冊。
OpenWrt 是一套開源的路由器韌體,很多人拿來取代原廠韌體。這次的 24.10.7 是專門修補安全問題的維護版。
發生什麼事
OpenWrt 在 5 月 31 日(UTC)釋出 24.10.7。官方說這版修補了多個安全問題,建議所有人升級。
Linux 核心(更新到 6.6.138 以上,這版實際用 6.6.141):
- CVE-2026-43284(「Dirty Frag」):透過 IPsec 的 ESP 程式路徑做本機提權;只影響有載入 kmod-ipsec 或 esp4、esp6 模組的裝置
- CVE-2026-31431(「Copy Fail」):在早期版本只影響 starfive 平台,以及裝了 kmod-crypto-user 的使用者
dnsmasq(合併進 2.90 的上游修補):
- CVE-2026-2291、CVE-2026-4890、CVE-2026-4891、CVE-2026-4892、CVE-2026-4893、CVE-2026-5172
加密函式庫: OpenSSL 升到 3.0.20、mbedtls 升到 3.6.6、wolfssl 升到 5.9.1,各自修補多個安全漏洞。
白話看這些漏洞
- 本機提權:攻擊者先要有辦法在路由器上執行低權限的程式,再藉由漏洞升級成最高權限,所以通常是「已經有一隻腳進門」之後的風險
- dnsmasq:很多路由器用它負責 DNS 轉發與 DHCP,也就是幫裝置查網址、分配 IP,所以它的漏洞會影響到整個內網
- 這些說明是依官方公告的描述整理,各 CVE 的攻擊條件請以官方編號頁面為準
誰該注意?
| 情況 | 建議 |
|---|---|
| 跑 OpenWrt 24.10 系列 | 盡快升到 24.10.7 |
| 路由器有用 IPsec | 優先處理,Dirty Frag 直接相關 |
| 規劃長期使用 | 在 2026 年 9 月前遷移到 25.12 |
給開發者的技術細節
- 核心從 6.6.127 更新到 6.6.141;ca-certificates 更新到 20260223
- 官方的措辭是「24.10 系列處於安全維護(只修安全問題),預計 2026 年 9 月終止支援(EoL)」
- 這版也包含部分裝置支援與修正,例如 airoha 平台的 USB 與乙太網路硬體卸載;完整清單請看官方變更紀錄
- 下載可用官方的 Firmware Selector 或直接從下載站取得映像檔
我的看法
自架服務的人通常會把路由器當成「裝好就不管」的設備。但它同時是整個內網的入口,也常跑著 DNS 轉發(dnsmasq),這次剛好有 6 個 CVE 都在這個元件上。
我的建議是:先確認自己的路由器跑的是哪個版本,升級前備份設定,升完再檢查 VPN、DHCP、DNS 是否正常。另外 24.10 預計 9 月終止支援,如果你還在用,這是提早規劃遷移到 25.12 的好時機,別等到沒有安全更新才搬。
名詞小辭典
- OpenWrt:開源路由器韌體,可取代原廠系統並持續更新。
- dnsmasq:輕量的 DNS 與 DHCP 服務程式,很多路由器內建。
- EoL(終止支援):官方不再提供更新與安全修補的時間點。
- IPsec:一種加密網路連線的技術,常用在 VPN。
資料來源
常見問題
OpenWrt 是什麼?
一套開源的路由器韌體,很多人拿來取代原廠韌體,讓家用或小型辦公室的路由器有更多功能與更新支援。
我的路由器一定要升級嗎?
官方建議所有人升級到 24.10.7。Dirty Frag 只影響用到 IPsec 的裝置;但 dnsmasq 與加密函式庫的修補,多數裝置都用得到。
24.10 停止支援後怎麼辦?
官方預計 2026 年 9 月終止 24.10 系列的支援,並建議在那之前遷移到 OpenWrt 25.12。
接著讀
全部觀點 →D-Link 與 MSI 兩款路由器一次爆出 26 個 CVE:命令注入可下系統指令,兩家都已有修補韌體D-Link DWR-M961 有 15 個、MSI Radix AXE6600 有 11 個 CVE,8 月 8 日起陸續公開,類型多是命令注入,CVSS 9.8。D-Link 修補版是 1.1.5_C1_202607071108,MSI 是 v782418。閱讀 →Totolink A8000RU 路由器一天被公開 6 個命令注入漏洞,攻擊細節已經公開NVD 在 5 月 24 日列出 Totolink A8000RU 路由器韌體 7.1cu.643_b20200521 的 6 個 OS 命令注入漏洞(CVE-2026-9384 至 9388、9404),全部出在網頁管理介面的同一個程式檔,VulDB 給的 CVSS 3.1 為 9.8,且利用細節已經公開。閱讀 →Cloudflare 為 Brotli 漏洞緊急上架 WAF 規則:預設只記錄不攔截,上線前先檢查你的覆寫設定Brotli 壓縮函式庫爆出 CVE-2026-111497 後,Cloudflare 在 10 月 25 日為 Managed Ruleset 緊急加了兩條規則,預設只記錄、不攔截。如果你曾把整組規則改成封鎖,新規則上線就會直接擋下符合的請求。閱讀 →