觀點 · 資訊分享
AWS Direct Connect 新增 VIF 限速:一條專線上最多 10 個虛擬介面,各自設頻寬上限
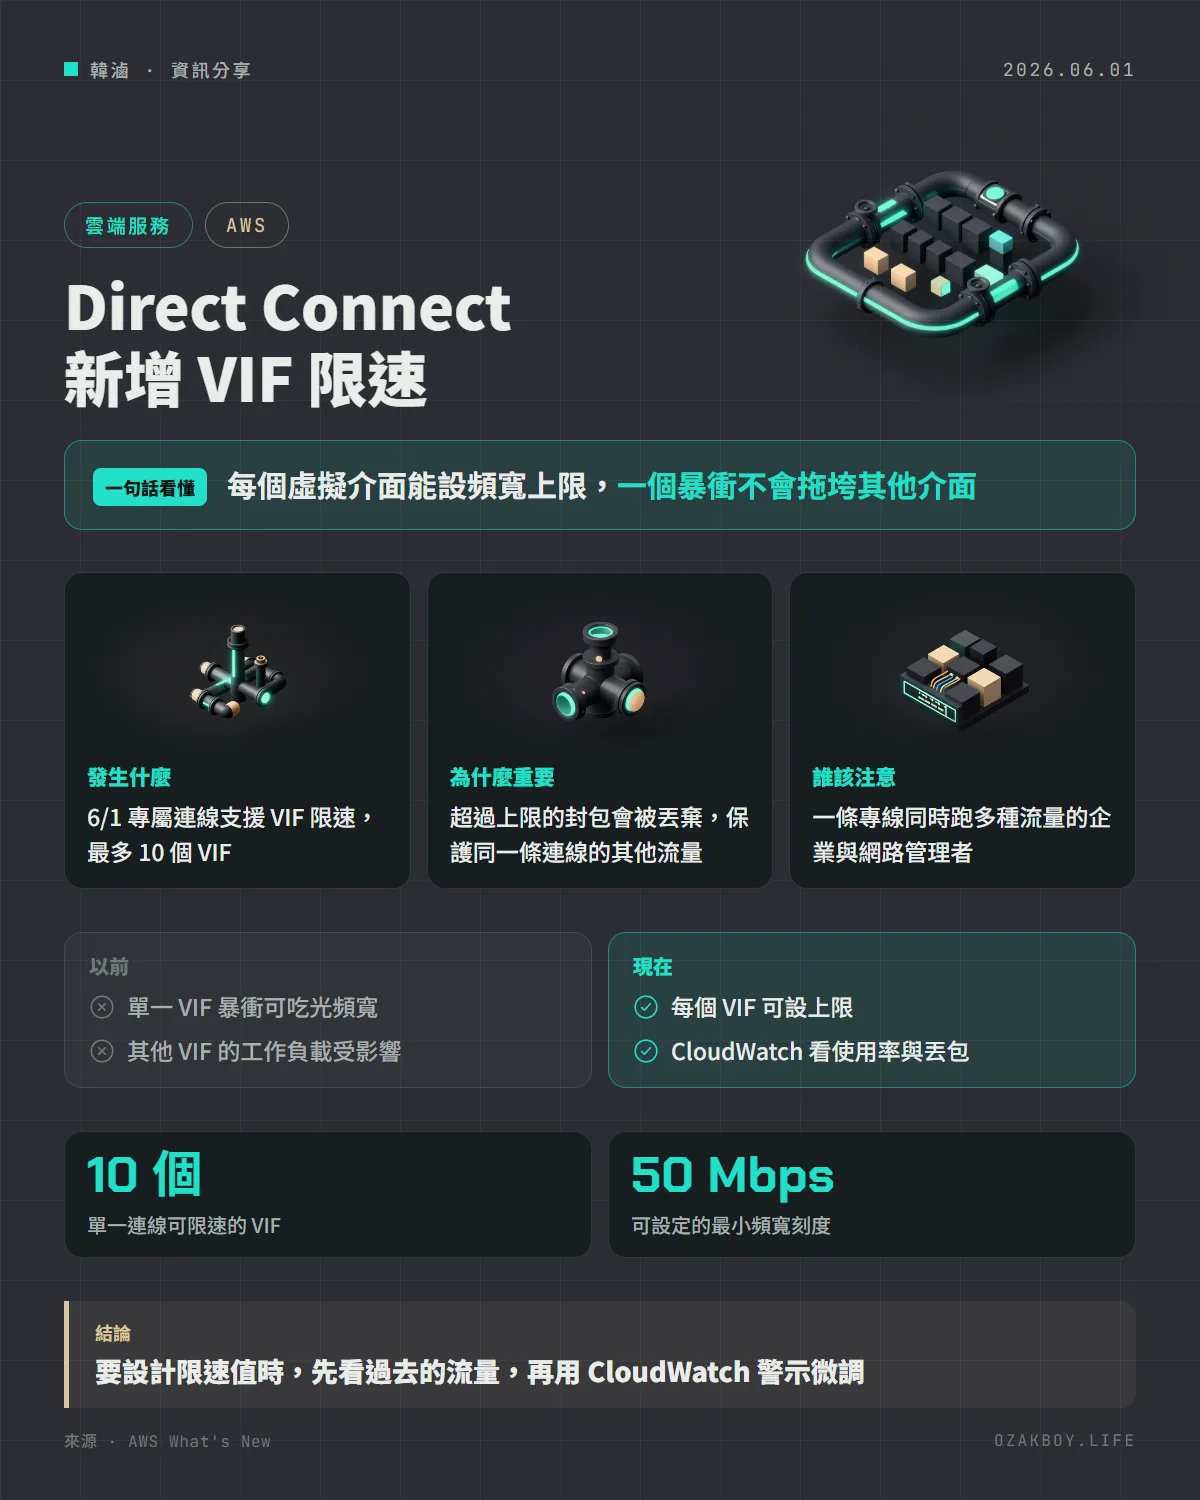
AWS 在 6 月 1 日讓 Direct Connect 專屬連線支援 VIF 限速。可替最多 10 個虛擬介面設頻寬上限,避免某個介面的流量暴衝,把同一條專線的頻寬吃光。
- 發布
- 2026-06-01
- 篇幅
- 約 3 分鐘 · 1,346 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
一句話看懂:AWS Direct Connect 現在能替每個虛擬介面(VIF)設頻寬上限,避免單一介面的流量暴衝,把同一條專線的頻寬吃光。
先用白話講:VIF 限速是什麼?
想像一條四線道的馬路(你的專線),上面同時有貨車、公車與救護車(不同用途的流量)。如果某一輛貨車突然帶了一大群車隊上路,整條馬路塞滿,救護車也過不去。
VIF 限速就像在每個路口加上流量管制:每種車隊最多只能佔幾條車道,超過的就請它在外面等,保證其他車子都過得去。
發生什麼事
AWS 在 6 月 1 日宣布,AWS Direct Connect 的專屬連線(dedicated connection)新增 VIF 限速(VIF Rate Limiters):
- 每條專屬連線上,最多可替 10 個 VIF 設定最大頻寬
- 頻寬刻度很廣,從 50 Mbps 到 1.6 Tbps(使用 LAG 連結聚合時)
- 限速同時作用於進入與離開 AWS 網路的流量
- 超過設定容量的封包會被丟棄,避免該 VIF 吃掉其他 VIF 需要的頻寬
怎麼監控?
| 指標 | 說明 |
|---|---|
| 流量使用率 | 以該 VIF 設定容量的百分比表示 |
| 丟包數 | 因為超過限速而被丟棄的封包數 |
| 發布位置 | Amazon CloudWatch,可設警示 |
什麼情況適合用?
舉個一般性的例子:同一條專線上,同時跑著正式環境的資料庫連線、每晚的大型備份傳輸,以及開發團隊的測試流量。如果把備份與測試各放在不同的 VIF 並設上限,即使備份突然暴衝,正式環境的連線也不會被擠到。以上是依功能描述做的情境舉例,不是官方案例。
給開發者的技術細節
- 可透過 AWS Direct Connect 主控台、API 或 SDK 設定
- 適用 AWS 商業與中國分區中、支援 Direct Connect 專屬連線的所有區域
- 限速是「硬上限」:超過就丟包,不是排隊等待,所以應用程式要能容忍丟包與重傳
- 設定值建議參考過去的流量,再用 CloudWatch 的使用率與丟包數逐步調整
我的看法
我自己的專案多半還沒用到 Direct Connect,這比較像企業網路管理者會碰的功能。不過它的概念很通用:同一條管線上不同流量要有各自的預算,否則某個備份工作或大批資料同步一暴衝,其他重要服務就跟著遭殃。
限速設得太緊,也會讓自己的流量被丟包。所以我會先看一段時間的實際使用率,再設上限,並用 CloudWatch 警示確認丟包數沒有異常。這種設定屬於「先觀察、再收緊」,不要一開始就設成理想值。
名詞小辭典
- Direct Connect:AWS 提供的專線服務,讓公司機房以專用線路連到 AWS。
- VIF(虛擬介面):在一條實體專線上切出來的邏輯通道。
- LAG(連結聚合):把多條實體連線綁在一起,當成一條更大頻寬的連線。
- CloudWatch:AWS 的監控服務,可看指標並設定警示。
資料來源
常見問題
VIF 是什麼?
虛擬介面(Virtual Interface),是你在一條 Direct Connect 實體專線上切出來的邏輯通道,可以分別連到不同的 VPC 或服務。
超過限速上限會怎樣?
官方說明超過設定容量的封包會被丟棄,避免該 VIF 吃掉其他 VIF 需要的頻寬。
要怎麼知道限速設得對不對?
CloudWatch 會提供使用率(以設定容量的百分比)與丟包數指標,可依此設定警示並調整上限。
接著讀
全部觀點 →CloudWatch 原生支援 OpenTelemetry 指標與 PromQL:按 GB 計費,內含 15 個月儲存AWS CloudWatch 現在能直接收 OpenTelemetry(OTLP)格式的指標,並用 Prometheus 的 PromQL 查詢。計費採每 GB 寫入量,15 個月儲存已包含在內。閱讀 →AWS 與 Oracle 雲可以直接拉私有連線了:AWS Interconnect 多雲連線開放 OCI 預覽AWS 在 5 月 15 日宣布 AWS Interconnect - multicloud 開放與 Oracle Cloud Infrastructure(OCI)的公開預覽。目前只在美東維吉尼亞北部區域,可用控制台、CLI 或 API 建立;Google Cloud 已正式推出,Azure 預計 2026 年稍晚。閱讀 →AWS 跟 Google Cloud 直接拉專線:Interconnect multicloud 正式上線,5 月起每區送 500MbpsAWS 宣布 Interconnect - multicloud 正式推出,可以在 AWS 的虛擬網路和其他雲端之間建立私有高速連線。首批夥伴是 Google Cloud,Azure 與 Oracle Cloud 預計 2026 年稍晚加入。閱讀 →