觀點 · 資訊分享
MISP 的雙重驗證能被跳過(CVE-2026-10611):密碼對了,直接換個網址就進得去
資安情資平台 MISP 在啟用 LDAP 混合登入又強制 OTP 的設定下,有人只要拿到正確的帳號密碼,就能不輸入驗證碼直接進系統。NVD 給了 10.0 分,2.5.39 版已修補。
- 發布
- 2026-06-02
- 篇幅
- 約 4 分鐘 · 1,883 字
- 結構
- 8 節 + 4 題常見問題
- 標籤
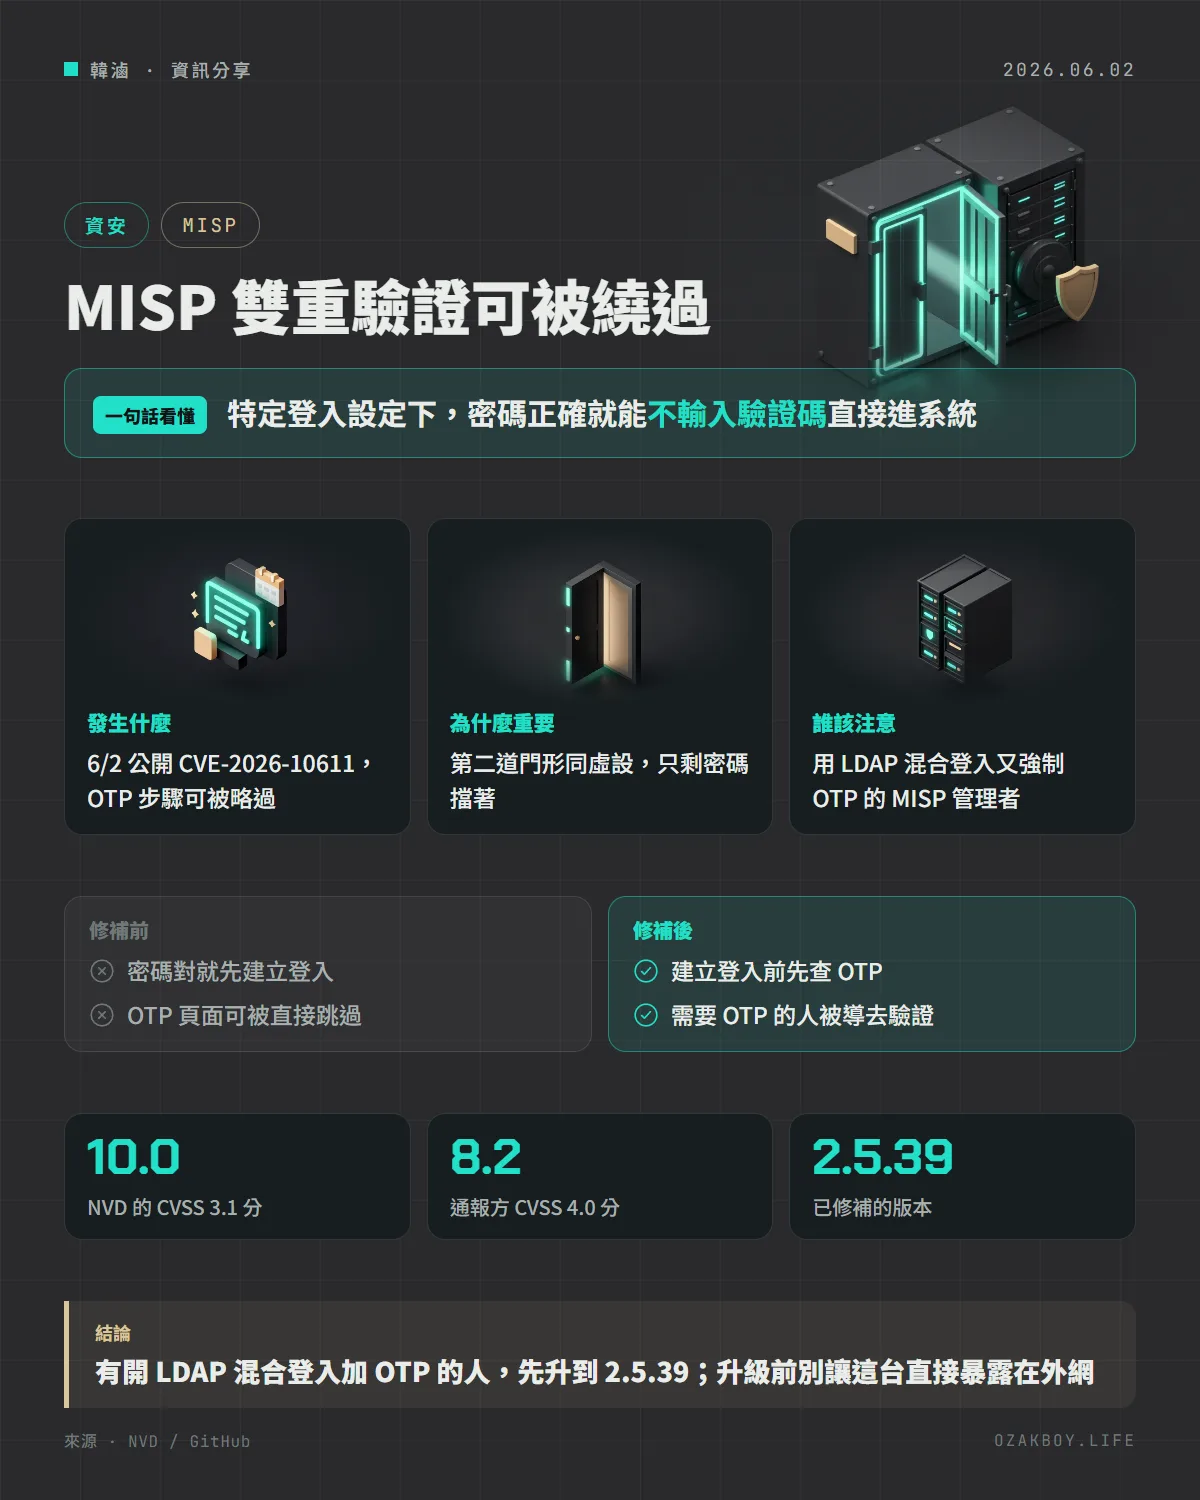
一句話看懂:MISP 在某種特定登入設定下,雙重驗證的第二步可以被跳過,只要密碼正確、直接換個網址就能進系統,已在 2.5.39 版修補。
先用白話講:雙重驗證被跳過是什麼意思?
想像一棟大樓有兩道門:第一道是刷員工證(帳號密碼),第二道是警衛核對你手機上的一次性號碼(OTP 驗證碼)。正常情況,兩道都過才進得去。
這個漏洞的狀況是:你刷完員工證,大樓就先讓你進了大廳,警衛才走過來要你報號碼。如果你不理警衛、直接走向電梯,沒人攔你。第二道門還在,但順序錯了,變成可以繞過去。
發生什麼事
2026 年 6 月 2 日,NVD(美國國家漏洞資料庫)公開了 CVE-2026-10611,受影響的是 MISP。MISP 是一套開源的威脅情資分享平台,資安團隊用它交換惡意網址、攻擊手法等資料。
依照官方描述,問題出在登入流程的順序:
- 使用者透過外掛式驗證(例如 LDAP)登入,系統在程式「前置處理階段」就把登入狀態建好了
- 正常的 OTP 驗證步驟,要等到後面的登入流程才會執行
- 於是擁有正確主要帳密的人,登入後不去 OTP 頁面,直接開別的網址,就能以該使用者的身分使用系統
這代表他不需要提供 TOTP、HOTP 或 email OTP 驗證碼。
誰會中?
不是所有 MISP 都有這個問題,要同時符合:
| 條件 | 說明 |
|---|---|
| 版本 | 2.5.38(含)以前 |
LdapAuth.mixedAuth |
設為 true(啟用 LDAP 混合登入) |
Security.require_otp |
設為 true(強制使用 OTP) |
攻擊者還需要有正確的主要登入帳密,所以它繞過的是第二道驗證,不是整個登入。
分數怎麼看
同一個漏洞有兩組評分,算法不同,數字不能直接比較:
- NVD:CVSS 3.1,10.0(Critical)
- 通報方(CNA):CVSS 4.0,8.2(High)
另外,CISA 協調者在同一天(6 月 2 日)的 SSVC 評估記載:目前沒有已知利用(exploitation: none)、可自動化(automatable: yes)、技術衝擊為部分(partial)。
給開發者的技術細節
- 受影響版本:MISP 2.5.38(含)以前;NVD 的比對條件寫到 2.5.39 以前。
- 弱點類型:CWE-287(不當驗證)。
- 修補方式:修補 commit 在
app/Controller/AppController.php新增一個檢查函式。外掛驗證(如 LDAP)成功後、建立登入狀態之前,先看這個使用者是否需要 OTP;需要就不建立登入、導向 OTP 頁。程式還特別處理了「已經在 OTP 頁面時不再重複導向」,避免無限轉址。 - 後續:MISP 2.5.39 在 6 月 5 日發布,更新說明列出這個 OTP 繞過已修,並建議所有 2.5 版使用者升級。
- 升級前提醒:官方說明建議升級前先備份,再跑標準的更新流程。
我的看法
這類漏洞給我的提醒是:雙重驗證不只是「有開」就好,還要看它擋的位置對不對。這次的問題不在驗證碼本身,而是「先放行、後驗證」的順序。
接案時常遇到客戶把後台掛上 LDAP 或單一登入,再疊 OTP,覺得就萬無一失。其實每多一層串接,順序出錯的機會就多一個。自己架系統的人,除了升級,也可以做一件簡單的事:用一個測試帳號,登入後故意不輸入驗證碼、直接開別的頁面,看會不會被擋回去。
另外,情資平台裡通常放著敏感資料,不要為了方便就直接曝露在外網;能放在 VPN 或內網後面,就算驗證出包,風險也小很多。
名詞小辭典
- OTP(One-Time Password):一次性密碼,通常是手機 App 每 30 秒換一組的數字,用來當第二道驗證。
- LDAP:企業常用的帳號目錄服務,很多系統用它統一管理員工帳密。
- CVSS:替漏洞嚴重程度打分數的標準,最高 10 分;不同版本的算法不同,分數不能直接互比。
- CNA:有權發布 CVE 編號的組織,通常是該軟體的廠商或維護團隊。