觀點 · 資訊分享
Cloudflare AI Gateway 新增「花費上限」:用美元設預算,超過就自動擋下請求
Cloudflare 的 AI Gateway 現在能依實際花費(美元)設定預算,可以按模型、供應商或自訂標籤分開計算,超標的請求會被直接擋掉,不再只是限制次數。
- 發布
- 2026-06-05
- 篇幅
- 約 3 分鐘 · 1,331 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
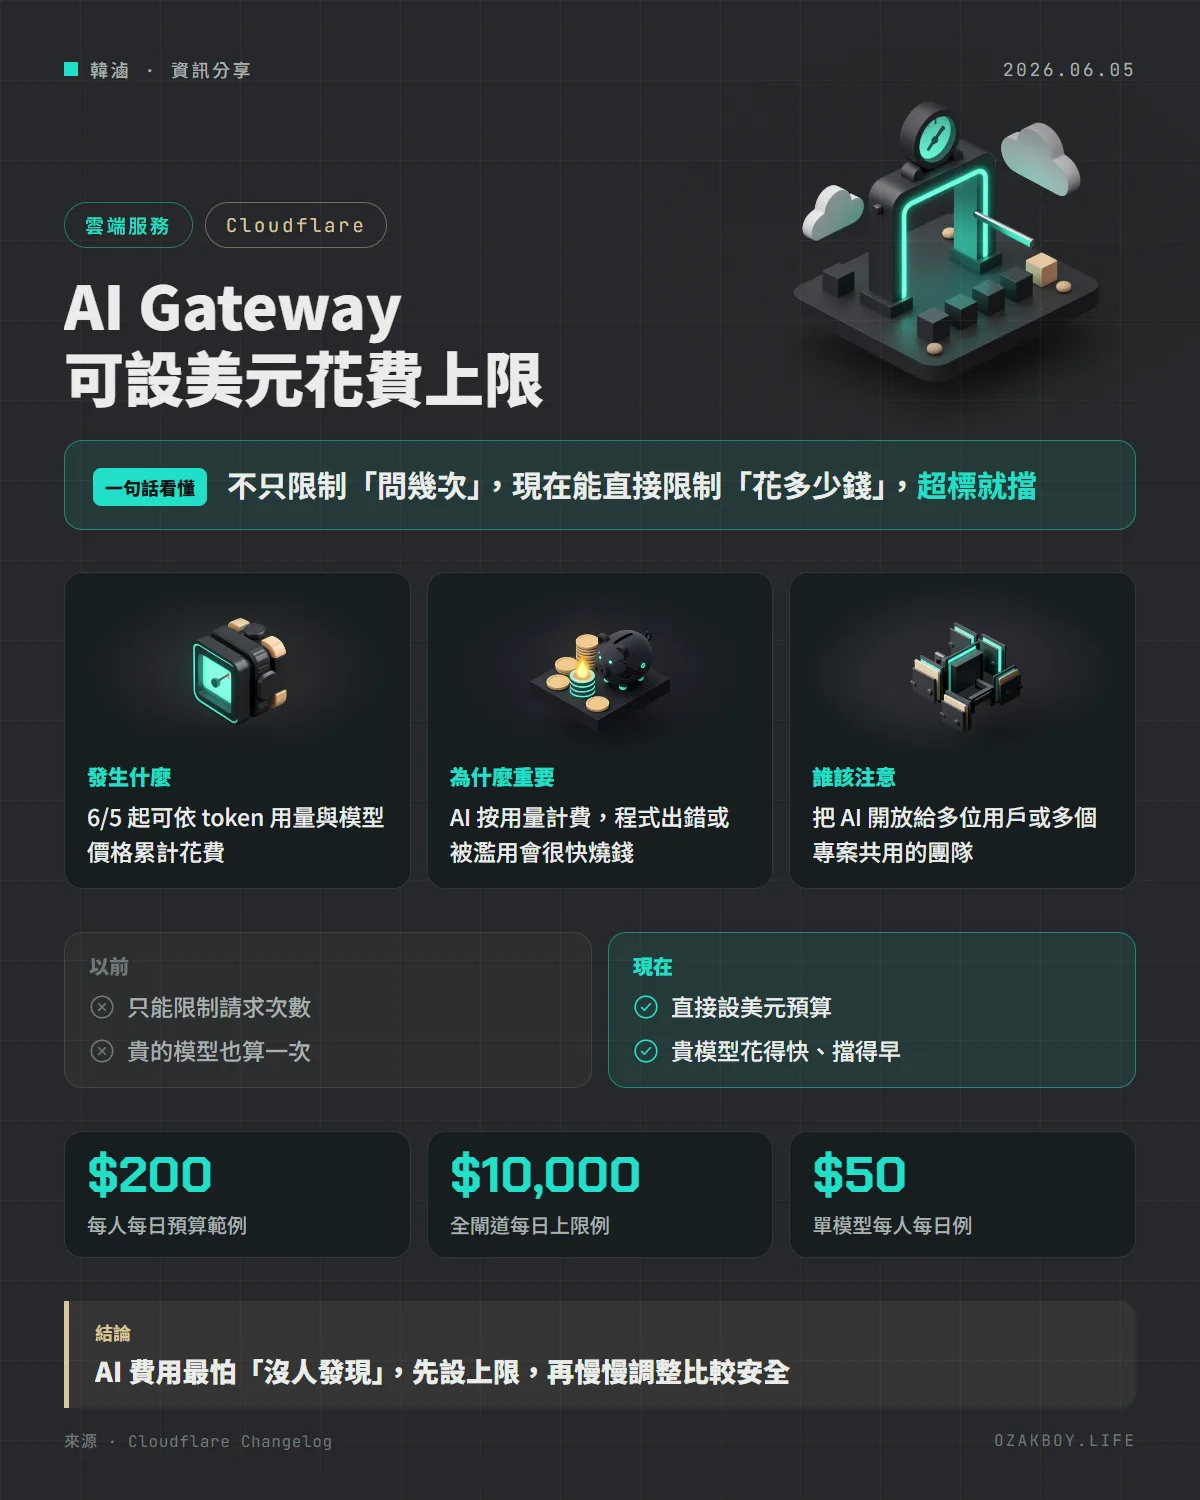
一句話看懂:Cloudflare 的 AI Gateway 現在能直接設「花費上限」,用美元管預算,超過就自動擋下請求,不再只能限制次數。
先用白話講:花費上限是什麼?
想像你給小孩一張悠遊卡,儲值 200 元就是 200 元,花完就刷不過。這比「每天最多搭 5 趟」更貼近你真正在意的事:不是搭幾次,而是花了多少錢。
AI Gateway 是 Cloudflare 提供的一道「閘道」,讓你的程式呼叫 AI 模型時先經過它,方便統一管理、觀察與控管。這次新增的花費上限(spend limits),就是在這道閘門上加一張「儲值卡」:累計花費超過預算,閘門就不再放行。
發生什麼事
Cloudflare 在 6 月 5 日的更新日誌宣布:AI Gateway 支援以成本為基準的預算。重點有這些:
- 追蹤的是實際金額:依 token 用量和模型價格,累計成了多少美元,超過預算就阻擋請求
- 跟速率限制不一樣:速率限制只限制請求「次數」,花費上限看的是「錢」
- 可以分開算:依模型、供應商或自訂的中繼資料維度設定
- 時間窗口可調:每條規則可選固定或滑動的強制方式
官方舉的例子很好懂:每位用戶每天 200 美元、整個閘道每天最多 10,000 美元、或是限制某個模型每人每天 50 美元。
跟以前比差在哪?
| 項目 | 只限次數 | 限花費 |
|---|---|---|
| 管什麼 | 請求幾次 | 累計幾美元 |
| 貴的模型 | 跟便宜的算一樣 | 花得快、也擋得早 |
| 適合 | 防止被狂刷 | 控制預算 |
舉個自己換算的例子:一次呼叫便宜小模型和一次呼叫昂貴大模型,在次數限制下都算「1 次」,但在花費上限下,後者會更快用掉預算。
給開發者的技術細節
- 適用範圍:官方說明 Unified Billing 與自帶金鑰(BYOK)的請求都能套用,但僅限「價格已知」的模型
- 分組維度:模型、供應商、自訂 metadata;例如把「用戶編號」當 metadata,就能做到每位用戶一份預算
- 強制方式:固定窗口或滑動窗口,需要在每條規則裡設定
- 設定細節(介面位置、欄位名稱)這則更新日誌沒有展開,請看官方的 Spend limits 文件
我的看法
接案時常遇到客戶想「加個 AI 功能」,但最擔心的永遠是帳單:萬一程式寫錯跑進無限迴圈,或是被人拿去濫用,月底收到一張嚇人的帳單。過去能做的多半是限制次數,可是次數跟錢不是同一件事。
能直接用美元設上限,對小團隊和自架服務的人是實用的保險。不過要記得:價格未知的模型不一定能被計算,所以上線前最好實測一次「到底會不會擋」,不要只相信設定畫面。
名詞小辭典
- AI Gateway:放在你的程式與 AI 模型之間的閘道,可以統一觀察與控管 AI 請求。
- 速率限制(Rate limiting):限制單位時間內的請求次數。
- Token:AI 計算文字量與收費的單位。
- BYOK:Bring Your Own Key,自己帶 AI 供應商的金鑰來用,而不是用平台代付。
資料來源
常見問題
AI Gateway 的花費上限跟速率限制差在哪?
速率限制只管「一段時間內最多幾次請求」,不管每次花多少;花費上限則依 token 用量和模型價格算出美元金額,累計超過預算才擋。
可以怎麼分組設定上限?
官方說可以依模型、供應商,或自訂的中繼資料(metadata)維度來設定,例如每位用戶一個預算、整個閘道一個總預算。
所有模型都能設花費上限嗎?
不是。官方寫明適用於價格已知的模型,並且同時支援 Unified Billing 與自帶金鑰(BYOK)兩種請求。價格未知的模型能不能計算,官方這則公告沒有說明。
接著讀
全部觀點 →Cloudflare AI Gateway 新增統一 REST API,一組端點呼叫各家 AI 模型Cloudflare AI Gateway 改用 api.cloudflare.com 上的 AI REST API,提供 4 個端點,相容 OpenAI 與 Anthropic 的 SDK。第三方模型走 Unified Billing 計費,不用自己管各家的 API 金鑰,記錄、快取、限流與護欄也會自動套用。閱讀 →Cloudflare 為 Brotli 漏洞緊急上架 WAF 規則:預設只記錄不攔截,上線前先檢查你的覆寫設定Brotli 壓縮函式庫爆出 CVE-2026-111497 後,Cloudflare 在 10 月 25 日為 Managed Ruleset 緊急加了兩條規則,預設只記錄、不攔截。如果你曾把整組規則改成封鎖,新規則上線就會直接擋下符合的請求。閱讀 →Cloudflare Tunnel 新增網址正規化:比對規則前先把網址整理乾淨,2027 年 1 月 25 日起預設開啟cloudflared 2026.10.0 起,Tunnel 可以在比對 ingress 規則前先整理網址:還原 ../、合併重複斜線、轉換反斜線。官方說這能讓需要 Access 驗證的規則更安全,目前預設關閉,2027 年起新版預設開啟。閱讀 →