觀點 · 資訊分享
Apache APISIX 一次公開 12 個漏洞:多款驗證外掛可被偽造身分,請升到 3.17.0 以上
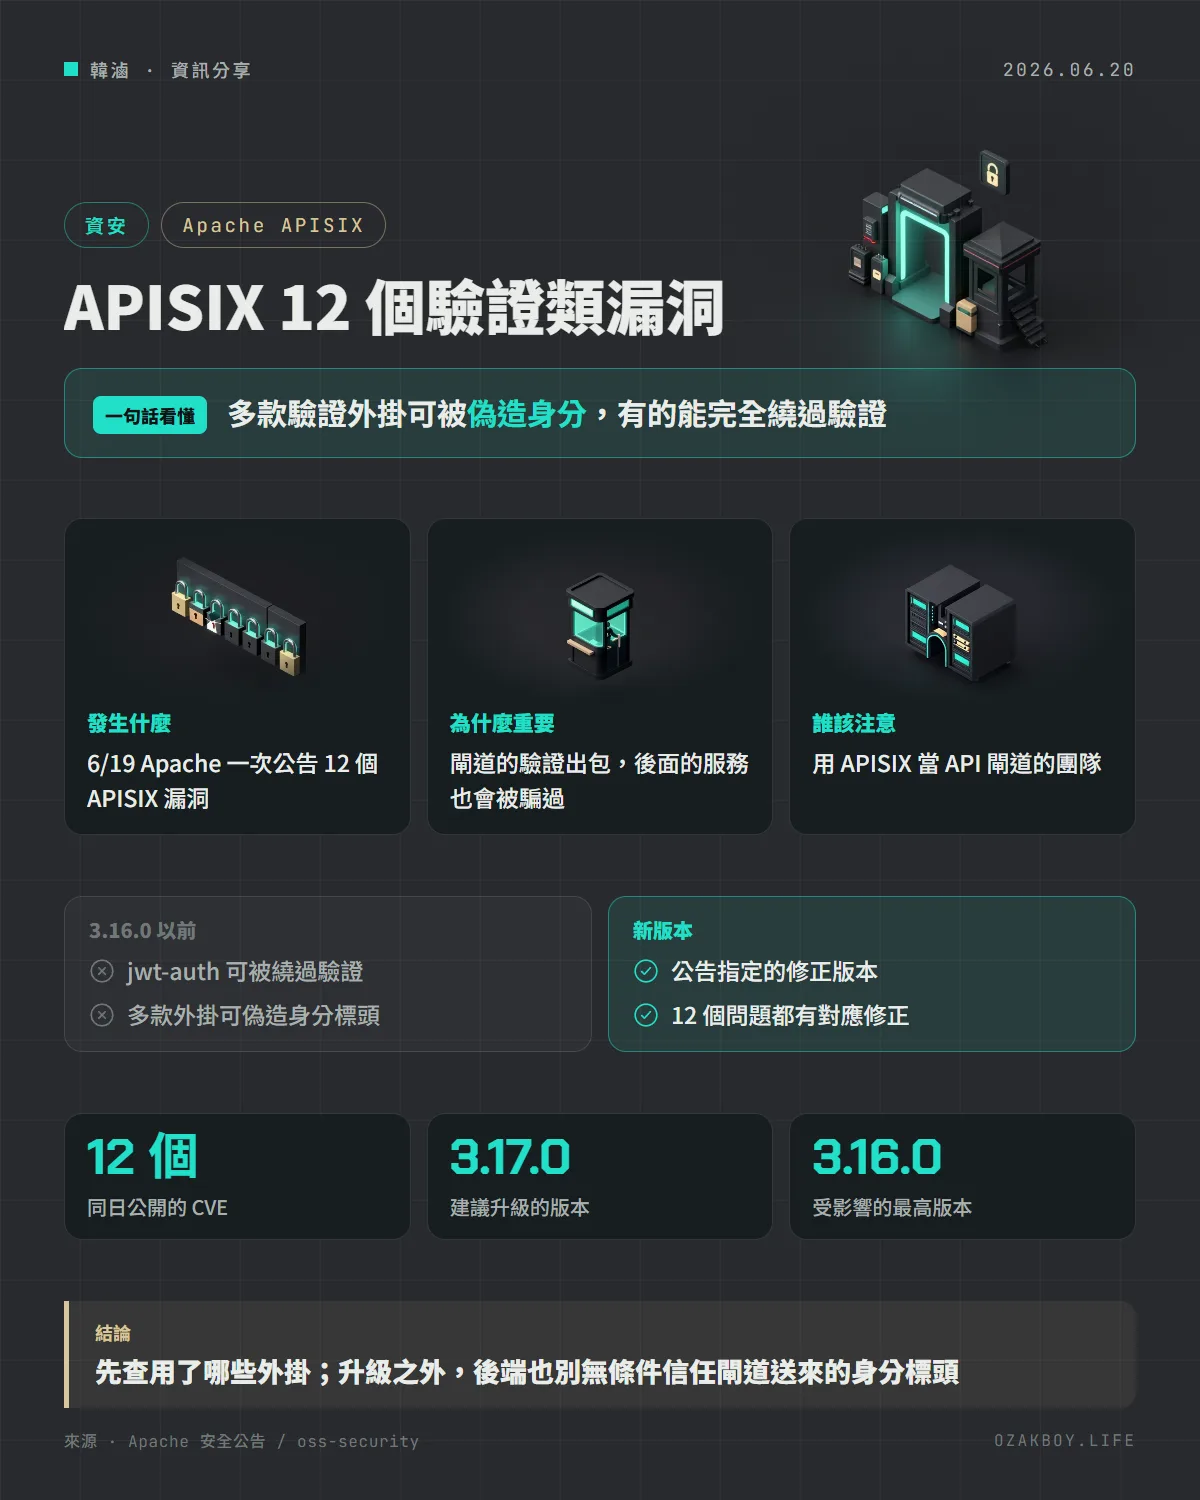
Apache 在 6 月 19 日同時公告 12 個 APISIX 漏洞,涵蓋 jwt-auth、openid-connect、cas-auth 等驗證外掛,有的可完全繞過驗證。受影響版本最高到 3.16.0。
- 發布
- 2026-06-20
- 篇幅
- 約 5 分鐘 · 2,237 字
- 結構
- 6 節 + 4 題常見問題
- 標籤
一句話看懂:Apache 在 6 月 19 日一次公告 12 個 APISIX 漏洞,集中在身分驗證外掛,有的能完全繞過驗證,有的能偽造身分,受影響版本最高到 3.16.0。
先用白話講:API 閘道和驗證外掛是什麼?
想像一棟辦公大樓,所有訪客都得先經過一樓的警衛室,警衛查完證件,才會放行並在你身上貼一張「某某人」的名牌,後面的各個辦公室只認這張名牌。
Apache APISIX 就是這個警衛室,專業說法是 API 閘道,擋在你的後端服務前面。驗證外掛(例如 jwt-auth、openid-connect)是警衛查證件的各種方式。這次的漏洞,就像是:有些查證件的方法會被假證件騙過去,有些則是警衛沒有撕掉訪客自己貼的假名牌,後面的辦公室就相信了。
發生什麼事
Apache APISIX 專案在 6 月 19 日(UTC 清晨),用 apache.org 的信箱在 oss-security 郵件列表上連發 12 封公告,每封對應一個 CVE。共同點是:影響 Apache APISIX 到 3.16.0 為止的版本,起始版本因外掛而異。
| 外掛 | 問題 | 公告指定的修正版 |
|---|---|---|
| jwt-auth(CVE-2026-39999) | JWT 演算法混淆,特定設定下可完全繞過驗證 | 3.16.1(NVD 寫 3.17.0) |
| openid-connect(CVE-2026-44087) | 預設設定下可偽造身分標頭,取得未授權存取 | 3.16.1 |
| jwe-decrypt(CVE-2026-49230) | 預設設定下可繞過驗證 | 3.17.0 |
| forward-auth(CVE-2026-39998) | 某些設定下可偽造身分標頭 | 3.16.1 |
| wolf-rbac(CVE-2026-44046) | 可能污染日誌,並影響以 IP 為準的存取規則 | 3.16.1 |
| hmac-auth(CVE-2026-47341) | 某些設定下憑證可永久重複使用,繞過到期時間 | 3.17.0 |
| authz-casdoor(CVE-2026-47339) | 預設設定下可用其他來源的憑證登入 | 3.17.0 |
| opa(CVE-2026-49231) | 非預設設定下,偽造的身分標頭可傳給後端 | 3.17.0 |
| cas-auth(CVE-2026-44915、48895、49871、49872) | 開放式重導向、登入 CSRF、驗證不當等四項 | 3.17.0 |
上表整理自 Apache 公告郵件,漏洞成立的條件請以各 CVE 原文為準。
NVD 上有幾個 CVE(例如 CVE-2026-39999、44087、49230、49871)列出的最高評分在 9.1 到 9.3 之間,不同評分版本的數字會不一樣。
給開發者的技術細節
- 確認版本:APISIX 3.16.0 以前(含 3.16.0)都在受影響範圍
- 檢查有沒有用到這些外掛:jwt-auth、openid-connect、cas-auth、jwe-decrypt、hmac-auth、forward-auth、opa、wolf-rbac、authz-casdoor
- 升級:3.17.0 以上最保險。公告信對部分漏洞寫的是 3.16.1,但 jwt-auth 的 CVE 在 NVD 記載的是 3.17.0,兩邊有出入,直接升到新版比較省事
- 自行加固(我的建議,不是公告內容):在閘道入口先清掉客戶端自己帶來的身分標頭,再由閘道驗證後重新寫入;後端服務不要只靠標頭就決定權限
- 看不到的資訊:我讀到的公告沒有提到已被實際利用,也沒有給暫時的緩解設定
我的看法
這 12 個漏洞有一個共通點:問題幾乎都不是「閘道當機」,而是「閘道說這個人是誰,後端就信」。這種信任鏈一旦有一環鬆動,後面所有服務都會連動出問題。
如果你是用 APISIX、Kong 這類閘道幫客戶做 API 平台,這次可以順便檢查兩件事:第一,後端服務有沒有只靠標頭判斷權限,有的話最好再加一層自己的驗證;第二,閘道有沒有在入口把外部帶進來的身分標頭清乾淨。這兩點做好,就算哪天某個驗證外掛出包,後果也比較有限。
名詞小辭典
- API 閘道(API Gateway):站在後端服務前面的統一入口,負責驗證、限流與轉送請求。
- JWT:一種常見的登入憑證格式,裡面包含使用者資訊與簽章。
- 標頭(Header):HTTP 請求附帶的額外資訊,常被拿來傳遞身分等資料。
- 開放式重導向(Open Redirect):網站被誘導把使用者導向攻擊者指定的網址,常被用於釣魚。