觀點 · 資訊分享
OpenAI 擴大 Daybreak:滿血版 GPT-5.5-Cyber 只給受信任的防守方,另攜手開源專案一起「修」漏洞
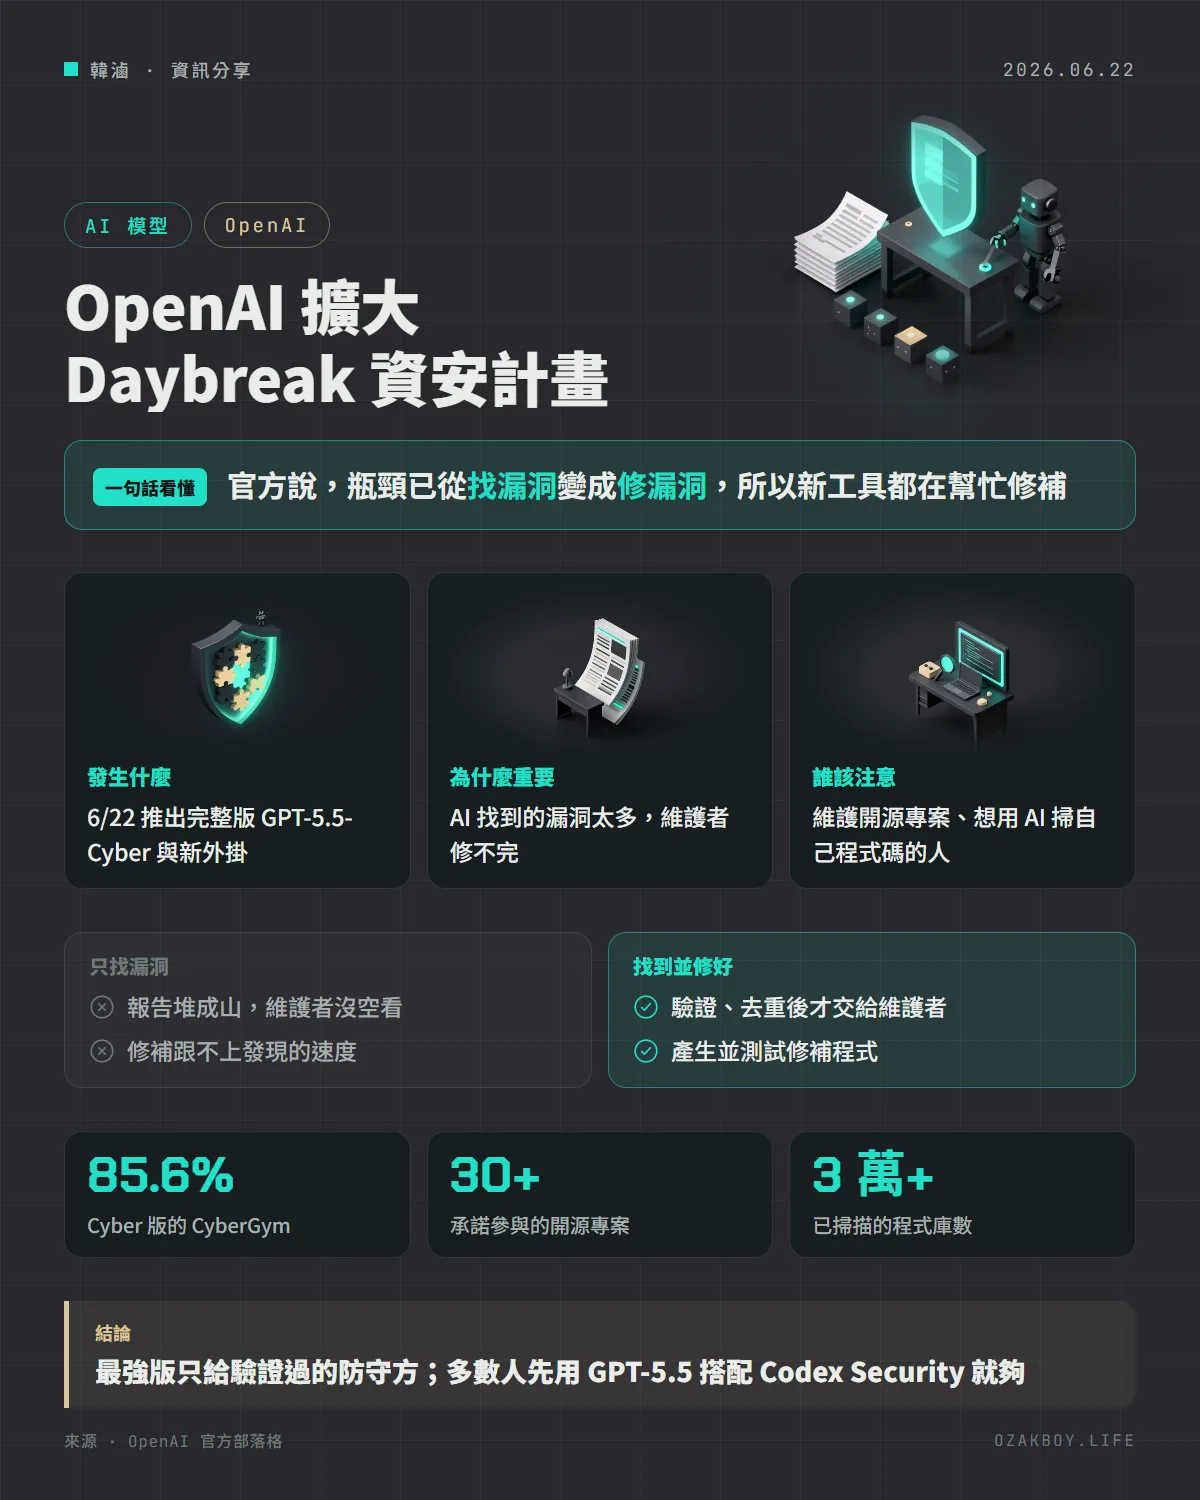
OpenAI 在 6 月 22 日宣布擴大資安計畫 Daybreak:推出完整版 GPT-5.5-Cyber、更新 Codex Security 外掛,並發起 Patch the Planet 協助開源專案。官方說現在的瓶頸是修補,不是找漏洞。
- 發布
- 2026-06-22
- 篇幅
- 約 4 分鐘 · 1,851 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
一句話看懂:OpenAI 擴大資安計畫 Daybreak,推出完整版 GPT-5.5-Cyber(限受信任的防守方)、更新 Codex Security 外掛,並發起 Patch the Planet 幫開源專案修漏洞,核心主張是「現在的瓶頸是修補,不是找漏洞」。
先用白話講:為什麼要特別強調「修」?
想像一間老房子,請了十位檢查員來找問題。以前檢查員很少,找到一個漏水點就是大事;現在檢查員(AI)很會找,一天交來幾百張報告,修繕工卻只有兩三個人。結果報告堆成山,真正修好的沒幾個。
OpenAI 的看法是:AI 已經讓「找漏洞」變得很快,真正卡關的是後面的驗證、寫修補、測試與部署。這次 Daybreak 的擴充,就是衝著這個缺口。
發生什麼事
OpenAI 在 6 月 22 日發表文章,宣布四件事:
- Codex Security 外掛更新:把掃描、驗證、產生修補與報告串成可直接使用的流程
- 完整版 GPT-5.5-Cyber:先前是偏重降低不必要拒答的預覽版,這次主打更強的找漏洞與協助修補能力;仍是限制性發布,只給受信任的防守方
- Daybreak 資安夥伴計畫:讓資安廠商把 GPT-5.5(搭配受信任存取)用在自家產品與服務裡
- Patch the Planet:與 Trail of Bits 發起,並與 HackerOne、Calif 合作,協助開源專案從「找到」走到「修好」
官方給的數字(全部是自家整理)
| 項目 | 官方的數字 |
|---|---|
| CyberGym(重現已知漏洞) | GPT-5.5-Cyber 85.6%,GPT-5.5 為 81.8% |
| ExploitGym(把漏洞做成可用攻擊) | 39.5%,GPT-5.5 為 25.95% |
| SEC-bench Pro(長時間找漏洞與寫概念驗證) | 69.8%,GPT-5.5 為 63.1% |
| Codex Security(3 月研究預覽以來) | 掃過超過 3,000 萬筆提交、3 萬多個程式庫;人工標為已修復超過 7 萬筆,自動判定已修復超過 50 萬筆 |
| Patch the Planet | 超過 30 個開源專案承諾參與,包含 cURL、Go、Python、Sigstore、pyca/cryptography |
官方也說,基準測試只是其中一部分,仍在隨著協調揭露的完成,評估它在複雜程式庫與實際修補流程的表現。
給開發者的技術細節
- Codex Security 外掛:可做深度掃描、審查近期修改、建立威脅模型、驗證發現、產生針對程式庫的修補;也能分流並驗證來自掃描器、安全公告、漏洞獎勵通報或工單系統的既有結果,匯出時支援 SARIF 與 CodeQL 查詢等格式;可搭配 Codex CLI 放進自動化流程
- 人類仍要把關:官方強調要調查哪些發現、套用哪些修改、分享哪些資訊,都由人決定
- Patch the Planet 的做法:每個專案先與研究員諮詢,由維護者定義優先順序與揭露流程;研究員在交給維護者前先驗證並去重。首輪五天衝刺,官方說浮出數百個待審問題、合併數十個修補
- 政府合作:官方說過去一個月與澳洲、加拿大、法國、德國、日本、南韓及歐盟機構(例如 ENISA)建立了受信任的資安存取合作
我的看法
我覺得這篇最有價值的不是新模型,而是它把問題講對了:漏洞報告本身不保護任何人,修好並部署才算。對開源維護者來說,被 AI 產生的大量低品質報告淹沒,已經是現實的痛點,「先由人驗證、去重再交給維護者」這個設計比較貼近他們的需求。
對小團隊與接案者,我會這樣用:不需要去追最強的 Cyber 版(它本來就不是給一般人用的),可以先想想自己有沒有「從來沒做過安全審查」的專案,用現有工具跑一輪掃描,把結果當成待辦清單,但每一項都要自己看過再決定。官方的數字是自家整理,也沒有外部驗證,我會當作方向參考。
名詞小辭典
- Daybreak:OpenAI 的資安計畫,整合模型、受信任存取、Codex Security 與合作夥伴。
- CyberGym:測試 AI 代理能否在軟體環境中重現已知漏洞的基準。
- SARIF:靜態分析工具常用的結果交換格式,方便把掃描結果匯入各種平台。
- 受信任存取(Trusted Access):只對經過驗證的防守方開放進階能力,搭配監控與管控。