觀點 · 資訊分享
AWS 讓 EC2 映像檔可以蓋「浮水印」:複製幾次都跟著走,還能限制只准啟動蓋過章的
AWS 在 6/24 推出 AMI 浮水印,替私有映像檔貼上自訂識別碼,複製或衍生出新映像檔時會自動繼承。搭配 Allowed AMIs,就能要求只准用帶核可浮水印的映像檔開機。
- 發布
- 2026-06-25
- 篇幅
- 約 4 分鐘 · 1,864 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
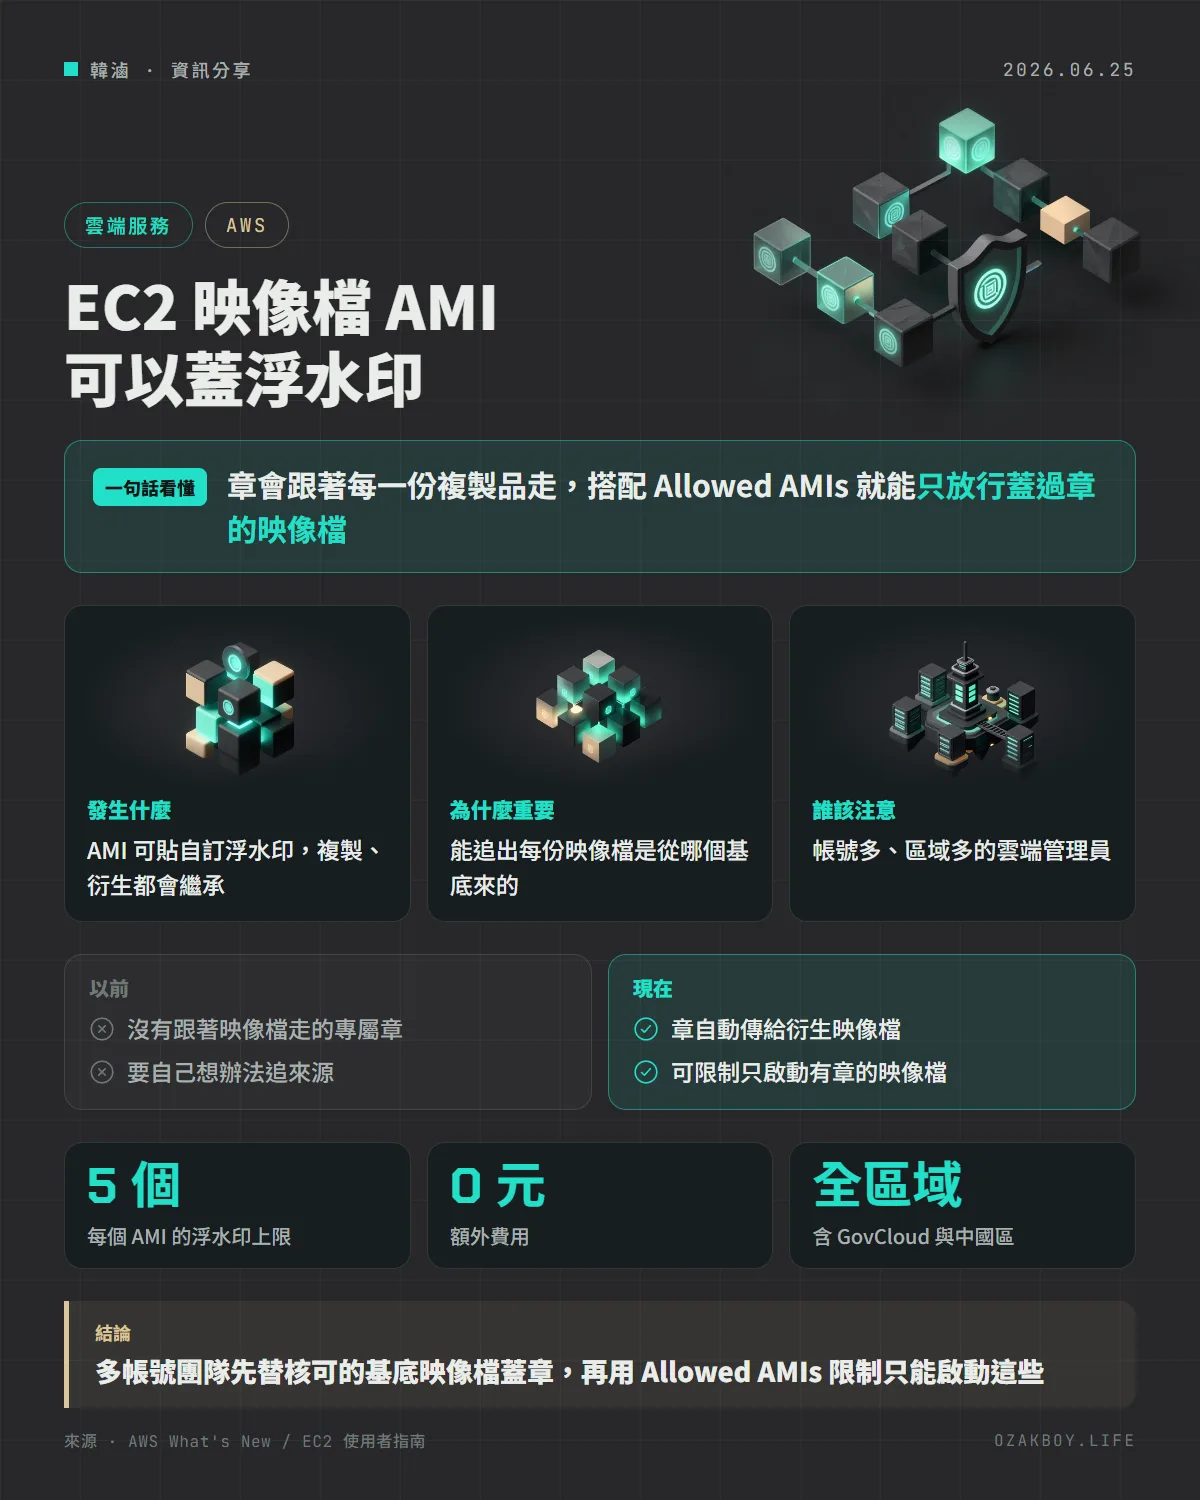
一句話看懂:AWS 讓 EC2 的開機映像檔(AMI)可以蓋上自訂「浮水印」,章會跟著每一份複製品走,再搭配 Allowed AMIs,就能要求只准用蓋過章的映像檔開機。
先用白話講:AMI 浮水印是什麼?
想像學校發的重要考卷,每一張都蓋了「教務處」的章。你把考卷影印十份、再拿影印本去影印,只要原稿有章,每一份複本都帶著同一個章,一看就知道是從哪份原稿來的。
AMI 就是 EC2 雲端機器的「開機光碟」,新機器都是從它複製出來的。公司裡通常有一份「官方認證、已經裝好防毒與監控」的基底映像檔,但時間一久,大家各自複製、修改,最後連誰是正版都分不清。
AMI 浮水印就是替這份開機光碟蓋的章。
發生什麼事
AWS 在 6 月 24 日(美國時間)宣布 EC2 推出 AMI 浮水印:
- 你可以在私有 AMI 上嵌入自訂識別碼
- 浮水印會自動傳給所有衍生的 AMI:跨區域複製,或是從執行中的機器再做一份新映像檔,都會繼承
- 把 AMI 分享給別的帳號時,對方看得到浮水印
- 每個浮水印帶有來源 AMI 的 ID、區域、建立時間等資料,所以能追到「最初是蓋在哪一份」
- 所有客戶都能用,不另外收費,所有 AWS 區域都有(包含中國區與 GovCloud)
它能解決什麼問題
| 狀況 | 以前 | 有浮水印之後 |
|---|---|---|
| 想知道某個映像檔是不是從核可的基底來的 | 靠命名規則或人工對照 | 看浮水印,並能用它篩選 |
| 想限制團隊只能用核可映像檔 | 要另外管理清單 | Allowed AMIs 直接要求帶核可浮水印 |
| 全公司多個帳號要統一規定 | 各帳號各自設定 | 透過 Declarative Policies 一次套用到整個組織 |
表中「以前」是依官方說明的新功能價值整理,不代表舊做法做不到,只是比較費工。
給開發者的技術細節
官方文件列出的限制:
- 只有 AMI 擁有者能貼浮水印
- 一個 AMI 最多 5 個浮水印
- 公開的 AMI 不能貼,貼了浮水印的 AMI 也不能設成公開
- 浮水印名稱 3 到 128 個字元,可用英數字、空白與少數符號
- 任何看得到這個 AMI 的人都看得到浮水印,所以名稱裡不要放機密
用 AWS CLI 貼上與拿掉(範例取自官方文件):
aws ec2 attach-image-watermark \
  --image-id ami-1111111111EXAMPLE \
  --image-watermark-name "prod-baseline"

aws ec2 detach-image-watermark \
  --image-id ami-1111111111EXAMPLE \
  --image-watermark-key "111122223333:prod-baseline"
- 浮水印的唯一識別(WatermarkKey)格式是「帳號 ID:名稱」
- 需要的 IAM 權限:
ec2:AttachImageWatermark、ec2:DetachImageWatermark,查看則需要ec2:DescribeImages - 拿掉浮水印不會影響已經繼承的衍生映像檔,官方建議
ec2:DetachImageWatermark只給少數可信任的管理員 - 也可以在 EC2 Image Builder 的建置流程中自動貼上浮水印
我的看法
我自己的服務多半跑在 NAS 和 Docker 上,不太碰 AMI,但幫中小企業規劃雲端時,常見的狀況是:機器是別人建的、映像檔是誰改過的沒人說得清楚。這時候「來源可追」比「功能多」更重要。
浮水印的設計我覺得很實際:不用改既有流程,在建置基底映像檔的那一步順手蓋章,後面的複製品自動繼承。要注意的是,它能防的是「不小心用到來路不明的映像檔」,並不是密碼學等級的簽章;而且章是人貼上去的,誰有貼章的權限就變得很重要。
如果你的團隊只有一兩個帳號,先不用急;帳號多了、有稽核要求時,再回頭看這個功能就很划算。
名詞小辭典
- AMI(Amazon Machine Image):EC2 雲端機器的開機映像檔,像一張裝好系統與軟體的「開機光碟」,新機器都從它複製出來。
- Allowed AMIs:EC2 的一項限制功能,可以規定只有符合條件的映像檔才能用來開機。
- Declarative Policies:AWS 組織層級的政策,一次替底下所有帳號設定好某項服務該有的狀態。
- Provenance(來源可追溯):能說清楚一個東西從哪裡來、經過誰的手。
資料來源
常見問題
AMI 浮水印是什麼?
是貼在私有 AMI(EC2 機器的開機映像檔)上的識別碼。每個浮水印記錄名稱、原始映像檔 ID、區域與時間,之後不管複製到別的區域,或從這台機器再做出新映像檔,浮水印都會一路帶著走。
怎麼貼浮水印?
可以用 EC2 主控台(AMI 的 Details 分頁)、AWS CLI 的 attach-image-watermark 指令、PowerShell,或在 EC2 Image Builder 的建置流程裡自動貼。需要 ec2:AttachImageWatermark 權限。
拿掉浮水印會怎樣?
只會從那一個 AMI 拿掉,已經繼承浮水印的衍生映像檔不會跟著消失。所以官方建議 ec2:DetachImageWatermark 權限只給少數可信任的管理員。
接著讀
全部觀點 →AWS Graviton5 主機開進新加坡、首爾:比上一代快 25%,網站最多快 35%AWS 把搭載自家第五代 Graviton5 晶片的 C9g、M9g 系列主機開到新加坡、首爾與馬來西亞。官方說運算效能比 Graviton4 高 25%,網站應用最多快 35%,離台灣近的區域終於能用到最新一代 ARM 主機。閱讀 →AWS 推出 EC2 T8i 平價小主機:接替 T3,運算效能最多高 7 成,免費方案也能用AWS 推出新一代平價小主機 T8i,用法跟大家熟悉的 T3 一樣,但運算效能最多高 70%、性價比最多好 30%。micro 與 small 兩種規格也列入免費方案。閱讀 →AWS 台北區域開賣 R8a 記憶體型主機:比上一代快最多 3 成,每顆 vCPU 配 8 GiBAWS 在台北區域上架 R8a 記憶體型主機,採用第 5 代 AMD EPYC 處理器,官方說效能比上一代 R7a 最多高 30%、記憶體頻寬多 45%,適合資料庫與快取這類吃記憶體的工作。閱讀 →