觀點 · 資訊分享
AWS Certificate Manager 支援 ACME 協定:Certbot、acme.sh 也能直接向 AWS 申請 45 天的公開憑證
AWS 在 7 月 6 日的公告宣布 ACM 可以建立託管的 ACME 端點,用 Certbot、cert-manager、acme.sh 等標準工具自動申請與續期公開 TLS 憑證,並可限制每個用戶端能申請的網域範圍。
- 發布
- 2026-07-07
- 篇幅
- 約 5 分鐘 · 2,045 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
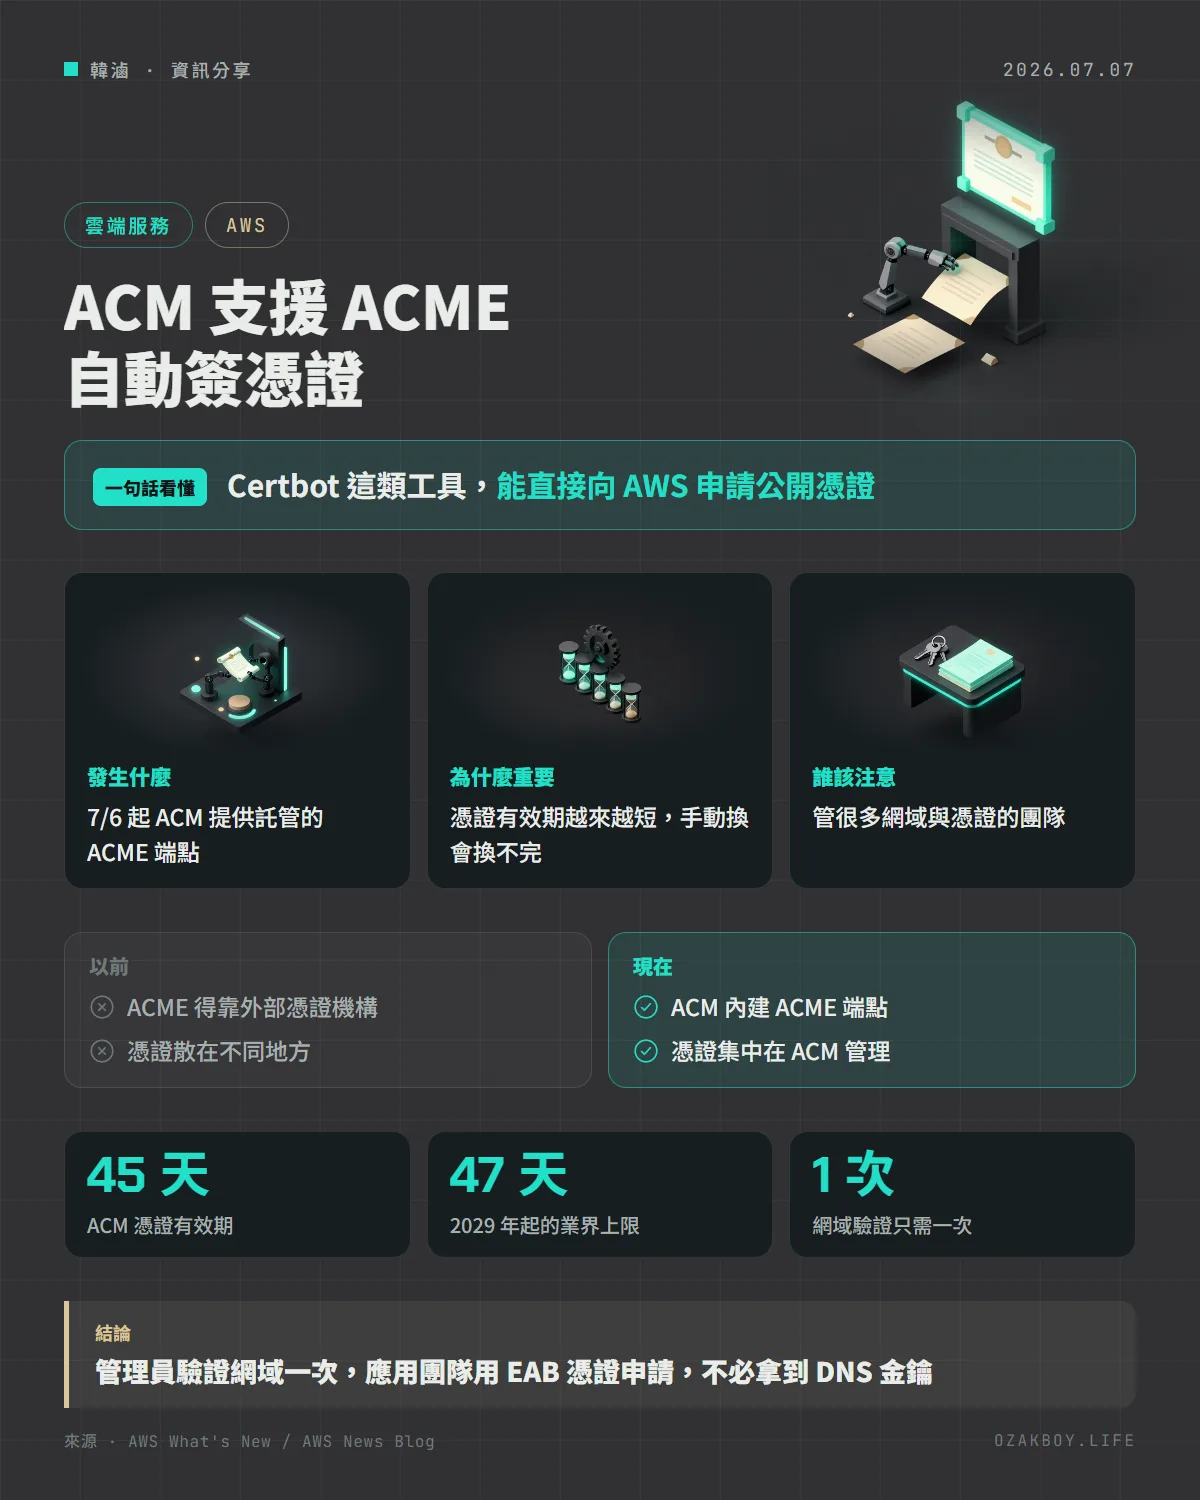
一句話看懂:AWS Certificate Manager(ACM)現在提供託管的 ACME 端點,讓 Certbot、acme.sh 這些標準工具可以直接向 AWS 申請並自動續期公開 TLS 憑證。
先用白話講:ACME 是什麼?為什麼現在重要?
網站的 HTTPS 憑證就像一張「有效期限的通行證」,過期了瀏覽器就會跳出紅色警告。以前一張憑證一年才換一次,大家還勉強記得;但憑證有效期一直在縮短,AWS 的公告指出,CA/Browser Forum 要求到 2029 年最長只能 47 天,手動換證會換不完。
ACME 就是為了這件事設計的自動化協定:你的伺服器上有個小程式(例如 Certbot),自己去跟憑證機構申請、驗證網域、領證、到期前自動換新,全程不用人。Let’s Encrypt 用的就是它。
發生什麼事
AWS 在 2026 年 7 月 6 日的 What’s New 公告:ACM 可以建立託管的 ACME 伺服器端點,用任何 ACMEv2 相容的用戶端申請 Amazon Trust Services 簽發的公開 TLS 憑證,有效期 45 天。
依 AWS 的說明,以前想用 ACME 自動化,得搭配外部憑證機構,憑證一部分在 ACM、一部分在外面,管理員也很難控制誰能申請哪些網域。現在 ACM 自己提供 ACME 端點,管理上多了幾項控制:
- 網域範圍:限制每個用戶端能申請的憑證類型,可只允許「完全相同的網域」、「子網域」,或再加上「萬用字元」
- 集中驗證:網域驗證只在端點層級做一次,應用團隊用標準 ACME 用戶端申請,不必拿到 DNS 金鑰
- 稽核與監控:所有活動都能在 ACM 主控台看到,並有 CloudTrail 紀錄與 CloudWatch 指標
設定流程
依 AWS 部落格的示範,流程大致是:
- 在 ACM 主控台建立 ACME 端點,選擇憑證類型為公開、金鑰類型(預設 ECDSA P-256,也可選 RSA 2048 或 ECDSA P-384)
- 設定網域與範圍;網域放在 Route 53 的話,ACM 會自動建立驗證用的 CNAME 記錄,不在 Route 53 就手動到 DNS 供應商加上
- 建立 External Account Binding(EAB)憑證,內容是一組金鑰識別碼與對稱的 HMAC 金鑰,用來讓 ACME 用戶端註冊帳號,可設定到期時間
- 把用戶端指向新的端點網址
給開發者的技術細節
以 Certbot 為例(部落格示範的格式,角括號內自行替換):
certbot certonly --standalone --non-interactive --agree-tos \
  --email <EMAIL> \
  --server https://acm-acme-enroll.us-east-1.api.aws/<ENDPOINT_ID>/directory \
  --eab-kid <EAB_KID> \
  --eab-hmac-key <EAB_HMAC_KEY> \
  -d <DOMAIN>
- 可用 Certbot、Kubernetes 的 cert-manager、acme.sh,或任何 ACMEv2 相容的用戶端;每種用戶端註冊 EAB 的參數寫法不同,要看各自文件
- 所有商業 AWS 區域可用;AWS GovCloud(US)、中國區域與歐洲主權雲端分區預計稍後提供
- 計價依每張憑證簽發時包含的網域數計算,一般網域與萬用字元價格不同
- 時間上有個差異:AWS 部落格在 6 月 30 日已先介紹這項功能,What’s New 公告則在 7 月 6 日
我的看法
如果你的網站已經在 AWS 上,這個功能的意義是「集中管理」:不用再有一部分憑證在 Let’s Encrypt、一部分在 ACM。但對一般小型站台來說,Let’s Encrypt 加 Certbot 或 Caddy 這類自動化方案已經很夠用,沒有非換不可的理由,尤其這個新功能是依網域數計價,我整理時沒有查到具體金額,所以評估前先看過定價頁。
真正有感的是「憑證越來越短」這件事本身:不管用哪家,現在就該確認自己的憑證有沒有自動續期、續期失敗有沒有人會收到通知。接案時常見的狀況是憑證手動換,換完就沒人記得,下一次到期才發現。把續期自動化,是現在比選哪家更急的事。
名詞小辭典
- ACME:自動申請、驗證與續期憑證的協定,Let’s Encrypt 用的就是它。
- TLS 憑證:讓網站網址變成 https:// 的加密憑證。
- EAB(External Account Binding):把 ACME 帳號綁定到既有帳號的憑證,用來控管誰能註冊與申請。
- 萬用字元憑證:像 *.example.com 這種,一張憑證涵蓋所有子網域。