觀點 · 資訊分享
AWS MCP Server 支援 OAuth 登入:AI 代理不用另裝驗證軟體,用原本的 AWS 帳號就能授權
AWS 讓 AI 代理(像 Claude Code)改用標準 OAuth 連上 AWS MCP Server,登入方式與權限沿用原本的 AWS 設定。管理員還多了條件鍵、權杖撤銷與 CloudTrail 稽核可以管。
- 發布
- 2026-07-10
- 篇幅
- 約 4 分鐘 · 1,991 字
- 結構
- 9 節 + 3 題常見問題
- 標籤
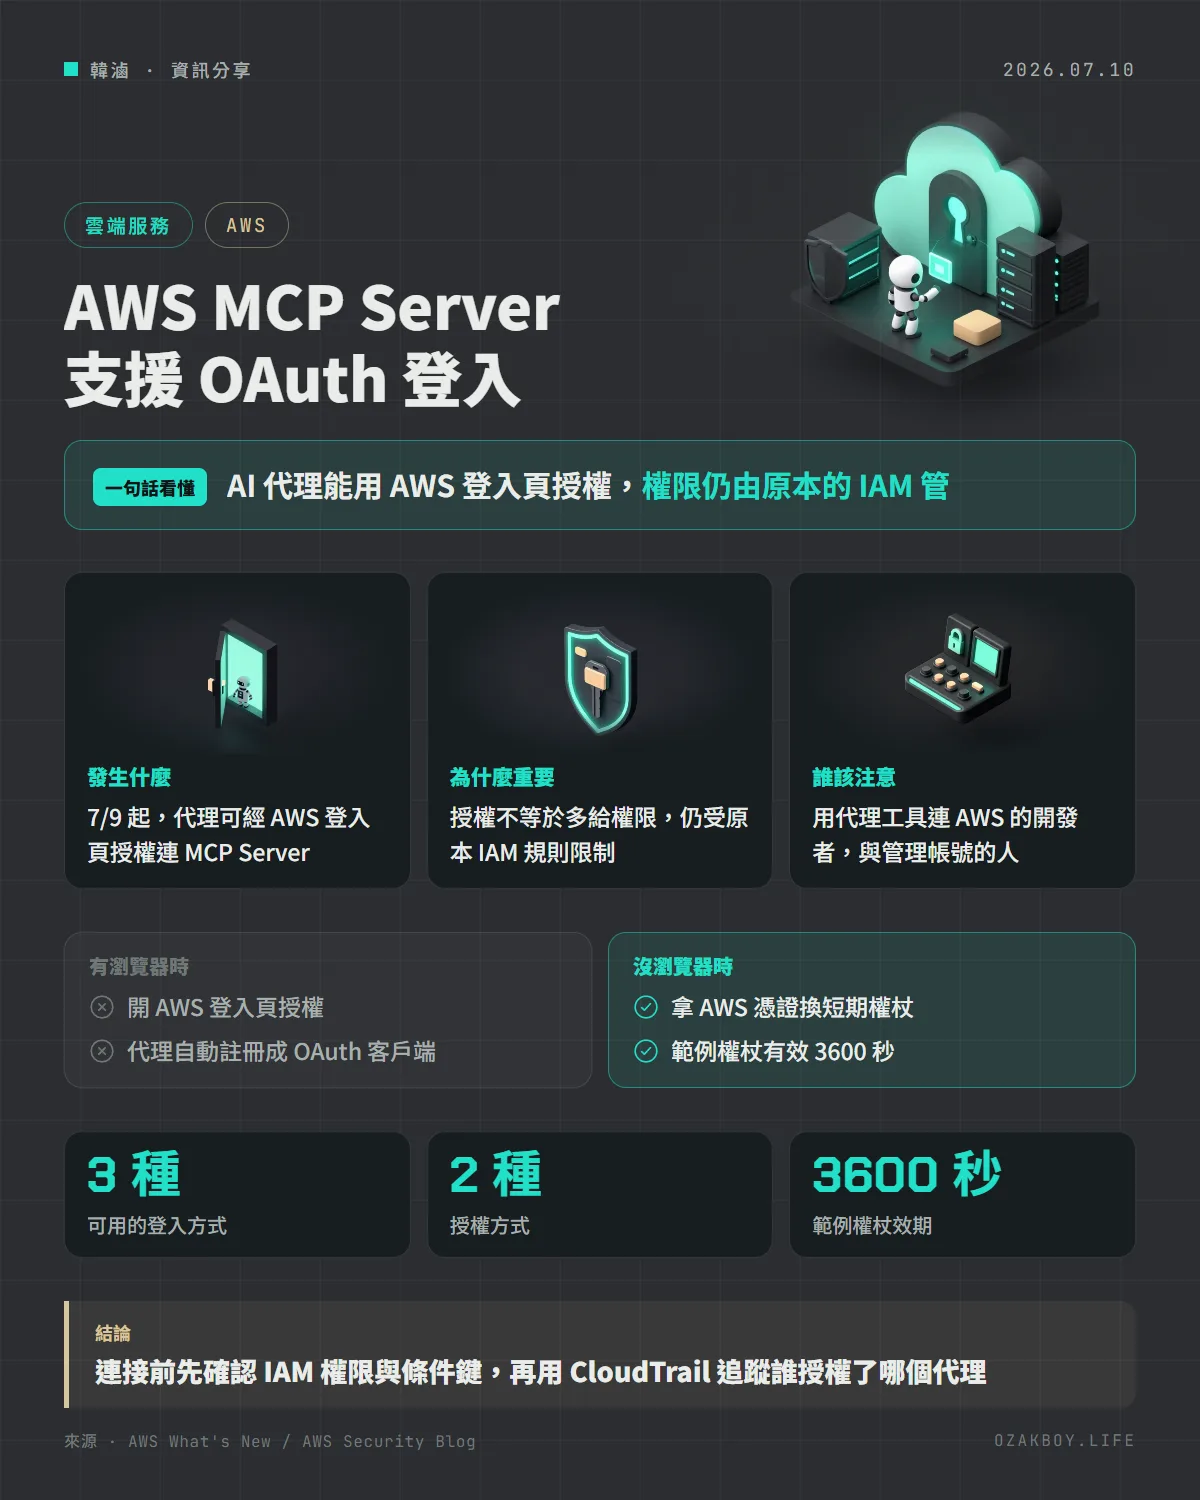
一句話看懂:AWS 讓 AI 代理改用標準的 OAuth 登入來連 AWS MCP Server,登入方式和權限都沿用你原本的 AWS 設定,管理員也多了一套管控與稽核工具。
先用白話講:這在解決什麼問題?
先講一下 MCP(Model Context Protocol)。它像是 AI 世界的「萬用插座」,讓 Claude Code 這類 AI 代理可以接上各種工具與服務。AWS MCP Server 就是 AWS 提供的那個插座,代理接上去,就能幫你查資源、部署服務。
問題是,代理要「進門」,得先證明是誰讓它來的。就像去朋友家作客:你得有人開門,而且門衛要知道你是被誰邀請的、能進哪幾間房。
OAuth 就是業界通用的這套「邀請流程」,網路上你用 Google 帳號登入第三方網站,用的就是它。這次 AWS 讓 AI 代理也能走這條標準路。
發生什麼事
AWS 在 7 月 9 日宣布:
- AI 代理可以用 AWS Sign-In(AWS 的登入服務)經 OAuth 連上 AWS MCP Server,不需要額外安裝驗證軟體
- 登入方式沿用原本熟悉的三種:IAM 聯合身分、IAM Identity Center,以及 root 或 IAM 使用者
- 既有的 AWS 身分、IAM 權限與治理規則,都繼續有效
授權,不等於多給權限
這點最值得記住。AWS 在官方部落格寫得很清楚:授權代理,只是讓它能代你使用 AWS MCP Server,不會額外給它 AWS 權限。每個請求仍然會用你原有的 IAM 政策、SCP(組織層級的權限限制)、權限邊界等規則判斷。
換句話說,代理能做的事,最多就是你本人能做的事,不會更多。
兩種授權方式
| 方式 | 適合誰 | 怎麼運作 |
|---|---|---|
| 互動式 | 開發者本機的代理 | 代理第一次連線會開瀏覽器,跳到 AWS 登入頁,你確認後核准 |
| 無介面(headless) | 沒有瀏覽器的程式與代理 | 已經有 AWS 憑證的程式,用憑證向 AWS 換短期的 OAuth 權杖 |
互動式流程裡,代理會自動完成「動態客戶端註冊」,也就是自己登記成 OAuth 客戶端,開發者不必手動建立 client ID 與 secret。
管理員多了哪些工具?
- IAM 條件鍵:可以限制 OAuth 授權的條件,例如只允許把權杖送到本機(localhost)、只允許特定授權流程
- 權杖查詢與撤銷 API:能單獨撤銷某一個授權,不影響其他工作階段
- CloudTrail 稽核:授權請求、權杖發放、撤銷與查詢,全都有紀錄
- 用 OAuth 權杖發出的 AWS API 呼叫,會帶著對應的登入工作階段資訊,方便對照是哪個授權做的事
給開發者的技術細節
以 Claude Code 為例,部落格示範的步驟是:先替你的 IAM 角色附加 AWS 提供的受管政策 AWSMCPSignInOAuthAccessPolicy,再把伺服器加進代理設定:
claude mcp add --transport http aws-mcp https://aws-mcp.us-east-1.api.aws/mcp
第一次使用時,瀏覽器會跳到 AWS 登入頁,確認授權後即可在 Claude Code 用 /mcp 檢查連線狀態。官方說明同樣的步驟適用於其他支援 MCP 的代理,例如 Kiro、Codex 與 Gemini。
無介面授權則是呼叫 aws signin create-oauth2-token-with-iam,以 client_credentials 方式取得權杖,部落格範例顯示權杖有效 3600 秒;可能需要先更新 SDK 與 AWS CLI。
我的看法
對常用 AI 代理的人來說,這是個實用又安心的更新。以前讓代理碰雲端資源,最怕的就是金鑰到處貼;現在改成標準的 OAuth 授權,權限也還是由 IAM 把關,管理上乾淨很多。
如果你像我一樣,會在自己的 AWS 帳號給代理做事,我會先做三件事:一是替代理專用的角色設定最小權限;二是用條件鍵把授權限制在本機;三是看一下 CloudTrail 有沒有如預期記錄。至於正式環境,我會先在測試帳號跑過一輪再說。
名詞小辭典
- MCP(Model Context Protocol):讓 AI 代理連接各種工具與服務的通用協定,像 AI 的萬用插座。
- OAuth:一種標準的授權流程,讓你不用交出密碼,就能授權某個程式代你做事。
- IAM:AWS 的身分與權限管理服務,決定誰能對哪些資源做什麼事。
- CloudTrail:AWS 的操作紀錄服務,可以事後查是誰在什麼時候做了什麼。