觀點 · 資訊分享
Google Compute Engine 淘汰自帶金鑰加密 CSEK:2027 年 7 月 20 日全面移除,要先搬到 Cloud KMS
Google Cloud 在 7 月 20 日宣布 Compute Engine 的客戶自備加密金鑰(CSEK)功能淘汰,2027 年 7 月 20 日完全移除。磁碟、映像檔、快照要改用 Cloud KMS 的 CMEK,而且不能原地換金鑰。
- 發布
- 2026-07-20
- 篇幅
- 約 4 分鐘 · 1,692 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
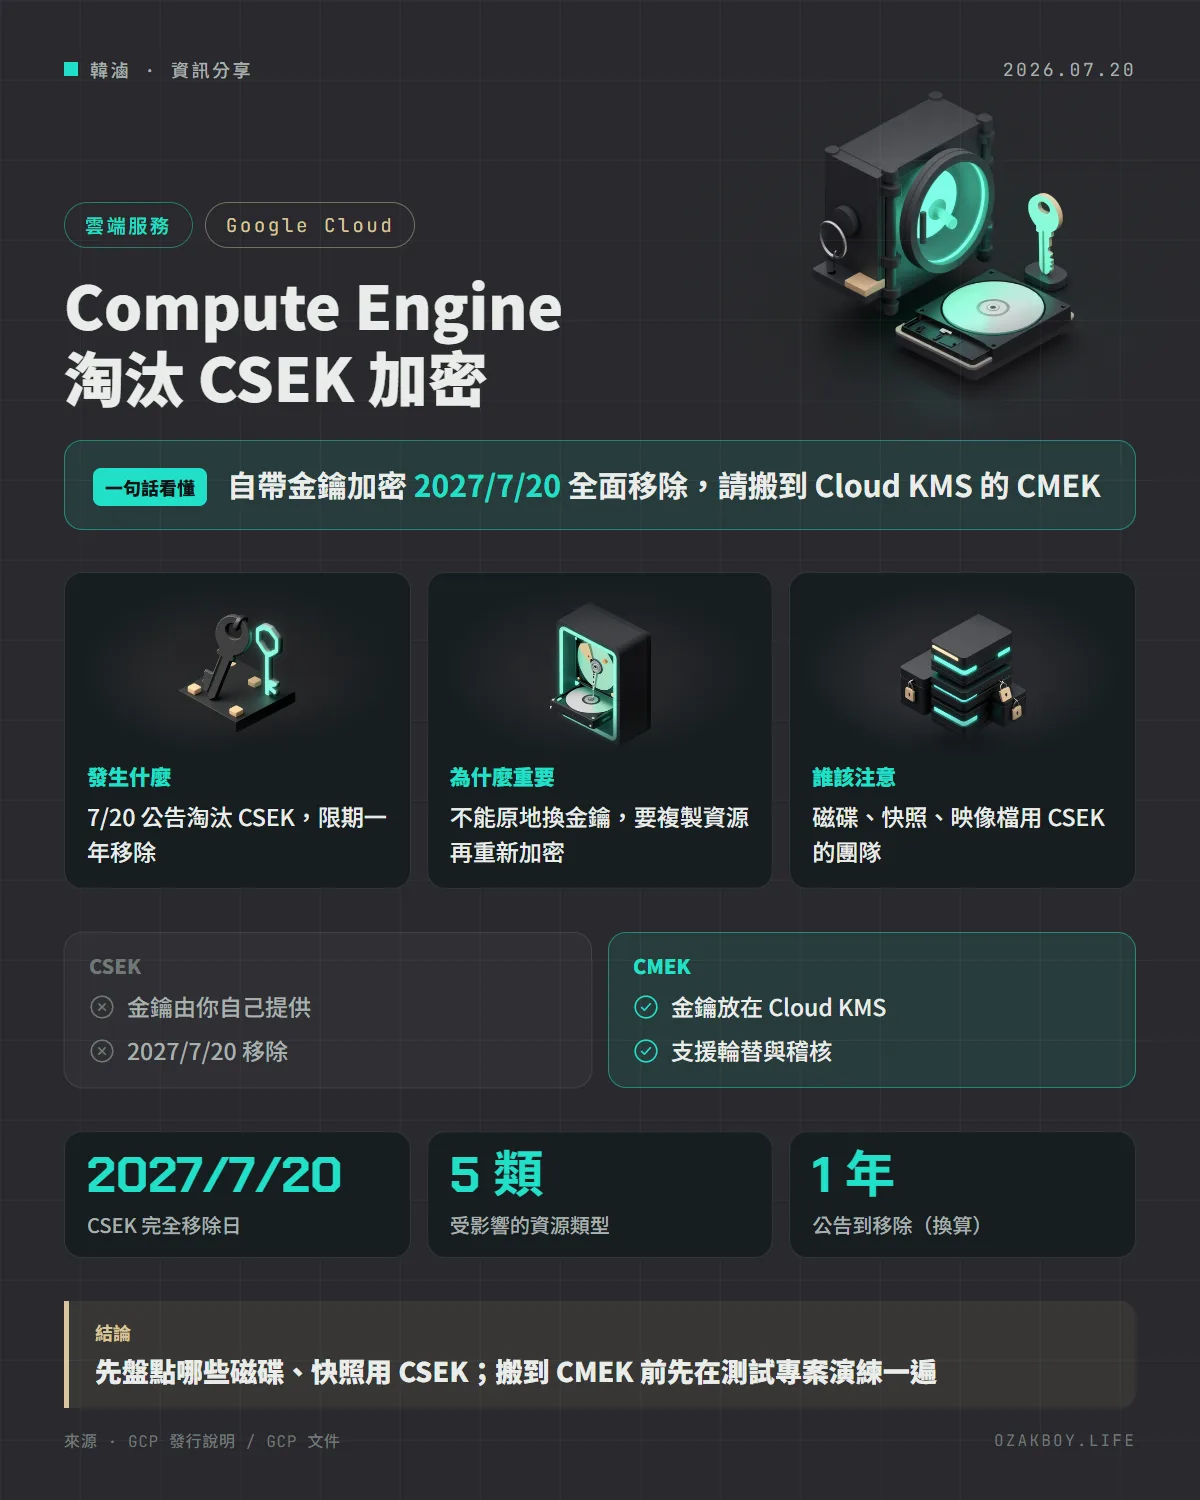
一句話看懂:Google Cloud 在 7 月 20 日宣布淘汰 Compute Engine 的「客戶自備加密金鑰(CSEK)」,2027 年 7 月 20 日完全移除;還在用的磁碟、快照、映像檔,要搬到 Cloud KMS 的 CMEK,而且不能原地換金鑰。
先用白話講:CSEK 和 CMEK 是什麼?
雲端硬碟都會加密。差別在「鑰匙放哪」:
- CSEK(Customer-Supplied Encryption Key,客戶自備金鑰):鑰匙你自己保管,每次要開啟磁碟時,都要親手把鑰匙交給 Google。像是你把保險箱的鑰匙隨身帶著,雲端只負責放箱子。
- CMEK(Customer-Managed Encryption Key,客戶管理金鑰):鑰匙存在 Google 的金鑰管理服務(Cloud KMS)裡,由你決定誰能用、什麼時候換,並留下使用紀錄。像是把鑰匙放進銀行的保管系統,你設定誰能領。
這次的消息是:第一種要被拿掉,大家得改用第二種。
發生什麼事
根據 Compute Engine 發行說明(2026-07-20)與官方的淘汰說明文件:
- 用 CSEK 加密 Compute Engine 的磁碟、快照、映像檔與機器映像檔,已被列為淘汰,2027 年 7 月 20 日停用
- 文件另外寫到:從 2026 年 7 月 20 日起,已經不能再用 CSEK 加密下列資源,CSEK 會在 2027 年 7 月 20 日完全移除
- 受影響的資源類型共五類:永久磁碟、映像檔、機器映像檔、標準與封存快照、即時快照
- 官方建議的替代方案是 CMEK,列出的好處包括:更強的安全控管、稽核能力、金鑰輪替,並支援 Hyperdisk 磁碟
至於已經存在的 CSEK 資源在期限後具體會怎樣,文件沒有逐項說明,所以最保險的做法,是當成要在 2027 年 7 月 20 日前全部搬完。
為什麼不能直接換金鑰?
官方文件明講:你無法把資源上的 CSEK 拿掉再換成 CMEK。必須先建立資源的副本,再用 CMEK 加密那份副本。以磁碟為例,要先替它建快照,再用快照建立一顆新的 CMEK 磁碟,最後把新磁碟接回執行個體。
給開發者的技術細節
官方文件列出的磁碟搬遷步驟(以 gcloud 為例,名稱請換成自己的):
# 1. 若是開機碟、且執行個體還在跑,先停機(可能有停機時間)
# 2. 為 CSEK 磁碟建立標準快照
# 3. 用快照建立新磁碟,並指定 Cloud KMS 金鑰
gcloud compute disks create migrated-cmek-disk \
  --source-snapshot=my-csek-snapshot \
  --csek-key-file=/tmp/csek_key.json \
  --kms-key=projects/KMS_PROJECT/locations/KEY_REGION/keyRings/KEY_RING/cryptoKeys/KEY_NAME \
  --no-require-csek-key-create \
  --zone=us-central1-a \
  --type=pd-balanced
- 搬遷前要先有至少一組 Cloud KMS 的金鑰環與金鑰
- 如果快照的 CSEK 是 RSA 包裹的金鑰,要改用
gcloud beta compute disks create - 搬完後,把舊磁碟從執行個體卸下、接上新磁碟,確認服務正常
- 官方也提醒:搬遷步驟請先在非正式環境測試過,再套用到正式的工作負載
我的看法
CSEK 的使用者通常是對金鑰控制權特別在意的團隊,例如金融、醫療、需要稽核的客戶案子。這類專案最容易出現的狀況是:金鑰檔案散落在某個人的電腦或腳本裡,時間久了沒人記得哪些磁碟、快照是用它加密的。
距離期限還有一年,時間看起來很充裕,但搬遷牽涉停機、快照、重建磁碟,不是一個晚上能處理完的事。我的建議是這週先做一件小事:盤點專案裡有哪些資源用了 CSEK,列成清單,再決定哪些先搬。等到快到期才盤點,通常最痛苦。
名詞小辭典
- CSEK:客戶自備的加密金鑰,使用時要把金鑰提供給 Google。
- CMEK:客戶管理的加密金鑰,存放在 Cloud KMS,由你控制使用權限與輪替。
- Cloud KMS:Google Cloud 的金鑰管理服務,負責產生、保管、輪替加密金鑰。
- 快照(Snapshot):磁碟在某個時間點的備份,可以用來還原或建立新磁碟。