觀點 · 資訊分享
AWS 與 Oracle Cloud 的私有連線正式上線:不必自己拉專線、設路由器,幾分鐘接通
AWS Interconnect 的多雲連線與 Oracle Cloud Infrastructure(OCI)正式 GA,目前先開放在 us-east-1。AWS 客戶現在可用同一套流程連 OCI 與 Google Cloud,Azure 預計今年稍晚推出。
- 發布
- 2026-07-29
- 篇幅
- 約 4 分鐘 · 1,588 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
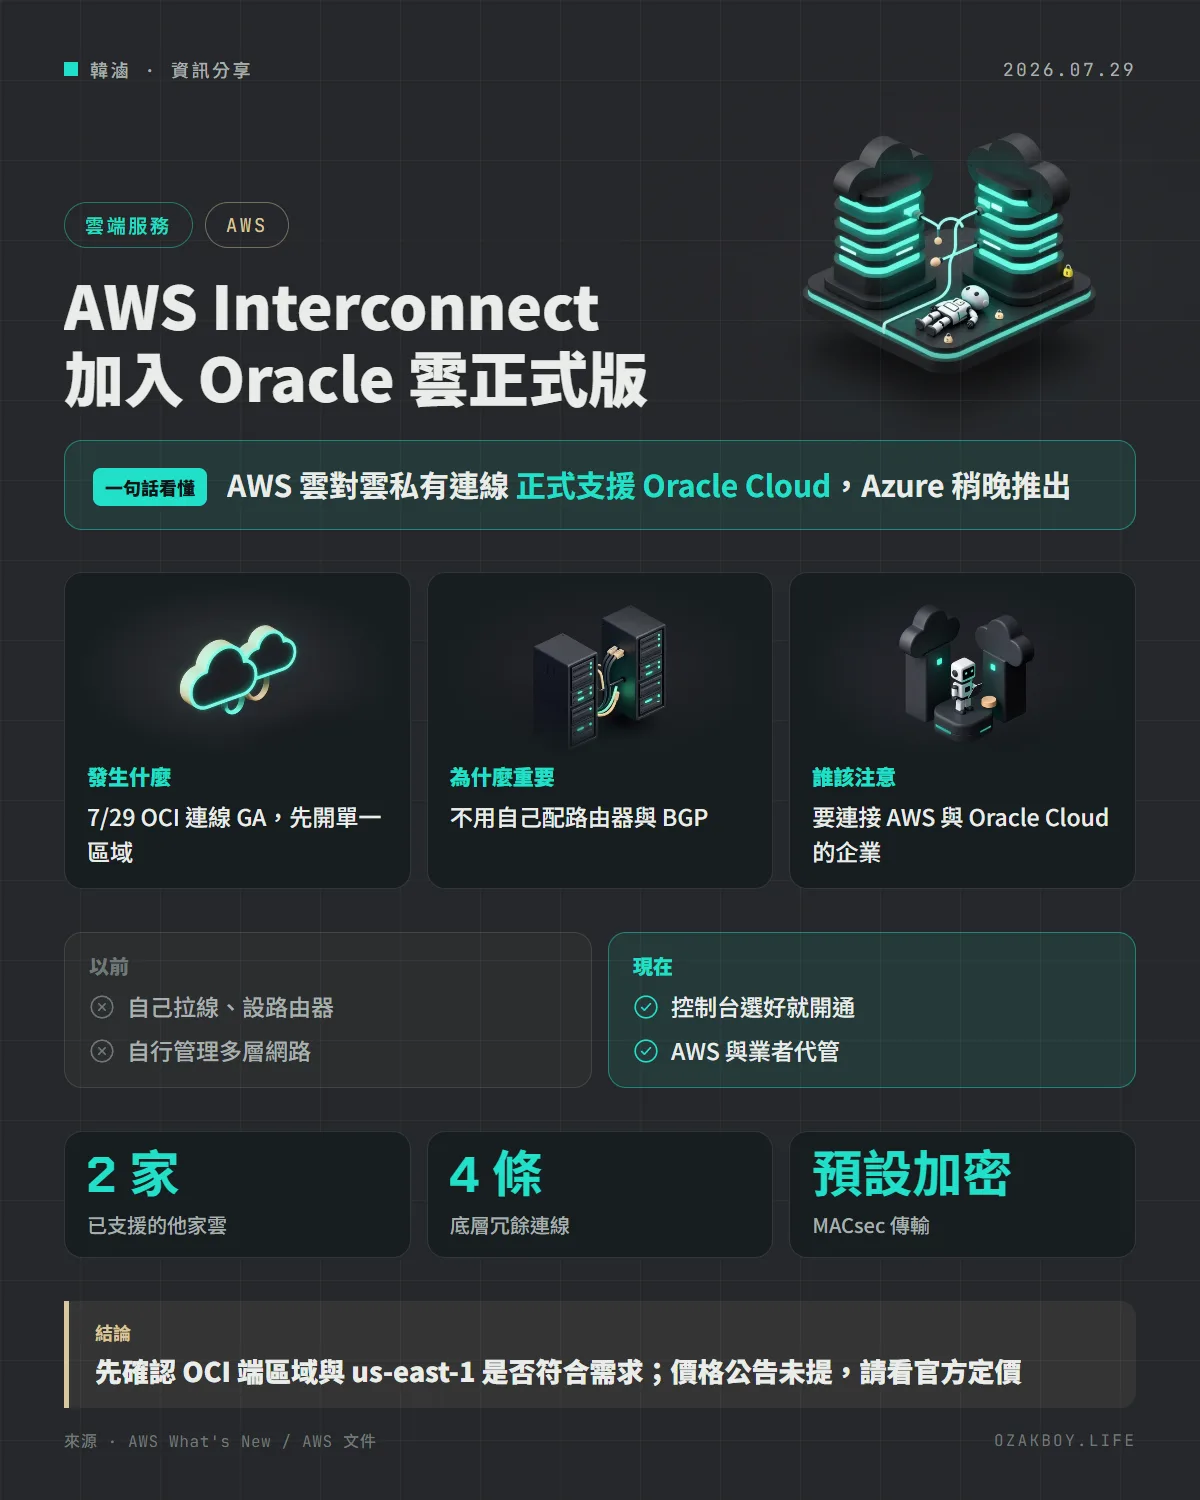
一句話看懂:AWS 的雲對雲私有連線服務 Interconnect,現在正式支援和 Oracle Cloud 對接,你在 AWS 控制台點幾下就能開通,不用自己拉專線與設定路由。
先用白話講:多雲連線是什麼?
很多公司的系統不會只放在一家雲:資料庫在 Oracle 雲,網站在 AWS,這兩邊要互相通訊。最簡單的做法是走公開的網際網路,但速度與安全都比較沒保障;進階一點的做法,是租專線、自己設路由器,像在兩座城市之間自己鋪一條私人高速公路,既貴又麻煩。
AWS Interconnect - multicloud 就是 AWS 替你把這條「私人高速公路」做成現成服務:你告訴它要接哪朵雲、需要多大頻寬,剩下由 AWS 與對方的雲端業者一起搞定。
發生什麼事
AWS 在 7 月 29 日(美國時間)宣布,Interconnect 與 Oracle Cloud Infrastructure(OCI)的連線正式上線(GA):
- OCI 在 5 月先推出預覽,並成為採用這套開放規格的最新雲端業者
- AWS 客戶現在可以用一致的體驗,連接 OCI 與 Google Cloud
- Microsoft Azure 預計 2026 年稍晚推出
- 與 OCI 的連線目前在 AWS 的 us-east-1(維吉尼亞北部) 區域可用,可用主控台、CLI 或 API 建立
公告也說,以前跨雲連線得走「自己動手做」的路,要建置與管理複雜、多層的全球網路;這個服務是同類產品中第一個專為此打造的。
它是怎麼運作的?(依 AWS 文件)
| 特色 | 說明 |
|---|---|
| 簡化網路架構 | 流量在 AWS 全球骨幹網路上傳送,直接交給對方業者,不用再繞地端路由 |
| 快速開通 | 通常幾分鐘內完成;上線後可直接在主控台調整頻寬 |
| 全代管 | 實體網路、VLAN 與 BGP 設定都由 AWS 與業者處理 |
| 高可用 | 每個連線橫跨至少兩個實體機房,採四條連線加 ECMP 負載平衡 |
| 加密 | AWS 與業者設備之間的連線預設用 MACsec 加密 |
給開發者的技術細節
- 在 AWS 這一端,連線是接在 Direct Connect Gateway 上
- 建立流程分兩步:一方發起「建立」並產生啟用金鑰,另一方用金鑰「接受」,之後雙方自動配置
- 你在主控台只會看到一個 Interconnect 物件,底下的冗餘連線由服務隱藏起來
- 延遲與封包遺失指標已支援,但網路健康指標功能目前還不支援(文件現況)
我的看法
這個服務對大多數個人與小團隊來說不是日常工具,因為要同時有 AWS 與 Oracle 雲這種組合的人不多,而且目前只開 us-east-1。但它代表一個趨勢:雲端業者開始用共同規格,把「跨雲連線」做成標準產品。
如果你替客戶規劃架構,最實際的提醒是兩件事:一是先確認需求區域,目前 OCI 只在 us-east-1 可用;二是這則公告沒寫價格,評估成本時要去看官方定價與跨雲傳輸費,別只用「專線很方便」做決定。
名詞小辭典
- 私有連線:不經過公開網際網路,走專用線路的網路連線。
- BGP:網路之間交換路由資訊的協定,設定起來相當複雜。
- MACsec:在網路線路上對資料做加密的標準。
- VPC:雲端上屬於自己的私人虛擬網路。