觀點 · 資訊分享
AWS 憑證的 Email 驗證要退場了:2027 年 9 月底起不再續約,現在可一鍵改成 DNS 驗證
AWS Certificate Manager 宣布逐步停用 Email 驗證,2027 年 9 月 30 日起不再續約這類憑證。同時推出新功能:既有憑證可以直接改成 DNS 驗證,不用重發、ARN 也不變。
- 發布
- 2026-08-13
- 篇幅
- 約 4 分鐘 · 1,850 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
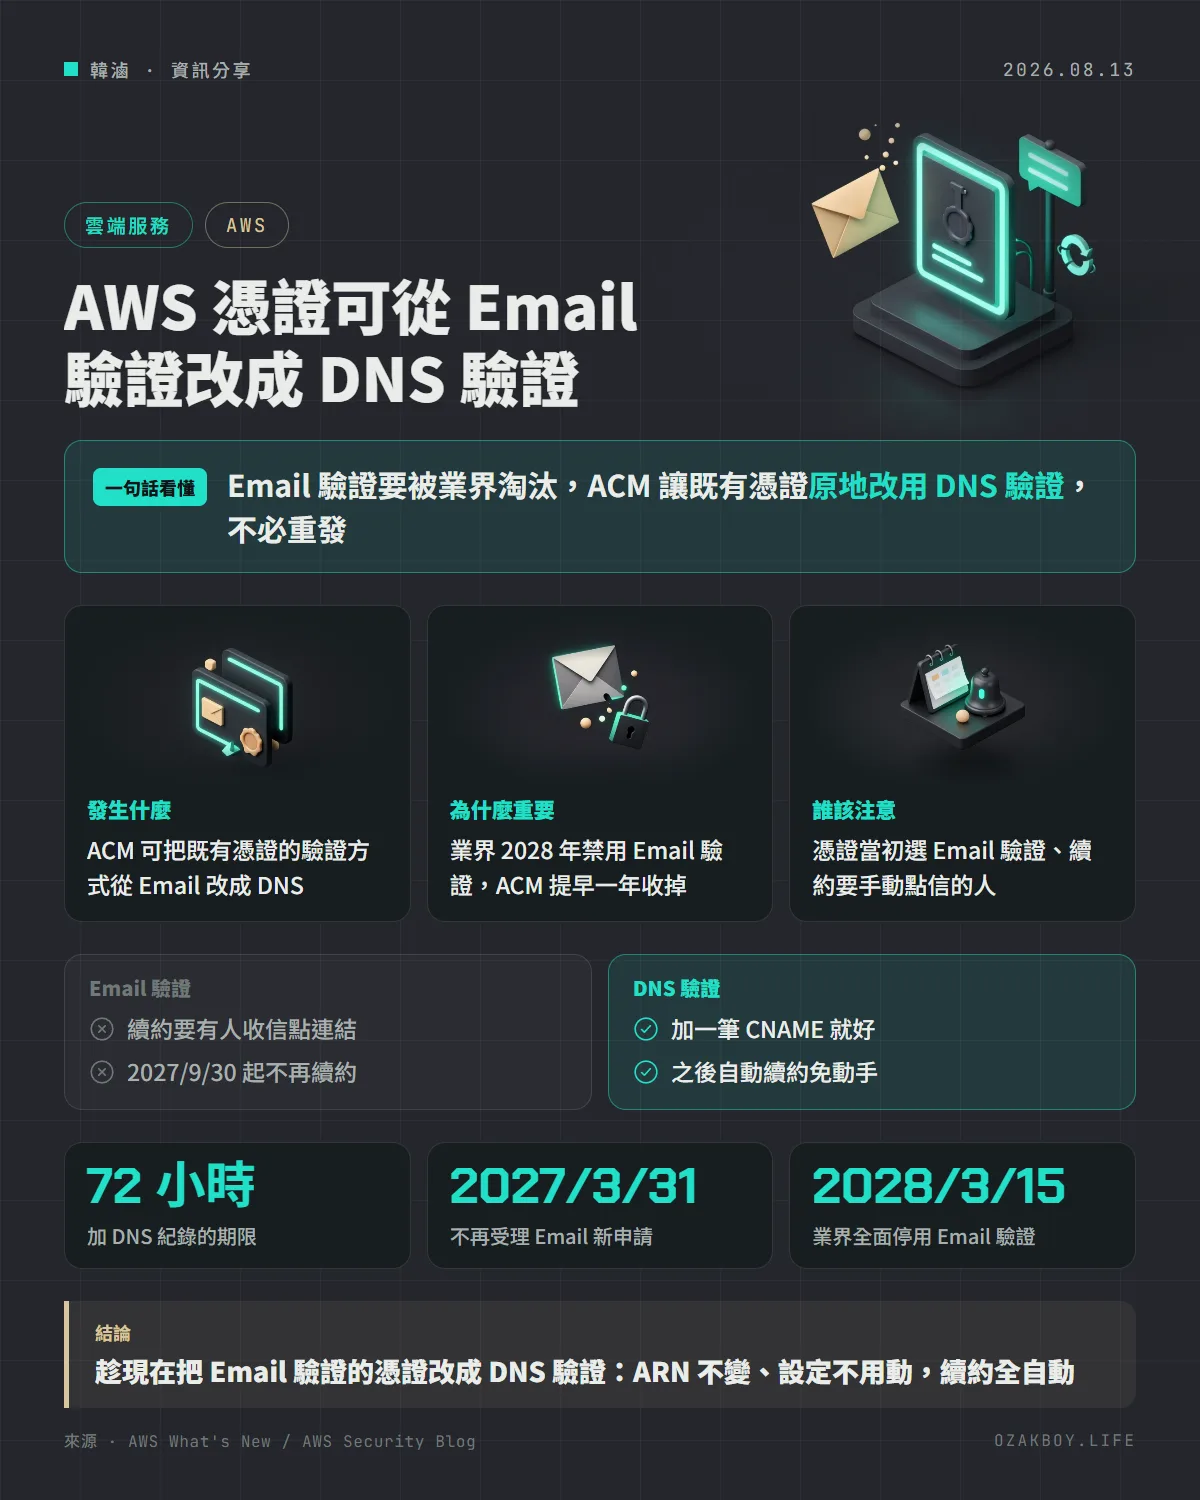
一句話看懂:申請 SSL 憑證時「收信點連結證明網域是你的」這種做法要被淘汰了,AWS 現在讓既有憑證直接改成 DNS 驗證,不用重發。
先用白話講:憑證的「網域驗證」是什麼?
網站網址前面那個鎖頭,靠的是 SSL 憑證。發憑證的機構在核發前,一定要先確認「這個網域真的是你的」,就像郵局寄掛號信前要先核對收件人身分。
常見的核對方式有兩種:
- Email 驗證:機構寄一封信到網域管理員信箱,你點信裡的連結就算通過。每次續約都要再點一次。
- DNS 驗證:在網域設定裡加一筆指定的紀錄(CNAME),機構查得到就算通過。只要紀錄不刪,之後續約可以全自動。
Email 驗證的問題是:信可能寄丟、管理員可能離職、信箱可能被冒用。所以整個產業決定把它收掉。
發生什麼事
AWS 在 8 月 13 日同時發了兩則公告:
- 新功能:AWS Certificate Manager(ACM)簽發的公開憑證,現在可以把驗證方式從 Email 改成 DNS,不用重新申請,憑證的 ARN(AWS 裡的資源編號)也不變。
- 退場時程:ACM 會逐步停用 Email 驗證,原因是制定憑證規則的 CA/B Forum 在 2025 年 11 月表決,2028 年 3 月 15 日起全面停用 Email 網域驗證。
時間表:哪天之後會出事?
| 日期 | ACM 的變化 |
|---|---|
| 2027-01-01 | 新開的 AWS 區域不提供 Email 驗證 |
| 2027-03-31 | 所有區域都不再受理 Email 驗證的新申請 |
| 2027-09-30 | 不再續約 Email 驗證的既有憑證 |
| 2028-03-15 | CA/B Forum 全面停用(之前發的憑證可用到到期) |
簡單說:如果你的憑證是 Email 驗證,最晚要在 2027 年 9 月底前改掉,不然下次到期就續不了約。
給開發者的技術細節
- 找出要改的憑證:ACM 主控台篩選 Validation method = Email、Type = Amazon Issued
- 切換方式:主控台點「Update validation method」,或呼叫
UpdateCertificateOptionsAPI - 加 DNS 紀錄:ACM 會為憑證裡的每個網域給一筆 CNAME,你有 72 小時把它加進 DNS;用 Route 53 可以一鍵建立,其他 DNS 服務商可下載 CSV 照著加
- 切換期間不斷線:72 小時內憑證照舊用 Email 驗證運作;逾時沒加也不會失效,只是維持原狀,可以再重試
- 追蹤進度:用
ListCertificateDomainValidationsAPI 看每個網域的驗證狀態 - CloudFront 例外:用在 CloudFront 的憑證,另外也可以選 HTTP 驗證
我的看法
幫客戶接手舊網站時,常會碰到「當初誰申請的憑證、驗證信寄到哪」都沒人記得的情況。Email 驗證最麻煩的地方就在這裡:它把續約綁在某個人的信箱上,人一換,憑證就可能在某天半夜過期。
這次 AWS 給了一年多的緩衝,又讓憑證能原地切換、ARN 不變,幾乎沒有不改的理由。我建議現在就花十分鐘篩一次清單,順手把 DNS 紀錄加好。要特別注意的是 DNS 不在 Route 53 的人:記得確認自己有權限改網域設定,別等到最後一個月才發現帳號在前同事手上。
名詞小辭典
- SSL/TLS 憑證:讓網站能用 https 加密連線的數位證明,瀏覽器的鎖頭就是靠它。
- ACM(AWS Certificate Manager):AWS 免費提供的憑證服務,可以申請、自動續約,直接掛到負載平衡器或 CloudFront 上。
- CNAME 紀錄:DNS 裡的一種設定,把一個名稱指向另一個名稱;DNS 驗證就是靠它證明網域是你的。
- CA/B Forum:由憑證機構與瀏覽器廠商組成的組織,負責訂定公開憑證要遵守的規則。
資料來源
常見問題
我怎麼知道自己的憑證是不是 Email 驗證?
到 ACM 主控台,篩選「Validation method = Email」與「Type = Amazon Issued」,列出來的就是要處理的憑證。AWS 部落格也提供了用 AWS CLI 批次列出的指令範例。
改成 DNS 驗證,網站會不會中斷?
官方說明切換期間憑證會繼續用原本的 Email 驗證運作;憑證 ARN 不變,所以負載平衡器、CloudFront 等引用它的設定都不用改。72 小時內沒加上 DNS 紀錄,憑證也只是維持 Email 驗證,可以之後再重試。
不改會怎樣?
2027 年 9 月 30 日之後,ACM 不會再續約 Email 驗證的憑證,到期後網站就會出現憑證錯誤。越早改越安全。
用 CloudFront 有其他選擇嗎?
有。除了 DNS 驗證,ACM 也支援 HTTP 驗證,但只限用在 Amazon CloudFront 的憑證。
接著讀
全部觀點 →AWS 推出 ECS Gateway:容器服務的對外入口交給 AWS 代管,25 個服務共用一台負載平衡器AWS 推出 ECS Gateway,負載平衡器、憑證、安全群組都由 ECS 自動建立與回收,最多 25 個服務共用一台 ALB。Gateway 本身不收費,只付底層資源的錢。閱讀 →AWS Transform 能把 .NET 程式從 Azure 改寫成 AWS 版:Functions 變 Lambda、Blob 變 S3AWS Transform 正式支援把 .NET 程式裡呼叫 Azure 的程式碼,自動改寫成呼叫 AWS 對應服務:Azure Functions 轉 Lambda、Blob Storage 轉 S3、Queue Storage 轉 SQS,Cosmos DB 轉 DynamoDB 還在預覽。閱讀 →AWS Lambda Web Functions 登場:Express、Next.js 不改寫直接上 Lambda,一個環境接 128 個請求AWS 推出 Lambda Web Functions,讓本來就會「聽連接埠」的 Node.js 網站伺服器原封不動部署到 Lambda,一行指令拿到 HTTPS 網址,還能一鍵多區域部署。計費改成只算 CPU 實際運算時間,等資料庫回應的時間幾乎不花錢。閱讀 →