觀點 · 資訊分享
OpenAI 發文呼籲盡快用 AI 做資安:15 分鐘替一個靜態網站找出 13 個問題,並列出 10 步建議
OpenAI 的 Greg Brockman 發文說,資安防守方的「窗口期」只剩幾個月。他讓 AI 檢查自己的網站,15 分鐘找出 13 個問題,又花約一小時修完,並列出組織現在該做的 10 件事。
- 發布
- 2026-08-17
- 篇幅
- 約 4 分鐘 · 1,757 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
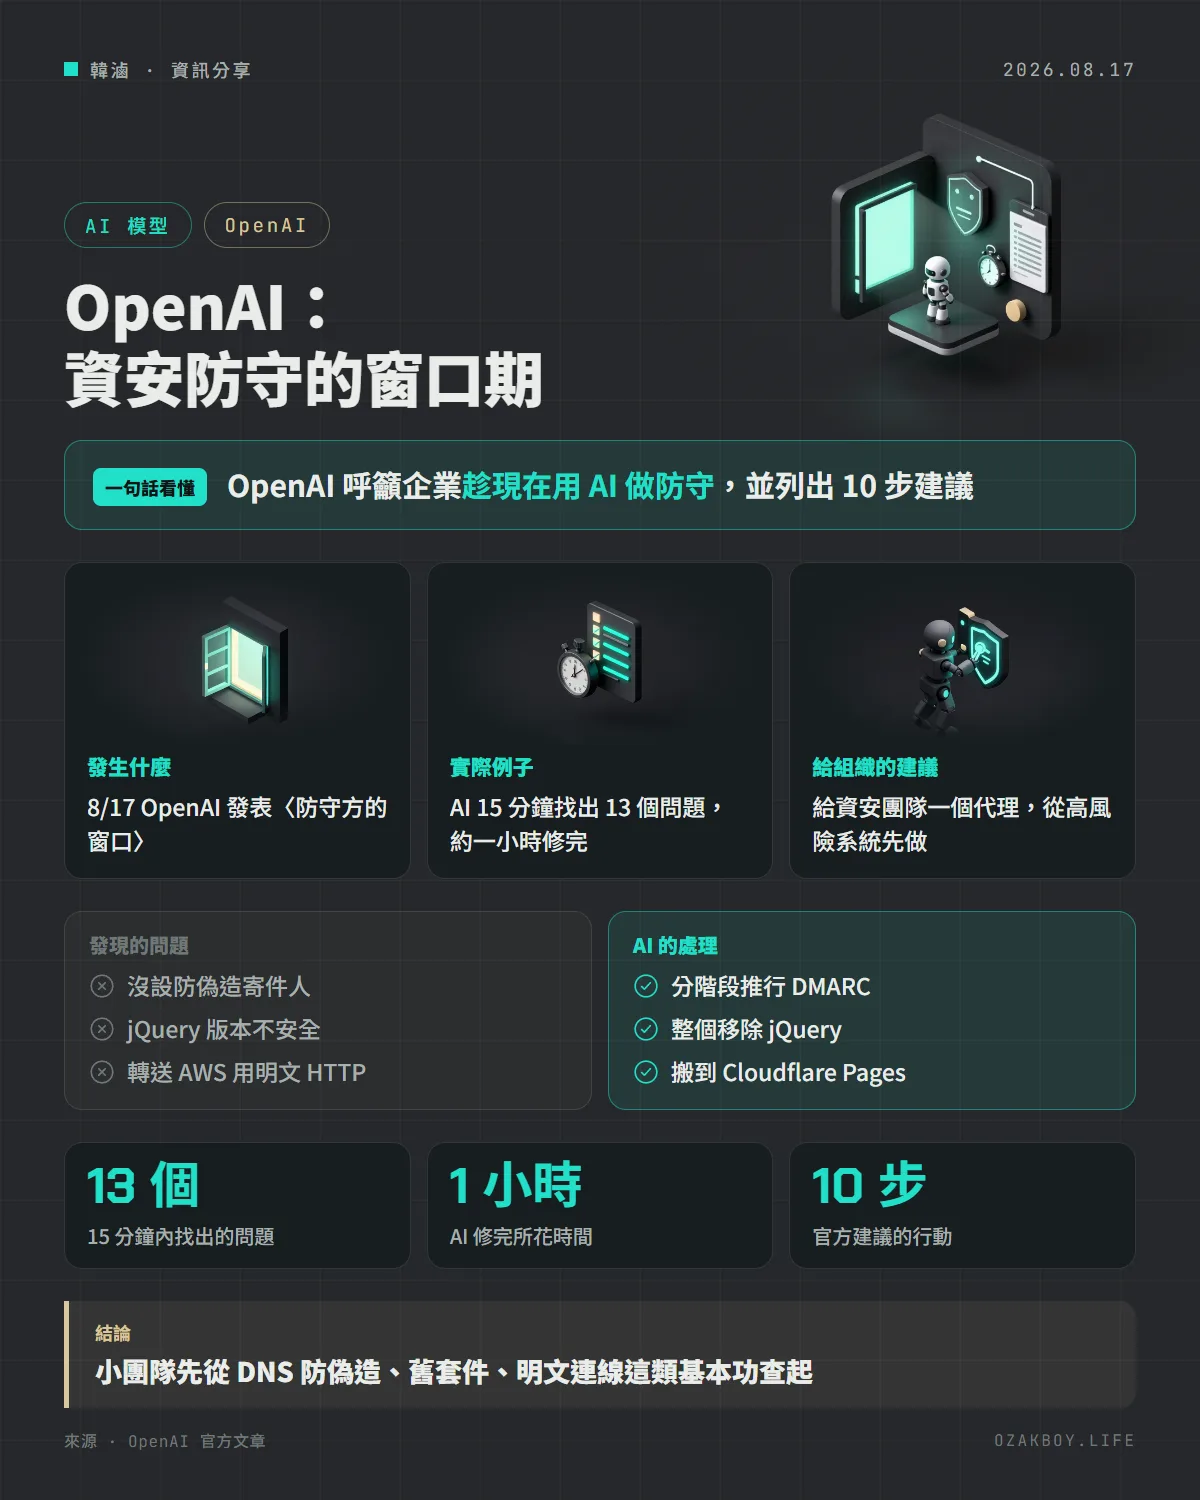
一句話看懂:OpenAI 的 Greg Brockman 發文呼籲,企業要趁現在用 AI 強化資安防守;他用自己的網站當例子,AI 15 分鐘找出 13 個問題,約一小時修完,並列出 10 件組織該做的事。
先用白話講:為什麼說是「窗口期」?
想像一座老房子,有很多舊鎖、忘記關的窗。以前小偷要花很多時間才能一扇一扇試;現在有了工具,試窗戶的速度快了很多。好消息是,屋主也能用同樣的工具,先一扇一扇檢查、先把窗戶關好。
OpenAI 的文章就是這個意思:AI 讓攻擊者更容易發現老舊漏洞,也讓防守方更容易找到並修補。誰先動手,誰就占優勢,所以作者說現在是防守方的「窗口期」。
發生什麼事
OpenAI 在 8 月 17 日發表〈The Defender’s Window〉,由 Greg Brockman 署名。文章的背景,是他們稱為「OpenAI 與 Hugging Face 事件」的資安事件。文中說,這件事讓他們發現低估了自家模型的實際資安能力,因此正在強化安全要求。
作者也提到,OpenAI 今年稍早起,只把資安能力開放給受信任的防守方;但後來其他公司也陸續釋出具備類似能力、只落後前沿幾個月的模型。
一個實際例子
作者請 ChatGPT Work(使用公開的 GPT-5.6 Sol)檢查自己的個人網站。那只是個託管在 AWS、前面有 Cloudflare 的靜態網站,他原本以為沒什麼好查的。結果:
- 約 15 分鐘,找出 13 個問題(文中說很多單獨看不一定能被利用,但可能被串在一起)
- 例如:沒有設定 DNS 來防止別人偽造他的寄件人、用了不安全版本的 jQuery、Cloudflare 以未加密的 HTTP 轉送到 AWS
- 接著請 AI 修,約一小時內完成:AI 在他的瀏覽器裡操作 Cloudflare 設定 DNS、TLS 與安全選項,移除 jQuery,把網站從 AWS 搬到 Cloudflare Pages,並開始分階段推行 DMARC
OpenAI 自己怎麼防守?
文章列出四個方向:
- 用模型協助確保程式碼安全(Codex 與其安全外掛)
- 讓模型持續防守基礎設施,幾乎所有初步資安警報,都先由 AI 分類,再交給人
- 持續列舉並測試可能的攻擊路徑,找出過大的權限與不該有的信任邊界
- 持續投資基本功:縱深防禦、最小權限、網路隔離、安全的修補與部署
給組織的 10 件事
| 步驟 | 重點 |
|---|---|
| 1 | 取得組織認同與資源,並做桌上演練 |
| 2 | 給資安團隊一個代理,從最高優先的系統開始 |
| 3 | 為代理補上資安專業,例如社群的技能(Skills) |
| 4 | 立刻對自己的系統做評估,先查對外服務、登入流程 |
| 5 | 處理累積的漏洞待辦清單,分辨真正可被利用的 |
| 6 | 把資安檢查放進開發流程與 CI |
| 7 | 讓 AI 協助修補,並寫回歸測試,重要變更仍由人審 |
| 8 | 逐步自動化告警分流:先唯讀,再顧問式,最後才處理明確的誤報 |
| 9 | 先準備好 AI 輔助的鑑識能力 |
| 10 | 鼓勵實驗,例如辦一週的黑客松 |
我的看法
這篇是 OpenAI 的立場文,要帶著「他們也有推廣自家產品的立場」來讀。不過文中那個例子,對我們小團隊很實用:作者舉出的三個問題,都不是什麼高深的零時差攻擊,而是 DNS 防偽造、舊套件、明文連線這種「基本功」。
我幫中小企業維護網站時,這些也是最常被忽略的地方。我的做法是:先自己列一份檢查清單(郵件的 SPF、DKIM、DMARC,前端套件有沒有舊版,CDN 到來源伺服器是不是走加密),再讓 AI 協助逐項檢查。至於讓 AI 直接去點雲端控制台修設定,我會很保守:先只讓它出報告,改動由我確認。OpenAI 自己也在文中說,最高影響的決定仍由人負責。
名詞小辭典
- 資安代理(Security Agent):能自己讀程式碼、查設定、找出問題並提出修補的 AI。
- DMARC:電子郵件的防偽造設定,告訴收信方「冒用我網域的信該怎麼處理」。
- 桌上演練(Tabletop Exercise):不真的動系統,大家圍著桌子模擬一次資安事件,檢查流程。
- 縱深防禦(Defense in Depth):不把安全押在單一關卡,而是設置多層防線。