觀點 · 資訊分享
Cloudflare 可以只開放「某一個 Worker」給同事或 AI 代理:4 種角色,CI/CD 的 API 權杖也能限縮
Cloudflare 讓你把權限細到單一 Worker:提供 Metadata 唯讀、Content 唯讀、Editor、Admin 四種角色,可以指派給同事、用戶群組,或限定範圍的 API 權杖。給除錯代理、程式碼審查代理與 CI/CD 各自剛好夠用的權限。
- 發布
- 2026-09-15
- 篇幅
- 約 4 分鐘 · 1,745 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
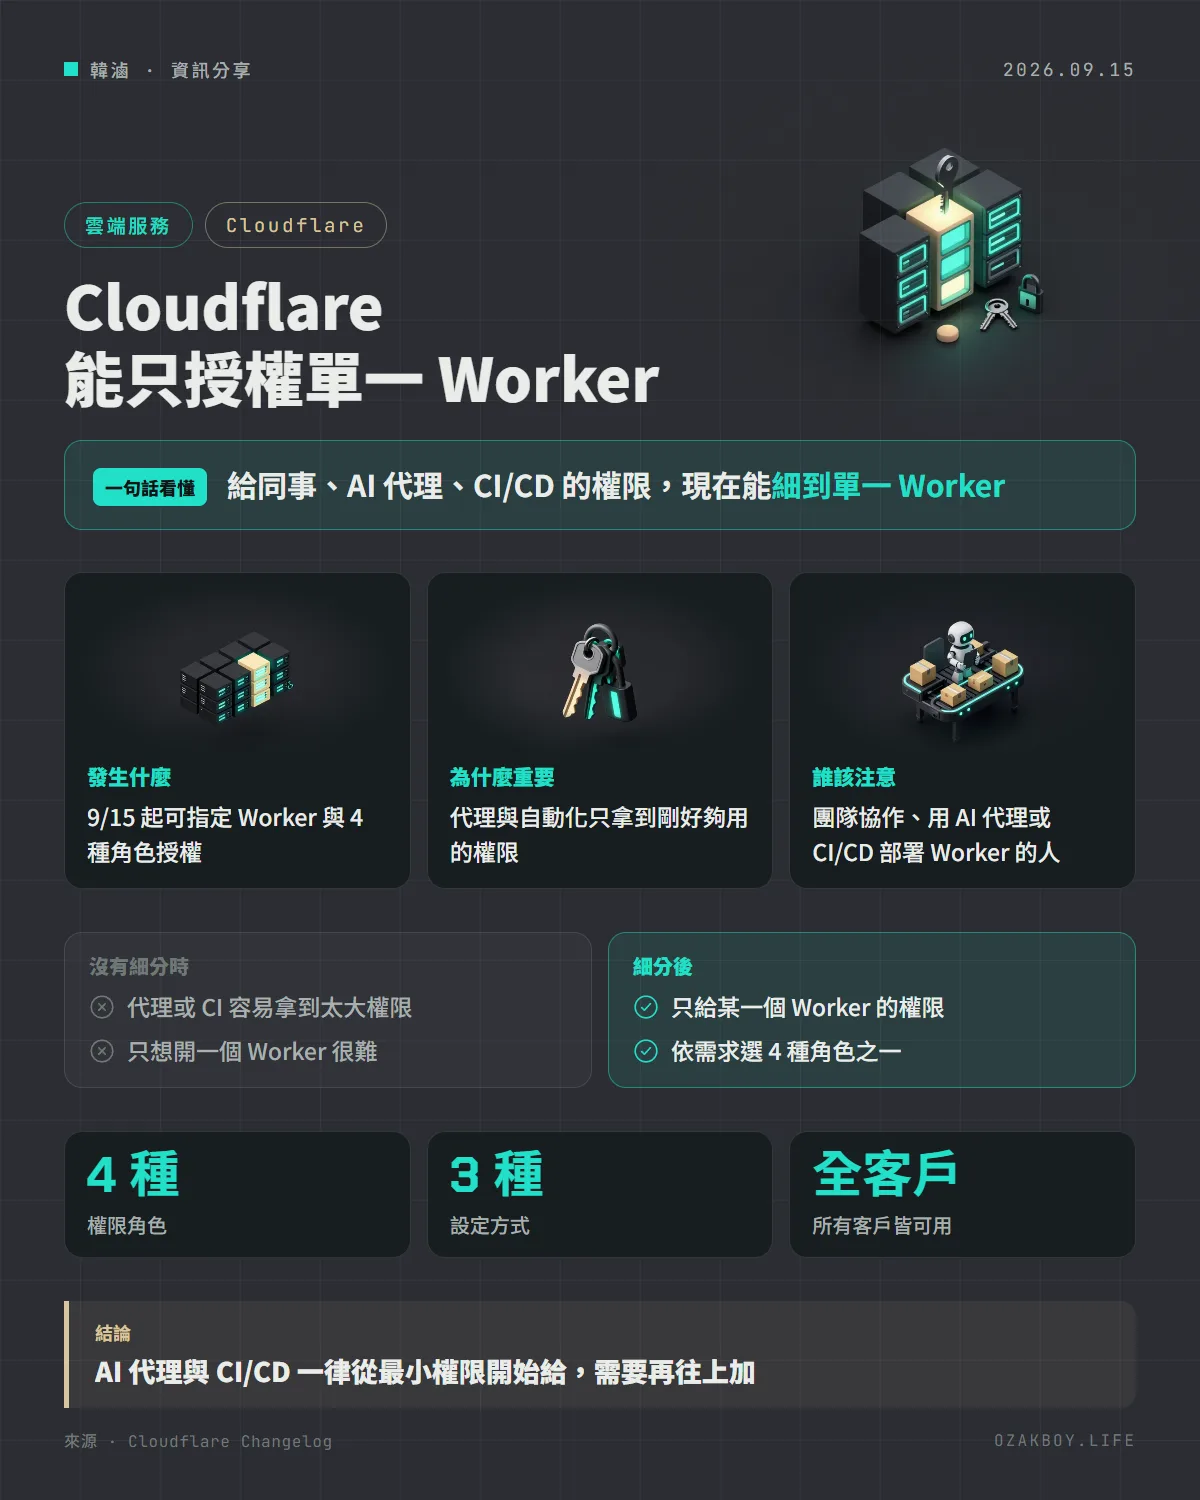
一句話看懂:Cloudflare 讓你把權限細到「單一 Worker」,並提供四種角色,可以只給同事、AI 代理或 CI/CD 剛好夠用的權限。
先用白話講:為什麼要把權限切細?
想像你開了一間有很多房間的辦公室。請清潔人員來,你不會把整棟大樓的萬用鑰匙交給他,只會給他需要打掃的那幾間的鑰匙。
Cloudflare Workers 是 Cloudflare 的無伺服器平台:你寫一小段程式,放在 Cloudflare 的全球機房執行。帳號裡可能有很多個 Worker,有的是正式網站,有的是內部小工具。「我只想讓某個人、某個 AI 代理碰其中一個」,是很常見的需求。這次的更新就是補上這一塊:權限可以只套用在單一 Worker(公告用的是「現在可以」,代表這是新增的能力)。
發生什麼事
Cloudflare 在 2026 年 9 月 15 日的更新日誌宣布:現在可以授權給特定的 Worker,並從四種角色挑選,對象可以是同事、AI 代理與 CI/CD(自動部署)流程。所有客戶現在就能用,可以在儀表板、API 或 Terraform 設定。
| 角色 | 能做什麼 | 不能做什麼 |
|---|---|---|
| Metadata 唯讀 | 看設定、指標、日誌、追蹤 | 看不到程式碼、不能修改 |
| Content 唯讀 | 讀程式碼、設定、觀測資料 | 不能修改或部署 |
| Editor | 更新並部署 Worker | 不能刪除 |
| Admin | Editor 的全部,加上刪除 | - |
這些角色可以套用在三個範圍:整個開發者平台的所有產品、所有 Worker,或單一個 Worker。
官方建議怎麼搭配?
- 除錯用的代理:給 Metadata 唯讀,它能看設定與觀測資料,但看不到你的程式碼
- 程式碼審查的代理:給 Content 唯讀,它能讀程式碼,但不能動
- CI/CD 流程:給 Editor,它能部署,但不能刪除 Worker,也碰不到其他 Worker
- 需要完全控制的同事或代理:給 Admin
給開發者的技術細節
授權給成員或群組:儀表板進入 Manage Account → Members,選一位成員,建立權限政策,範圍設為 Individual Workers,選擇要開放的 Worker 與角色。如果好幾個人需要相同權限,把政策指派給用戶群組,群組成員會自動繼承。
建立有範圍的 API 權杖:給 AI 代理或 CI/CD 使用,進入 Manage Account → Account API Tokens,建立帳號擁有的權杖,範圍選 Specified Workers,挑選可存取的 Worker 與角色。
Durable Objects 的特別規則:Durable Objects 沒有自己的角色或範圍,會繼承「實作它的那個 Worker」的權限。
我的看法
AI 代理愈來愈常被拿來幫忙看日誌、審程式碼、跑部署,但很多人圖方便,直接給它一把能動整個帳號的權杖。這種做法一旦代理出錯,或權杖外洩,影響範圍就是整個帳號。能把權限縮到「單一 Worker、剛好夠用的角色」,才是比較安全的用法。
我會建議從最小權限開始:除錯代理先給 Metadata 唯讀,程式碼審查給 Content 唯讀,自動部署才給 Editor。真的卡住了再往上加,而不是一開始就開到 Admin。接案時,如果同一個 Cloudflare 帳號同時放了好幾個客戶的 Worker,這個功能也很適合用來隔開各自的存取。
名詞小辭典
- Worker:Cloudflare 的無伺服器程式,部署在 Cloudflare 全球的機房執行。
- CI/CD:持續整合與持續部署,程式一更新就自動測試、上線的流程。
- API 權杖(API Token):程式用來代表你呼叫服務的憑證,像一把有範圍限制的鑰匙。
- Durable Objects:Cloudflare 提供、能保存狀態的 Worker 元件,由某個 Worker 實作。