觀點 · 資訊分享
AWS GuardDuty 開始盯資料庫查詢:帳密被偷之後的偷資料、刪資料也抓得到
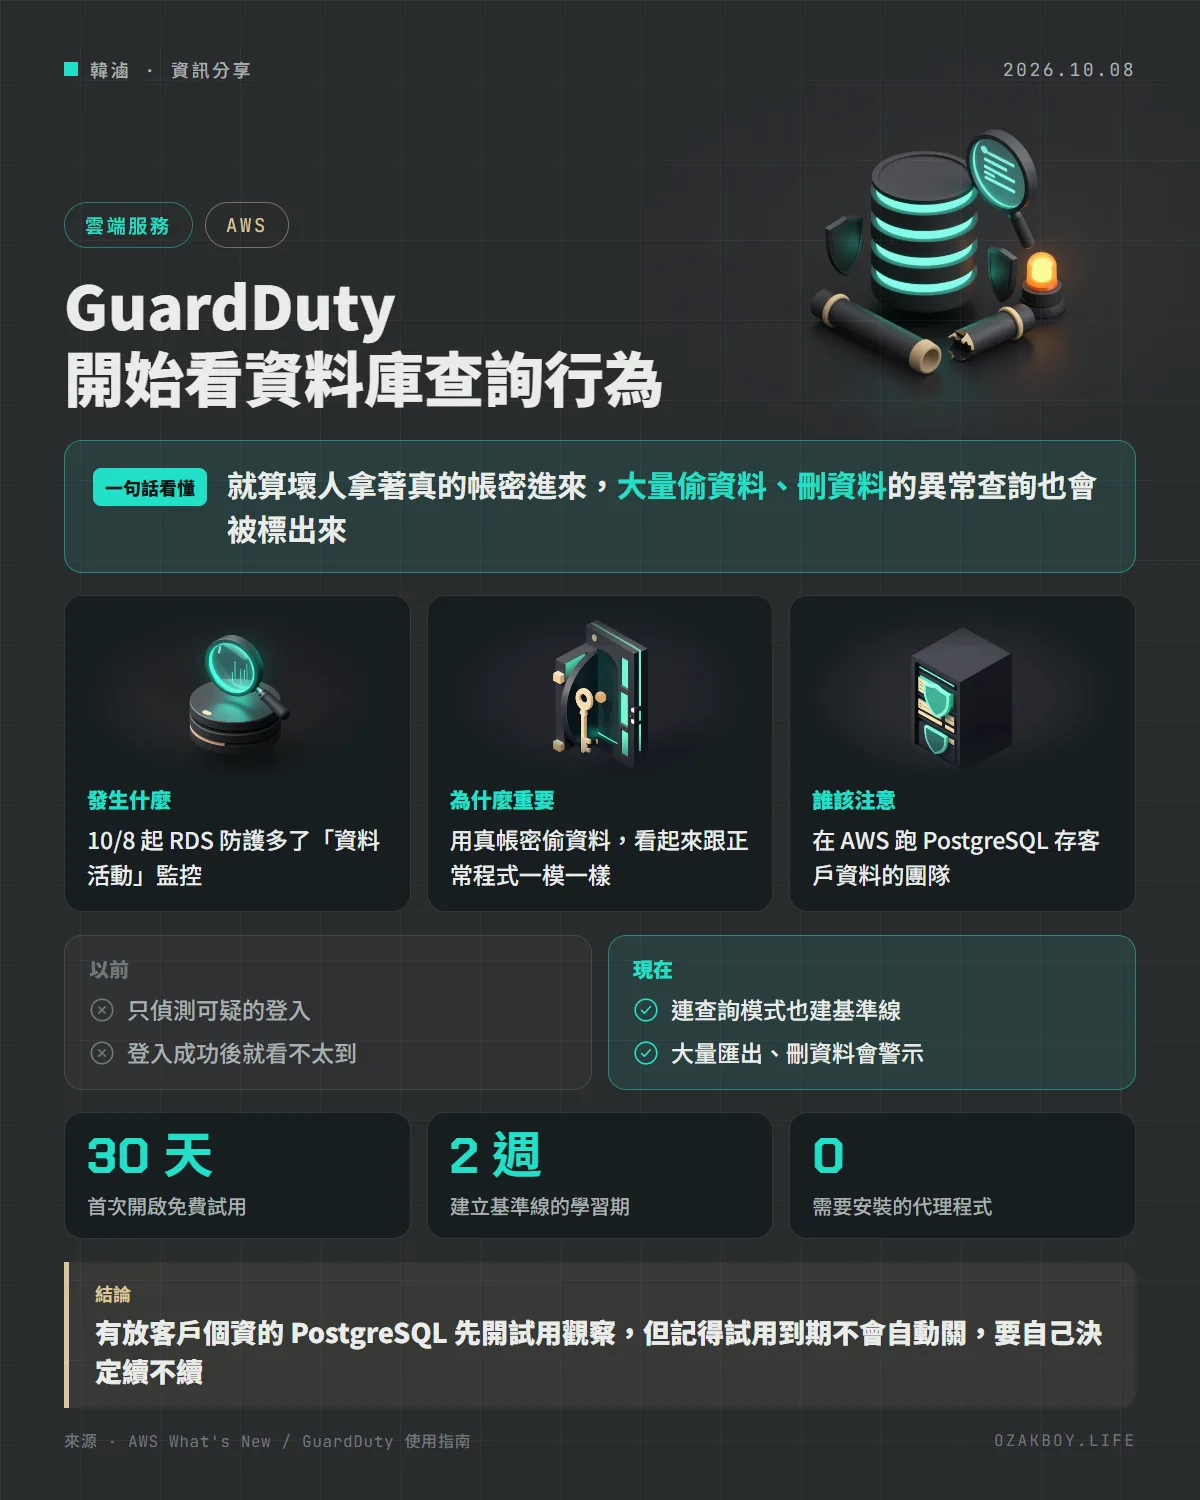
AWS 讓 GuardDuty 的 RDS 防護從「只看登入」延伸到「看查詢行為」,Aurora PostgreSQL 與 RDS for PostgreSQL 上的大量匯出、惡意刪除都能被標記,不用裝代理程式,首次開啟有 30 天免費試用。
- 發布
- 2026-10-08
- 篇幅
- 約 4 分鐘 · 1,800 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:AWS 讓 GuardDuty 開始「看資料庫裡的查詢行為」,就算壞人拿著真的帳密進來,大量偷資料、刪資料也有機會被抓到。
先用白話講:GuardDuty 的 RDS 防護是什麼?
想像公司金庫門口有一位警衛。以前他只負責看「誰進門」:有人半夜從陌生地方刷卡、連續輸錯密碼,他會通報。可是如果小偷撿到一張真的員工卡,大方刷卡進門,警衛就放行了,接下來小偷在裡面搬走多少箱子,他都看不到。
GuardDuty 是 AWS 的威脅偵測服務,RDS Protection 是它專門保護雲端資料庫的那一塊。這次更新等於幫警衛加了一台室內監視器:不只看門口,也看人進去之後做了什麼。
發生什麼事
AWS 在 10 月 8 日宣布擴充 GuardDuty 的 RDS 防護,新功能叫做 RDS Protection for data activity(資料活動監控):
- 偵測對象:資料外洩(大量把資料搬出去)與資料破壞(刪除、清空資料)
- 支援的資料庫:Amazon Aurora PostgreSQL 與 Amazon RDS for PostgreSQL
- 運作方式:用機器學習建立「平常怎麼查資料」的基準線,再搭配威脅情資找出異常
- 不用改架構:不需要安裝代理程式、不用加機器,也不用改資料庫設定
- 開通方式:它是原本「登入活動監控」的加購功能,可在主控台一鍵替整個組織開啟,也能用 API、CLI 或 CloudFormation 設定
- 試用:每個帳號在每個區域第一次開啟,有 30 天免費試用
會抓到哪些事?
官方文件舉的例子有三類:
| 異常行為 | 白話說明 |
|---|---|
| 讀取的資料列遠多於平常 | 平常一次只查幾筆,突然整張表倒出來 |
| 刪除或丟棄資料 | 有人在清空資料表 |
| 從已知惡意 IP 或 Tor 連線 | 連線來源本身就很可疑 |
AWS 也點出這功能存在的理由:攻擊者常先用釣魚信、社交工程或設定錯誤拿到「真的帳密」,之後的惡意查詢,看起來跟正常程式幾乎分不出來。只看登入的防護,在這種情況下等於失效。
給開發者的技術細節
- 學習期:第一次開啟,或新建資料庫執行個體時,最長需要兩週建立正常行為的基準線,這段期間可能還不會產生警示
- MySQL 怎麼辦:登入活動監控支援 Aurora MySQL、RDS for MySQL 與 MariaDB,但資料活動監控目前只支援 PostgreSQL 系列
- 看不到原始紀錄:GuardDuty 不會把資料活動的原始紀錄提供給你,你拿到的是整理好的警示(finding)
- 費用陷阱:30 天試用結束後不會自動關閉,會直接開始計費;試用期間可在主控台看預估費用,記得先看再決定
- 適用區域:所有商用區域與 GovCloud(只要該區域本來就提供 GuardDuty RDS Protection)
我的看法
接案時常遇到的情況是:系統上線後,資料庫帳密就寫在某台機器的設定檔裡,好幾個人都碰得到。真要出事,通常不是有人暴力破解,而是某組帳密外流,然後被拿來正大光明地查資料。這次更新補的正是這個盲點。
對小團隊來說,我會建議有存客戶個資、訂單資料的 PostgreSQL 先開試用,讓它學兩週、再觀察一兩週會跳出什麼警示,同時看清楚預估費用。不過它是「偵測」不是「防止」,帳密分權、最小權限、定期輪替這些基本功還是要做,警示跳出來也要有人看。
名詞小辭典
- GuardDuty:AWS 的威脅偵測服務,持續分析帳號與資源的活動,發現可疑行為就發出警示。
- RDS / Aurora:AWS 代管的關聯式資料庫服務,幫你處理備份、更新這些維運工作。
- 基準線(Baseline):系統先觀察一段時間,記住「正常長什麼樣子」,之後拿來比對異常。
- Tor:一種匿名上網網路,常被用來隱藏真實來源,因此資料庫被從這裡連線通常值得警覺。