觀點 · 資訊分享
Cloudflare WAF 開始檢查「伺服器回了什麼」:攻擊有沒有得逞看得出來,免費方案也能用
Cloudflare 推出 WAF 完整交易偵測與回應規則,把請求和伺服器的回應放在一起判斷,在回應送出前就能攔下。所有方案(含免費)都能用,第一批受管規則針對 php2shell 漏洞。
- 發布
- 2026-10-21
- 篇幅
- 約 4 分鐘 · 1,821 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
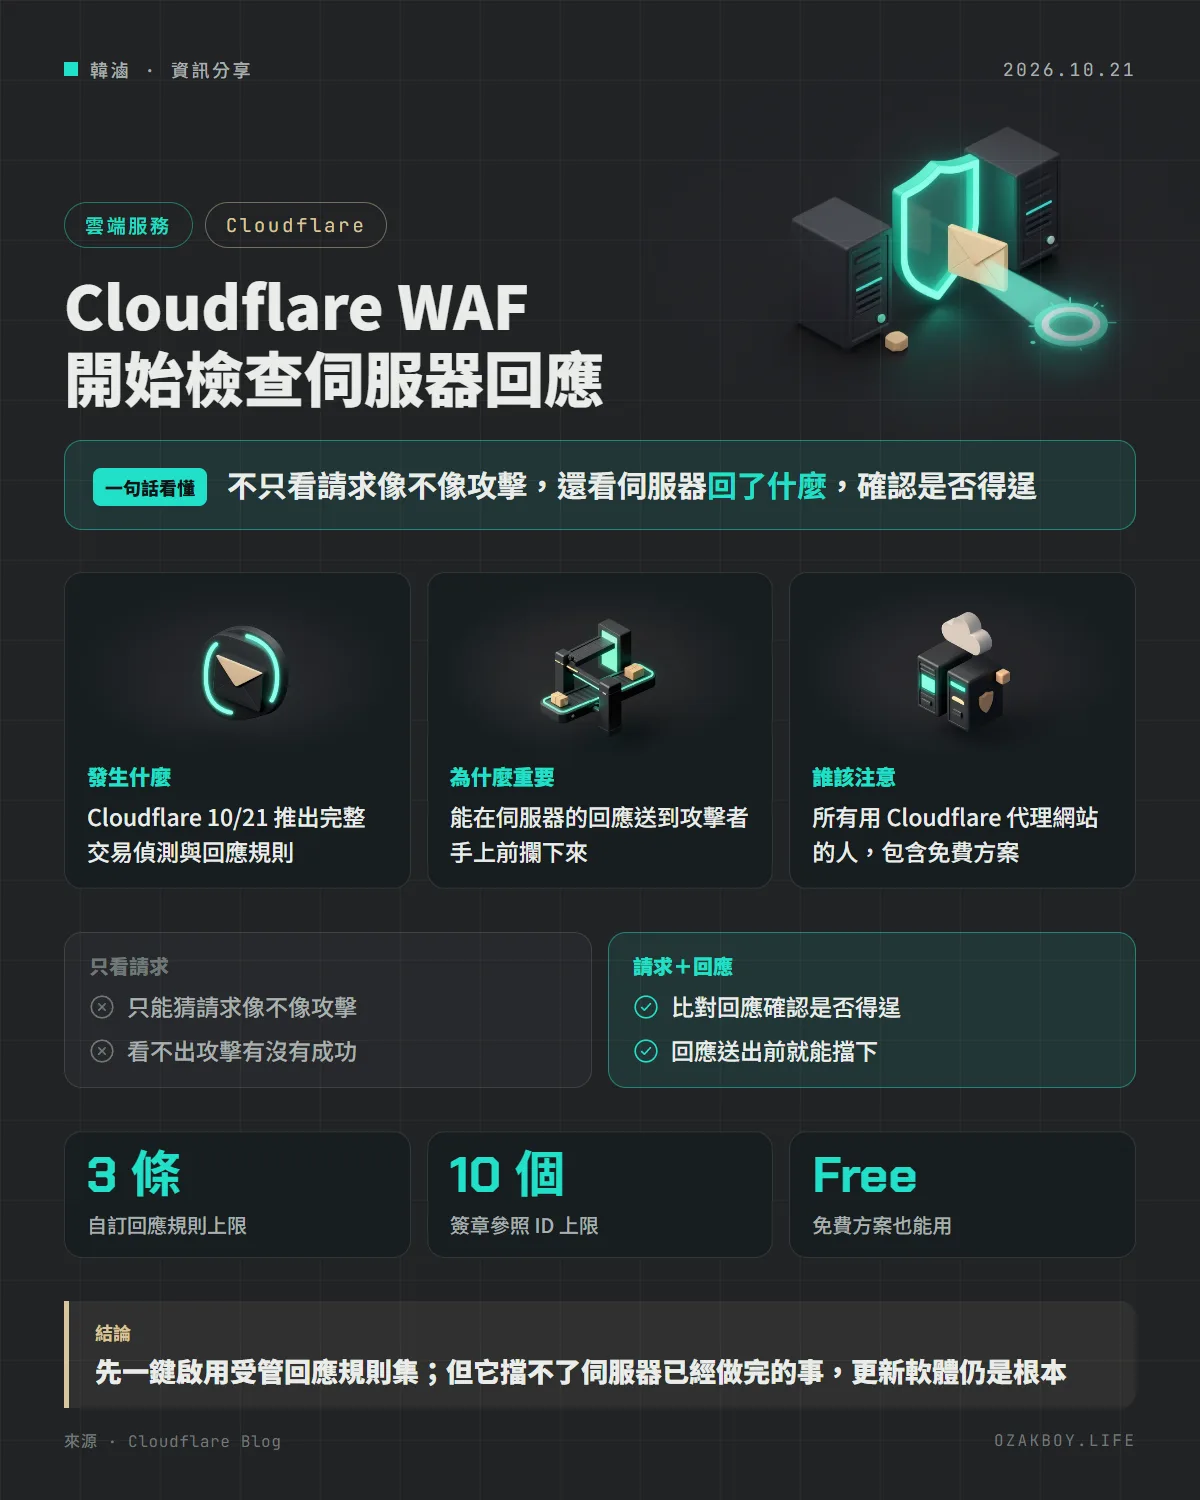
一句話看懂:Cloudflare 的網站防火牆不再只看「進來的請求像不像攻擊」,也會看「伺服器回了什麼」,攻擊真的得逞時能在回應送出前攔下,免費方案也能用。
先用白話講:只看請求有什麼不夠?
想像大樓警衛只在門口檢查訪客:看起來可疑的擋下,看起來正常的放行。問題是,有些人看起來很正常,進去之後卻搬走了東西;也有些人看起來很可疑,其實只是來送貨的。
傳統的 WAF(網站應用程式防火牆)就像這位只守門口的警衛,只看「請求」。Cloudflare 這次讓警衛也在出口檢查:看伺服器回了什麼。如果回應裡出現攻擊得逞的跡象,就在東西被帶出大樓之前攔下來。
發生什麼事
Cloudflare 在 10 月 21 日的官方部落格宣布兩項新能力:
- 完整交易偵測(full transaction detection):把每個 HTTP 請求和它的回應放在一起判斷,看有沒有被成功利用的證據
- 回應規則(response rules):在原始伺服器的回應送到請求者之前處理,可以換成 WAF 封鎖頁或自訂回應
開放範圍與數量:
- 對所有 Cloudflare 客戶正式開放,包含免費方案,所有經 Cloudflare 代理的網域都能用
- 每位客戶最多可建 3 條自訂回應規則,動作有 Log 與 Block
- 第一批受管防護針對 php2shell 漏洞
怎麼開始用?
| 步驟 | 做法 |
|---|---|
| 一鍵啟用 | 部署受管規則集 Cloudflare Managed Response Firewall Default,預設套用到所有請求 |
| 縮小範圍 | 可以排除或只套用在特定路徑 |
| 設定位置 | 主控台 Security > Security Rules 頁面最下方 |
| 查看事件 | Security Events 依規則 ID 篩選,偵測結果在 Security Analytics |
給開發者的技術細節
付費客戶可以在自訂回應規則裡使用新的偵測欄位:
cf.waf.signature.response.confidence:符合簽章的信心值cf.waf.signature.response.categories:符合簽章的分類cf.waf.signature.response.ref:簽章參照 ID,最多 10 個
目前的限制:
- 還不能依回應本文寫規則
- 無法撤銷原始伺服器已經執行的動作,例如已經寫入的檔案
- 現階段重點是確認攻擊得逞;資料外洩類的偵測官方列為之後的規劃
- 免費方案的受管偵測一開始只針對高知名度漏洞,付費客戶會逐步拿到更多
- 回應欄位還在陸續開放,看不到的帳戶官方建議聯絡帳號團隊
我的看法
很多中小企業的網站都放在 Cloudflare 的免費方案後面,這次不用加錢就能用到這個功能,是很實在的加分。尤其同一天 PHP 官方剛修補兩個重大漏洞,媒體把它們稱為 PHP2Shell,而 Cloudflare 第一批受管規則針對的正是 php2shell,對還來不及更新的網站多了一層緩衝。
但要記得它的定位:回應規則是在最後一刻把結果擋下,伺服器那一端如果已經被寫進檔案、執行了指令,這些都不會被復原。所以它是「止血」,不是「治療」。我的建議是先一鍵啟用受管規則集、觀察一陣子有沒有誤擋,然後該更新的軟體照樣盡快更新。
名詞小辭典
- WAF(網站應用程式防火牆):擋在網站前面,檢查並攔截惡意網路請求的防護服務。
- 原始伺服器(Origin):真正存放網站程式與資料的那台伺服器,Cloudflare 擋在它前面。
- 受管規則集(Managed Ruleset):由 Cloudflare 維護、會自動更新的防護規則,不用自己寫。
- 簽章(Signature):用來辨識特定攻擊手法或攻擊結果的特徵規則。
資料來源
常見問題
免費方案能用到哪些功能?
官方說完整交易偵測對所有客戶開放,包含免費方案;每位客戶可建最多 3 條自訂回應規則,動作有 Log 與 Block。不過免費方案的受管偵測一開始只針對高知名度的漏洞,付費客戶會逐步拿到更完整的偵測清單,也能在自訂規則裡使用偵測欄位。
回應規則能把已經被入侵的伺服器救回來嗎?
不能。回應規則只能在回應送到請求者之前替換或擋下,伺服器那一端已經執行的動作(例如寫入檔案、執行指令)不會被撤銷,所以修補軟體漏洞仍然是必要的。
在哪裡設定?
在 Cloudflare 主控台的 Security > Security Rules 頁面最下方,和受管規則、自訂規則放在一起;觸發的事件可以在 Security Events 依規則 ID 篩選。官方也提到回應欄位還在陸續開放給所有帳戶。
接著讀
全部觀點 →Cloudflare Workers 的排程工作本機就能測:Local Explorer 點一下觸發 Cron,AI 代理也能呼叫Cloudflare 讓本機開發用的 Local Explorer 可以手動觸發 Worker 的 Cron 排程,不必等時間到、也不用自己組網址;同時提供 API,讓腳本與 AI 代理也能觸發測試。閱讀 →Cloudflare 官方 MCP 伺服器開始附送「技能包」:AI 代理連上一個網址,就學會怎麼用 CloudflareCloudflare API MCP 伺服器透過 MCP 的 Skills 擴充,直接提供官方整理的 Cloudflare 技能。支援的 AI 工具連上 mcp.cloudflare.com,就能同時拿到 2,500 多個 API 端點和「怎麼正確使用」的操作說明。閱讀 →Deno 團隊整批加入 Cloudflare:Deno Deploy 半年後關閉,Deno 執行環境只再維護一年Node.js 與 Deno 的作者 Ryan Dahl 帶著整個 Deno 團隊加入 Cloudflare,要讓 Workers 能輕鬆自架。代價是 Deno Deploy 六個月後停止服務、Deno 執行環境再一年就停止開發,用 Deno 的專案該開始規劃了。閱讀 →