觀點 · 資訊分享
PHP 兩個 CVSS 9.2 遠端執行程式碼漏洞緊急修補:所有處理網頁請求的 PHP 都受影響
PHP 官方修補 CVE-2026-109618 與 CVE-2026-109619,兩者 CVSS 4.0 都是 9.2,PHP-FPM、mod_php、FrankenPHP 等處理網頁請求的環境都受影響。官方說沒有完整的緩解方式,請升到 8.5.12、8.4.27、8.3.36 或 8.2.35。
- 發布
- 2026-10-21
- 篇幅
- 約 5 分鐘 · 2,145 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
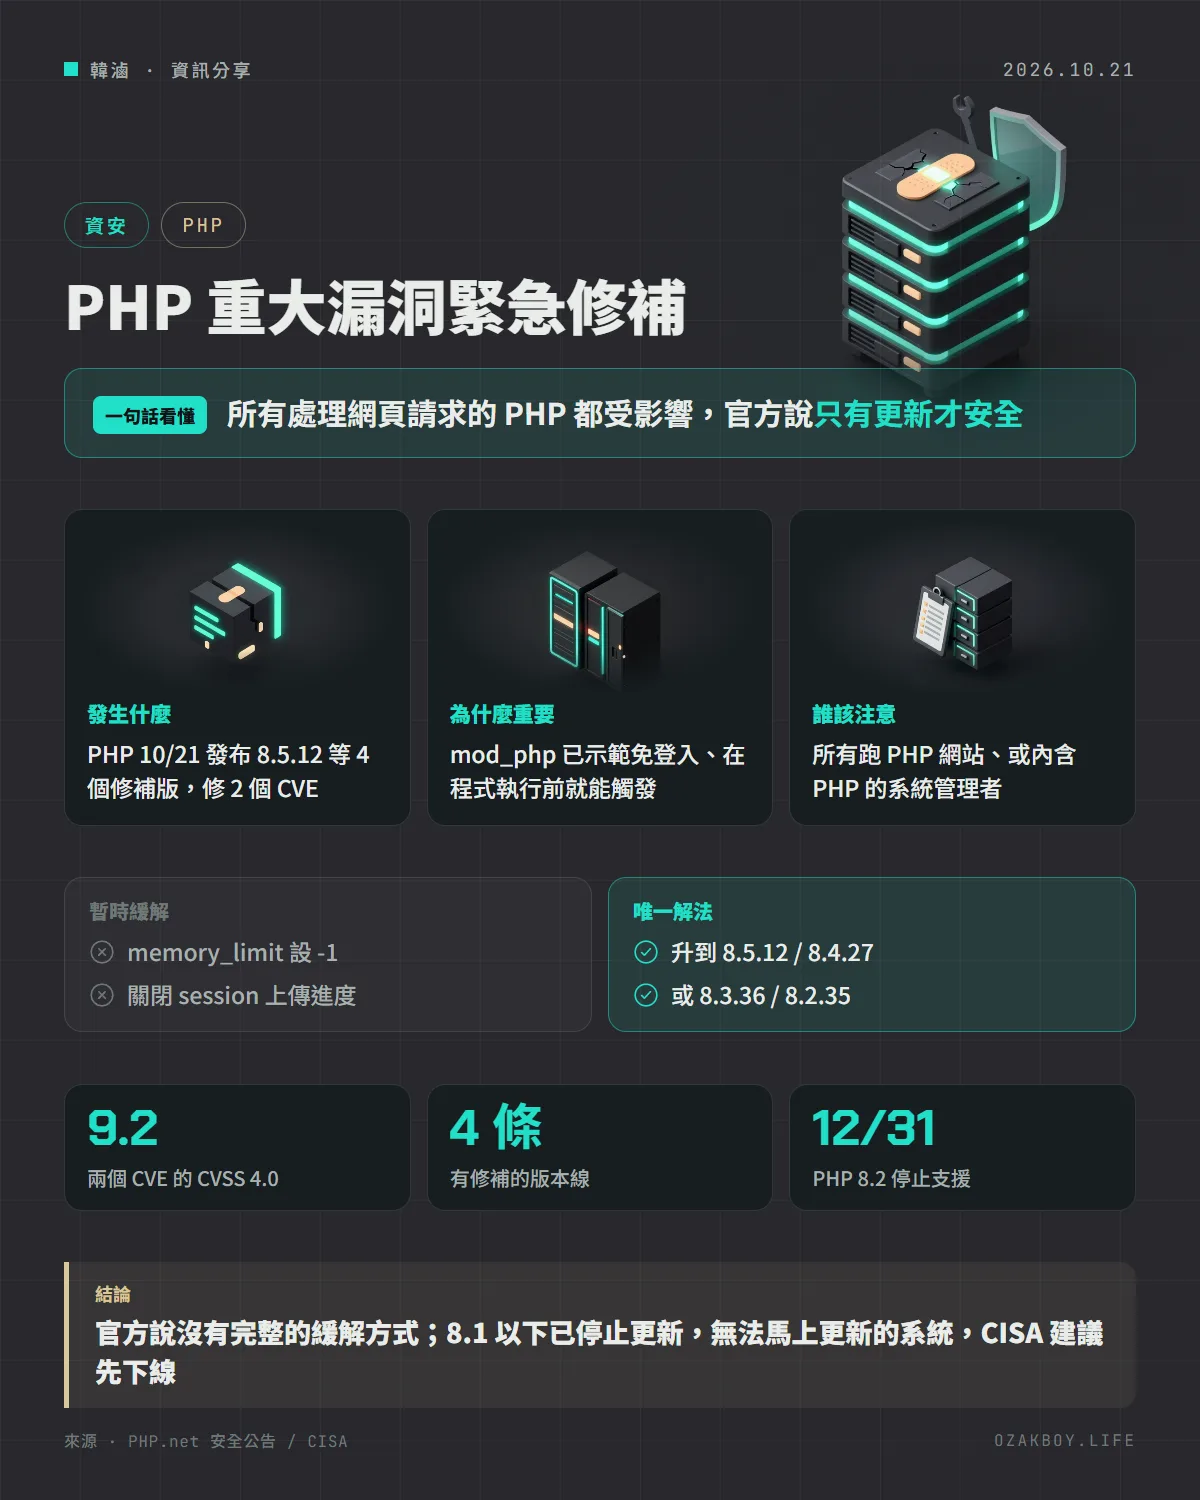
一句話看懂:PHP 官方修補兩個可遠端執行程式碼的重大漏洞,所有處理網頁請求的 PHP 都受影響,官方說沒有完整的緩解方式,請盡快升到最新的修補版。
先用白話講:這兩個漏洞是什麼?
想像一間餐廳的廚房,每來一位客人,廚師就拿一個新托盤準備餐點,送完再把托盤洗乾淨給下一位用。
這次 PHP 的兩個漏洞,都出在「托盤」的管理:
- CVE-2026-109618:廚房突然沒空間(記憶體不足)時,廚師手忙腳亂,把只準備一半的托盤也當成準備好的來收拾,結果收拾出錯
- CVE-2026-109619:上一位客人的托盤其實已經收走了,但廚師的筆記上還記著它的位置,下一位客人來時,廚師照著舊筆記去拿,拿到的卻是別的東西
在電腦裡,這種「拿錯東西」的錯誤,可能被有心人利用來執行自己的程式。
發生什麼事
- 10 月 20 日:PHP 安全團隊預告將在 10 月 21 日 14:00 UTC 發布安全更新,兩個漏洞的 CVSS 4.0 分數都是 9.2
- 10 月 21 日:發布 PHP 8.5.12、8.4.27、8.3.36、8.2.35,以及 8.6.0 RC4 測試版
- 同日:美國 CISA 發布警示,表示截至發布時尚未觀察到實際利用,但要求盡快修補
官方說明的影響範圍:
- 所有處理網頁請求的 PHP:PHP-FPM、Apache mod_php、php-cgi、FrankenPHP、LiteSpeed
- mod_php 風險最高:已有示範顯示,一個未登入的請求就能在應用程式碼執行前觸發
- 媒體(Help Net Security)把這兩個漏洞稱為 PHP2Shell
該升級到哪一版?
| 版本線 | 修補版本 | 備註 |
|---|---|---|
| 8.5 | 8.5.12 | |
| 8.4 | 8.4.27 | |
| 8.3 | 8.3.36 | |
| 8.2 | 8.2.35 | 2026 年 12 月 31 日停止支援 |
| 8.1 以下 | 官方不再更新 | 只提供 7.4、8.0、8.1 的最小修補原始碼分支 |
各 Linux 發行版與長期支援廠商已提前拿到修補,用套件管理員更新即可。
給系統管理者的處理細節
官方的立場很明確:沒有完整的緩解方式,更新是唯一安全的選擇。真的沒辦法馬上更新時,官方列出這些只能降低部分風險的做法:
針對 CVE-2026-109618
- 在應用程式無法覆寫的地方(FPM pool 或 Apache 設定)把
memory_limit設為-1 - 壓低
post_max_size,並讓upload_max_filesize小於它 - 在網頁伺服器或代理層限制請求大小、欄位數、multipart 數量、標頭數與巢狀深度
- 不要用
RLIMIT_AS或RLIMIT_DATA限制記憶體,反而可能觸發漏洞
針對 CVE-2026-109619
- 在
php.ini或 FPM pool 設session.upload_progress.enabled=0,並重啟所有 worker;不能靠ini_set()或.user.ini - PHP 8.5 另設
fatal_error_backtraces=0
CISA 也建議:盤點所有 PHP(包含內嵌在其他軟體裡的)、從對外系統開始修補、考慮用 WAF 暫時防護,並監控 PHP worker 是否啟動 shell 或下載工具。
我的看法
PHP 撐起非常多中小企業的官網、購物網站和各種後台,而且常跑在好幾年沒動過的主機上。這次的漏洞不需要登入、影響所有處理網頁請求的設定,屬於「看到就該馬上處理」的等級。
接案的人可以趁這次幫客戶做三件事:第一,列出所有用到 PHP 的網站與版本;第二,還在 8.1 以下的,認真排升級計畫,官方已經不會再修了;第三,網站前面如果有 Cloudflare 這類 WAF,先把對應的防護規則打開爭取時間,但不要因此延後更新。
名詞小辭典
- 遠端執行程式碼(RCE):攻擊者從網路上就能讓你的伺服器執行他指定的程式,是最嚴重的漏洞類型之一。
- PHP-FPM / mod_php:兩種讓網頁伺服器執行 PHP 的方式,前者是獨立的程序池,後者直接嵌在 Apache 裡。
- Worker:負責處理請求的工作程序,同一個 worker 會先後處理很多個請求。
- EOL(停止支援):官方不再提供任何更新,包含安全修補。