觀點 · 資訊分享
GitHub Agentic Workflows 正式版:Markdown 寫需求,AI 代理在 Actions 分類 issue、查 CI 失敗
GitHub 在 10 月 28 日的 Universe 大會宣布 Agentic Workflows 正式推出:用自然語言 Markdown 描述任務,編譯成標準 Actions YAML,讓程式代理在沙箱裡處理 issue 分類、CI 失敗分析、文件更新。預設唯讀、輸出先驗證,Free 方案也能用。
- 發布
- 2026-10-28
- 篇幅
- 約 6 分鐘 · 2,487 字
- 結構
- 7 節 + 5 題常見問題
- 標籤
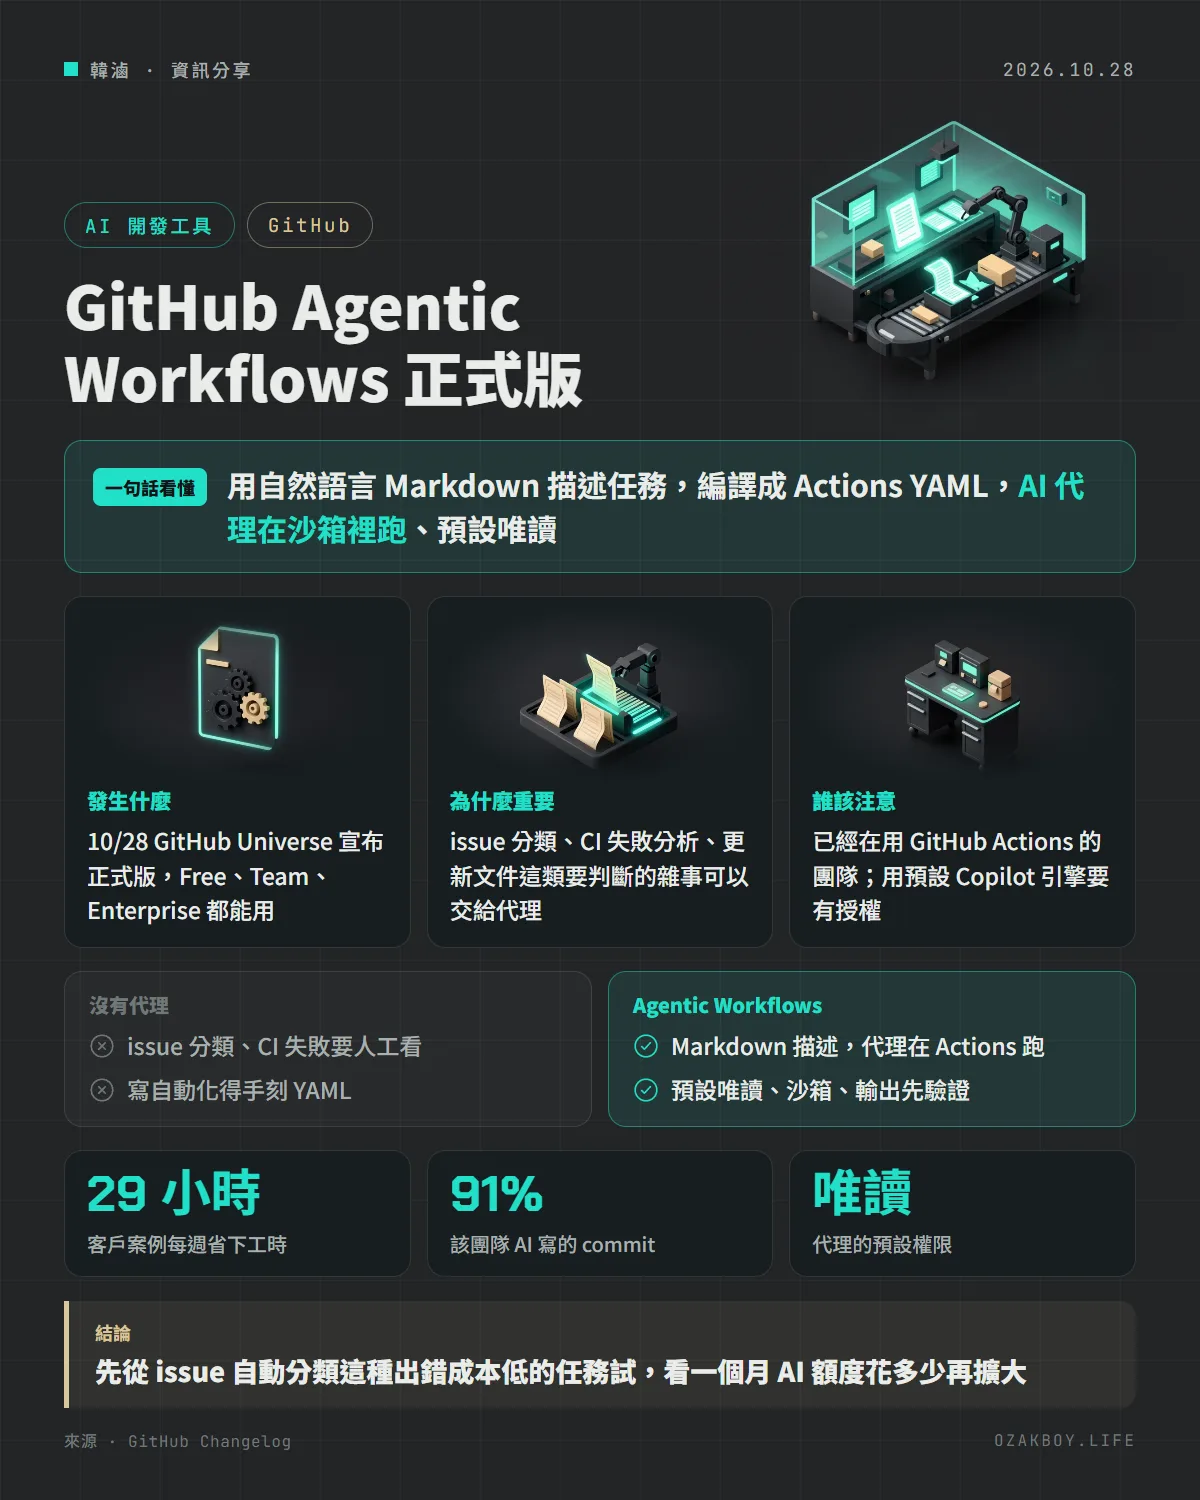
一句話看懂:GitHub 在 10 月 28 日的 Universe 大會把 Agentic Workflows 轉正:用自然語言 Markdown 描述任務,工具編譯成標準 Actions YAML,讓 AI 程式代理在沙箱裡幫你分類 issue、分析 CI 失敗、更新文件;預設唯讀、輸出先驗證,Free 方案也能用。
先用白話講:這跟一般的 GitHub Actions 差在哪?
GitHub Actions 像工廠的生產線:你用 YAML 把每一步寫死,「推程式碼就跑測試、通過就部署」。它很可靠,但只會照表操課。
Agentic Workflows 則像是在生產線上放了一位會判斷的助理:你用 Markdown 寫一段人話,例如「新 issue 進來時幫我判斷是 bug 還是功能需求,貼上標籤」,工具把它編譯成 Actions 的 YAML,執行時由 AI 程式代理自己看內容、下判斷、產出結果。因為最後還是 Actions,你原本的 runner、權限政策都照用。
發生什麼事
- 10 月 28 日,GitHub Universe 大會宣布 GitHub Agentic Workflows 正式推出(GA),它是 GitHub Next 的開源專案
- 開放範圍:github.com 上的 Free、Team、Enterprise 方案都能用;用預設的 GitHub Copilot CLI 引擎需要 Copilot 授權,也可以自帶程式代理
- 用途:官方列的例子是 issue 分類、CI 失敗分析、文件更新、寫測試
- 客戶案例:GitHub 引述 Accenture 的說法,一位主管估計自己每週省下 29 小時,團隊速度平均翻倍以上、91% 的 commit 由 AI 撰寫,正式環境錯誤從每天約 11,000 個降到 1,000 以下。這些是客戶自述,不是 GitHub 量測的
內建的防護怎麼設計
讓 AI 在 repo 裡自己做事,大家最擔心的是它亂改或被 prompt injection 牽著走。GitHub 列出的多層防護:
| 層次 | 做法 |
|---|---|
| 權限 | 代理預設唯讀 |
| 執行環境 | 沙箱容器,前面擋著 Agent Workflow Firewall |
| 讀取內容 | 遵守 integrity filter 規則 |
| 產出 | 經 safe outputs 流程驗證後才變成 PR、留言等動作 |
| 套用前 | 專門的威脅偵測工作掃描所有變更 |
正式版再加上 Cloud Hypervisor 或 NVX micro-VM 隔離,跨 repo 的 workflow 用 enclave 防資料外洩。
給開發者的技術細節
正式版比公開預覽多了這些:
- 自架 runner:支援 Actions Runner Controller(ARC)與 Docker-in-Docker
- 預算預估:
gh aw forecast不再是實驗功能,會算進威脅偵測的額度,並給出月度花費區間 - 模型:模型清單更新,每個 workflow 可以各自選模型供應商,另有依任務類型與難度自動挑模型的模型路由
- 範本:
gh aw add-wizard可加入新的 workflow 範本;GitHub Next 的 agentics repo 有 triage、依賴管理、code review、報表等現成範例 - 上手:照 quickstart 裝 CLI 擴充功能,幾分鐘內就能觸發第一個 workflow
同一天 GitHub 還發了兩個相關的正式版:Copilot Fusion(不選模型、由系統在多個模型間路由與協作,付費方案限時有模型費用 30% 折扣)與 Actions workflow lockfiles(把 Actions 依賴鎖到特定 commit,Dependabot 更新時會一起改 lockfile)。後者對供應鏈安全特別有感,值得一起看。
我的看法
我自己的小專案 issue 不多,最有感的反而是「CI 失敗分析」:半夜跑掛的 pipeline,早上打開要先讀一堆 log 才知道是測試壞了還是 runner 抽風。這種「看懂再判斷」的雜事,交給代理先寫一段摘要,人再決定要不要修,是很實際的省時間方式。
但我會把兩件事放在前面:第一,從出錯成本低的任務開始,例如貼標籤、寫摘要,不要一開始就讓它自動改程式碼合併;第二,先用 gh aw forecast 估一個月的 AI 額度,接案的專案成本要說得清楚。至於 Accenture 那些數字,是客戶自己講的,拿來當參考就好,自己的團隊要自己量。
名詞小辭典
- GitHub Actions:GitHub 內建的自動化服務,用 YAML 定義「發生什麼事就執行什麼步驟」。
- runner:實際執行 Actions 工作的機器,可用 GitHub 代管或自己架(ARC 是在 Kubernetes 上自架的方式)。
- 沙箱(sandbox):隔離的執行環境,讓程式就算失控也碰不到外面的系統。
- prompt injection(提示詞注入):把惡意指令藏在 issue、文件等內容裡,試圖讓 AI 代理照做的攻擊手法。