觀點 · 資訊分享
AWS Bedrock 護欄可以全組織統一強制:管理帳號設一次,所有成員帳號的 AI 呼叫都受管
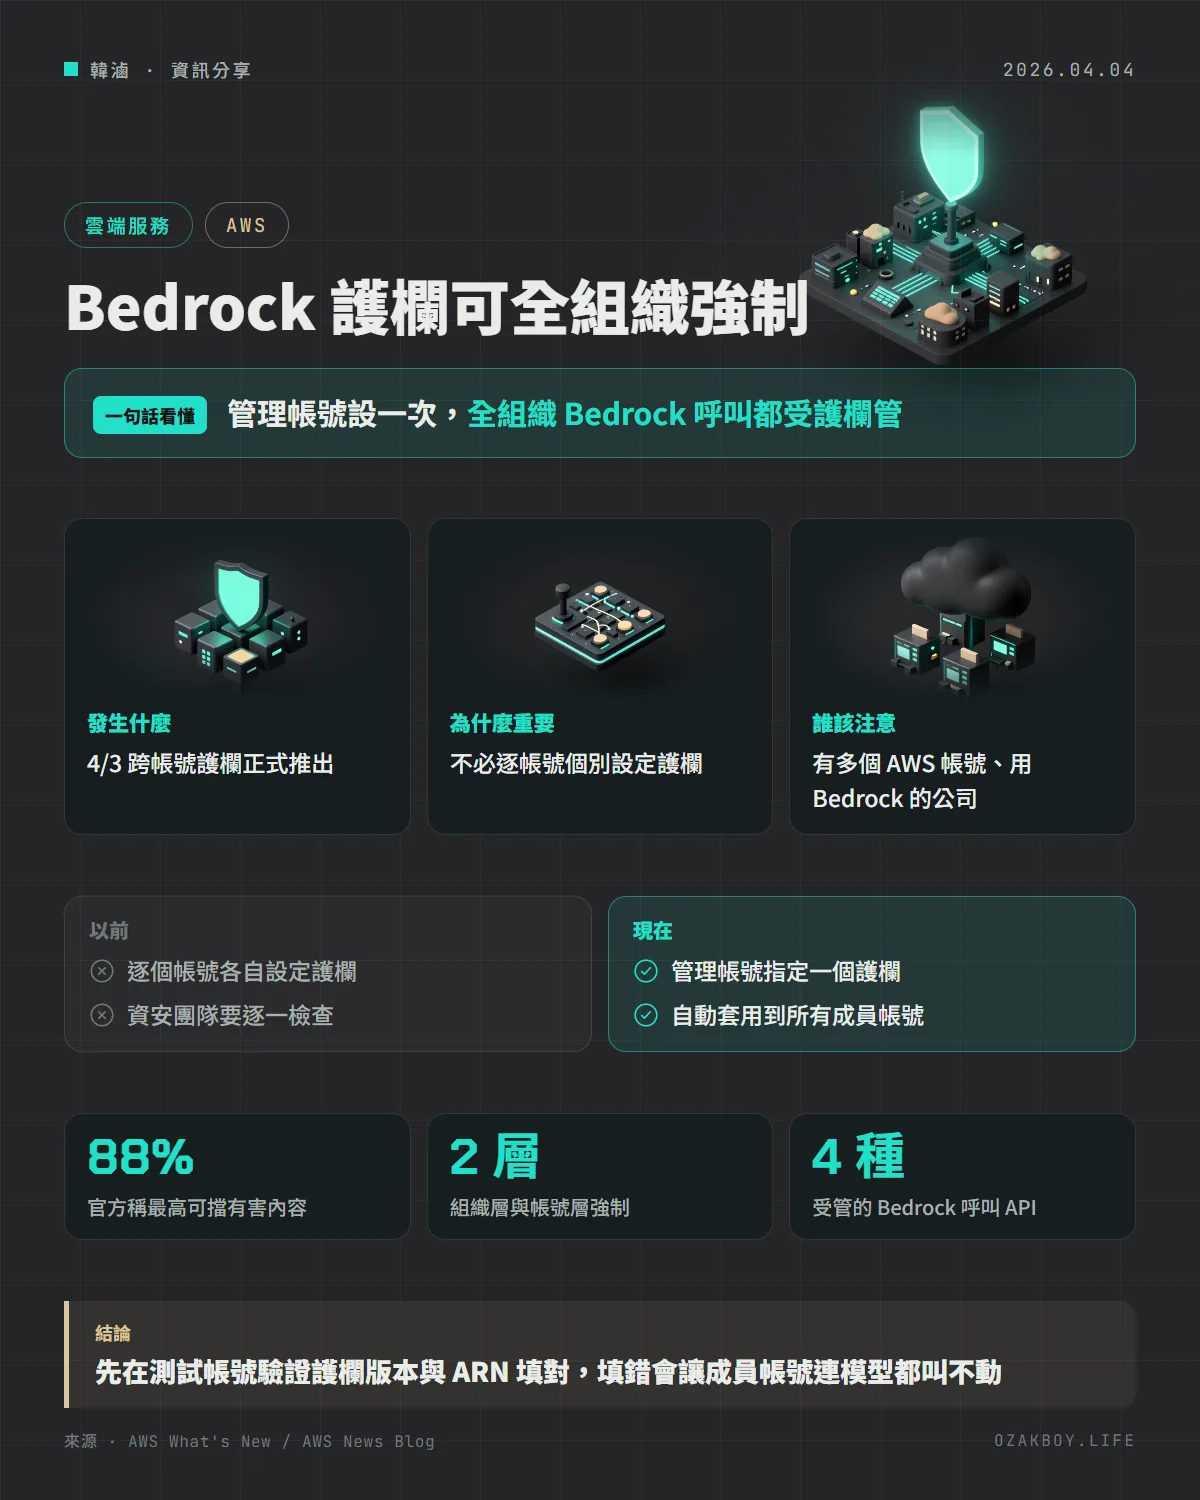
AWS 4/3 宣布 Amazon Bedrock Guardrails 的跨帳號護欄正式推出。資安團隊在管理帳號指定一個護欄,就能套用到整個組織每一次 Bedrock 模型呼叫,不用再逐一替每個帳號設定。
- 發布
- 2026-04-04
- 篇幅
- 約 4 分鐘 · 1,892 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:AWS 讓資安團隊在管理帳號設定一個 Bedrock 護欄,就能自動套用到整個組織所有帳號的 AI 模型呼叫,不用再逐一設定。
先用白話講:護欄是什麼?跨帳號又是什麼?
想像一家連鎖餐廳,總公司規定「所有分店都不能賣過期食材」。以前的做法是派人去每間分店檢查、貼規定;現在總公司可以直接在中央廚房裝一道檢查關卡,所有分店的食材都得先過關。
Bedrock Guardrails(護欄) 就是替 AI 加上的檢查關卡:檢查使用者送進來的提示詞、也檢查模型回覆的內容,擋掉不該出現的東西。跨帳號 則是把這道關卡從「每個帳號自己設」變成「總公司一次設好,全部帳號都適用」。
發生什麼事
AWS 在 4 月 3 日宣布,Bedrock Guardrails 的跨帳號護欄正式推出(GA):
- 在 AWS Organizations 的管理帳號 建立新的 Bedrock 政策,指定一個護欄
- 這個護欄會自動套用到組織底下的 OU(組織單位)與個別帳號,涵蓋所有 Bedrock 模型呼叫
- 官方說明這樣可以免去逐一設定每個帳號的負擔,資安團隊也不必再個別檢查每個帳號是否合規
- 若多個護欄同時存在,推論時會強制執行它們的聯集
兩種強制方式
| 層級 | 在哪裡設定 | 適用範圍 |
|---|---|---|
| 組織層 | AWS Organizations 的 Bedrock 政策 | 組織根、OU 或指定帳號 |
| 帳號層 | Bedrock Guardrails 主控台 | 單一帳號在該區域的所有推論呼叫 |
官方說可以搭配使用:組織層做統一底線、帳號層與應用程式層再補上各部門或各應用的需求。
給開發者的技術細節
GA 版本新增的功能:
- 納入或排除特定模型:決定哪些模型要被強制套用護欄
- 提示詞防護範圍:系統提示詞與使用者提示詞可選「全面(Comprehensive)」或「選擇性(Selective)」。全面是不管呼叫端怎麼標記都一律檢查,官方稱這是較安全的預設;選擇性則是信任呼叫端標好需要檢查的內容,可減少不必要的處理
設定時要注意:
- 護欄必須先建立一個固定版本,確保成員帳號無法修改它,並先完成資源型政策(resource-based policy)等前置作業
- 政策裡的護欄 ARN 與版本要填正確;填錯會造成政策違規、護欄沒生效,成員帳號甚至無法用 Bedrock 的模型做推論
- 受管的呼叫包含 InvokeModel、InvokeModelWithResponseStream、Converse、ConverseStream 這 4 種 API
- Automated Reasoning 檢查目前不支援這個功能
- 提供區域:所有支援 Bedrock Guardrails 的 AWS 商業區域與 GovCloud 區域
我的看法
接案時,同一個客戶常常會有開發、測試、正式幾個 AWS 帳號,如果每個帳號都要手動設一次護欄,遲早會漏掉哪一個。能在管理帳號一次設好,對有多帳號架構的團隊真的省事。
不過我會特別留意「填錯會讓整個帳號叫不動模型」這一點。集中管理的另一面,就是一個設定錯誤會影響所有帳號。上線前一定要先拿一個測試用的 OU 或帳號驗證,確認護欄版本、ARN 都正確,再往上推到整個組織。
名詞小辭典
- 護欄(Guardrails):替 AI 加上的內容檢查機制,檢查輸入與輸出,擋掉有害或不合規的內容。
- AWS Organizations:集中管理多個 AWS 帳號的服務,可以把帳號分組成 OU 並統一套用政策。
- OU(Organizational Unit):組織單位,像資料夾一樣把帳號分組。
- ARN:AWS 資源的唯一識別名稱,政策裡要指定護欄時要填對。
資料來源
常見問題
Bedrock Guardrails 是什麼?
它是 Bedrock 提供的安全護欄,可以檢查送進模型的提示詞與模型的回覆,擋掉有害內容,也能過濾模型的幻覺回答。AWS 宣稱最高可擋下 88% 的有害多模態內容。
組織層與帳號層強制有什麼差別?
組織層是在 AWS Organizations 建 Bedrock 政策,套用到整個組織或指定 OU、帳號;帳號層是在 Bedrock 主控台為單一帳號指定護欄,套用到該帳號在該區域的所有推論呼叫。
要另外付費嗎?
官方說明:每個被強制執行的護欄,依它所設定的防護項目收費,細節請看 Bedrock 定價頁。
接著讀
全部觀點 →Amazon Bedrock 的 OpenAI GPT-5.6 Luna 降價 80%:同樣的活,帳單只剩原本的五分之一AWS 宣布 Bedrock 上的 GPT-5.6 Luna 從 7 月 30 日起降價 80%、Terra 降 20%,跟 OpenAI 自家 API 同步,客戶不用改任何設定,新價格自動生效。閱讀 →GPT-5.6 登上 Amazon Bedrock:價格與 OpenAI 官方相同,用量還能算進 AWS 承諾額度OpenAI 的 GPT-5.6 Sol、Terra、Luna 在 7 月 13 日於 Amazon Bedrock 正式上線,用 Responses API 呼叫。價格比照 OpenAI 官方,用量可計入 AWS 承諾額度,但目前只有美國的三個區域。閱讀 →GPT-5.5、GPT-5.4 與 Codex 正式上架 Amazon Bedrock:價格同 OpenAI 官方,用量可抵 AWS 承諾額度AWS 在 6 月 1 日宣布 OpenAI 的 GPT-5.5、GPT-5.4 與 Codex 在 Amazon Bedrock 正式可用。價格與 OpenAI 自家費率一致,用量也算進既有的 AWS 承諾消費。閱讀 →