觀點 · 資訊分享
NAS 系統 ZimaOS 的 CVE-2026-28798:用 Cloudflare Tunnel 對外開放的人,請升到 1.5.3
ZimaOS 的 /v1/sys/proxy 代理端點,在透過 Cloudflare Tunnel 連上網際網路時,可能被外人拿來存取只限本機的內部服務。專案 3/31 已發布公告,NVD 4/3 收錄,修補版本是 1.5.3。
- 發布
- 2026-04-05
- 篇幅
- 約 4 分鐘 · 1,615 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
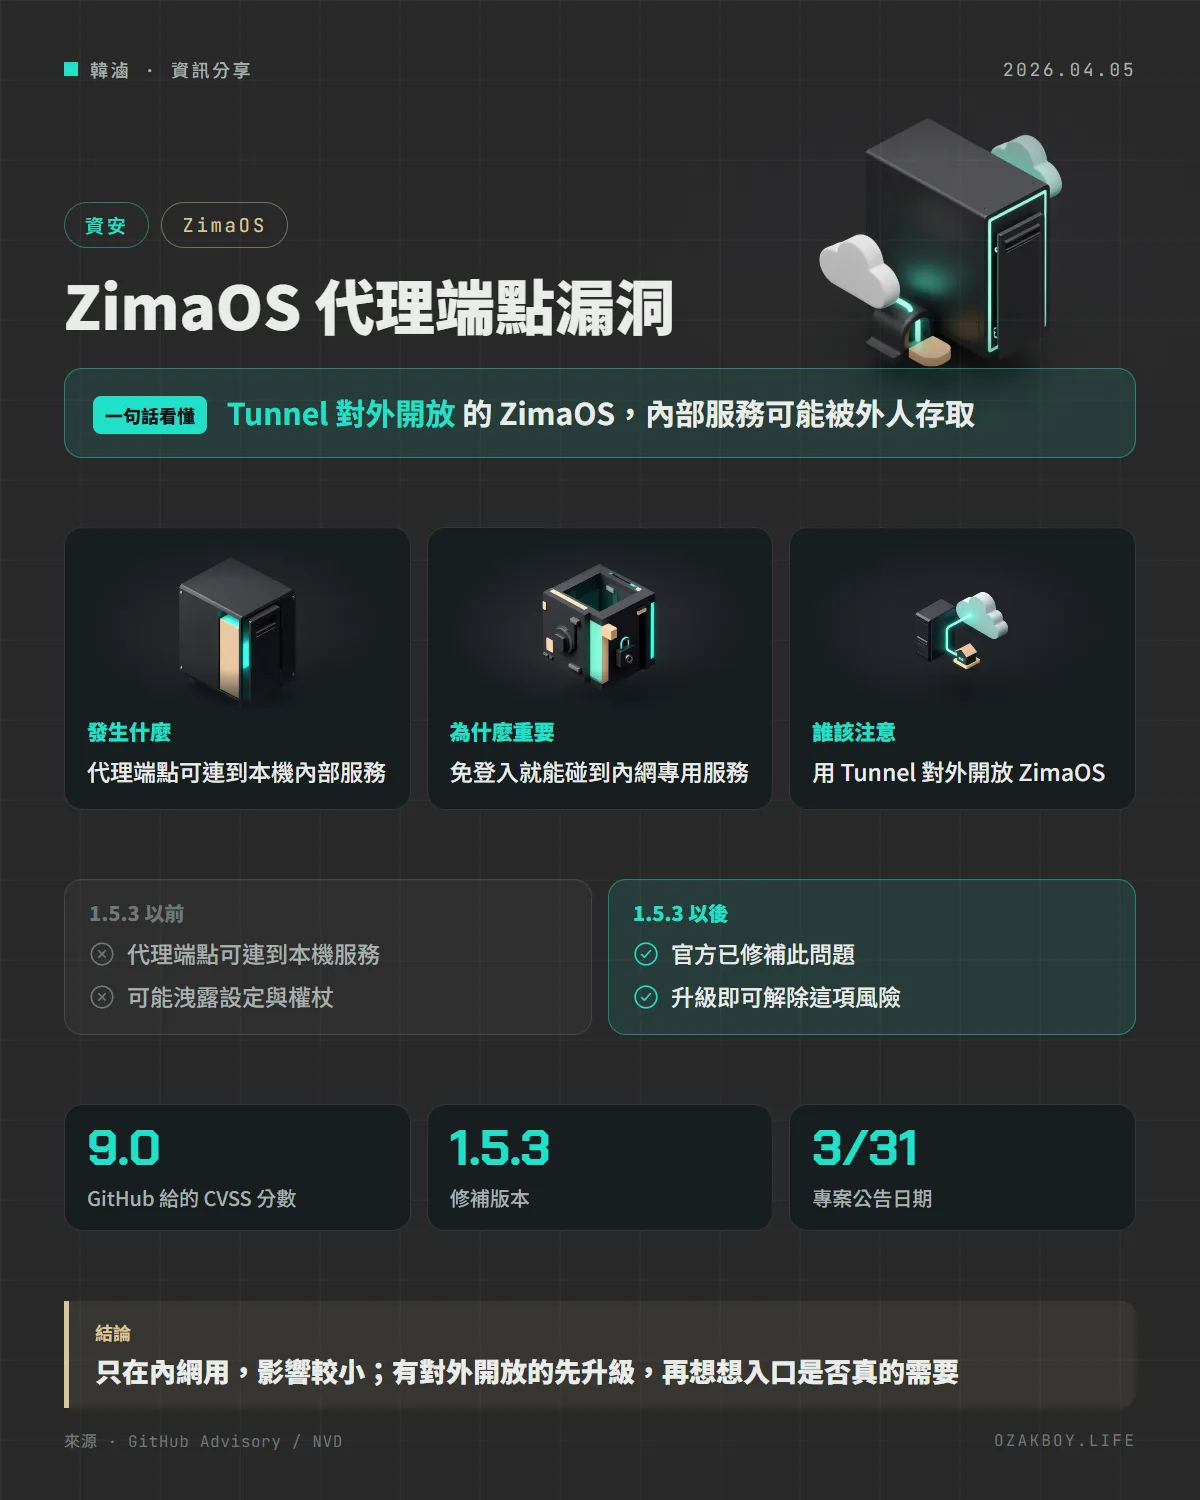
一句話看懂:ZimaOS 有個代理端點,在透過 Cloudflare Tunnel 對外開放時,可能被外人拿來碰到只限本機的內部服務。修補版本是 1.5.3,專案在 3 月 31 日就已發布公告,NVD 於 4 月 3 日收錄。
先用白話講:這是什麼情況?
想像你家有一間管理室,裡面放著電表、保險箱與各種設定,平常只有家人能進去。大門外還有一個「代客傳話窗口」:你把話交給窗口,窗口會幫你去問屋裡的人。如果窗口沒有檢查「你要問誰」,陌生人就可以請窗口幫他去問管理室的事。
ZimaOS 的 /v1/sys/proxy 就像這個傳話窗口。當 ZimaOS 透過 Cloudflare Tunnel(把家裡的服務安全地連上網際網路的通道)對外開放時,外面的人可能請它去存取機器上只限本機使用的服務。
發生什麼事
時間線先講清楚:
- 3 月 31 日:專案在 GitHub 發布安全公告(GHSA-vqqj-f979-8c8m)
- 4 月 3 日:NVD 收錄為 CVE-2026-28798
公告重點:
- 類型:SSRF(伺服器端請求偽造),GitHub 評為 Critical,CVSS 9.0
- 條件:ZimaOS 透過 Cloudflare Tunnel 連得到網際網路
- 影響:不需要登入,就可能碰到只限內網的端點與本機服務;公告列出的潛在後果包括洩露敏感設定與權杖、未經授權存取管理 API,以及遠端探測內部服務
- 修補版本:1.5.3
哪些人需要緊張?
| 你的使用方式 | 風險 |
|---|---|
| 只在家裡內網使用 ZimaOS | 公告談的攻擊途徑不成立,但仍建議升級 |
| 用 Cloudflare Tunnel 對外開放 ZimaOS | 公告描述的受影響情境,請盡快升級 |
另外要注意版本說法不一致:GitHub 公告寫「1.5.0 以下」受影響,NVD 的描述是「1.5.3 之前」。為了避免漏掉中間版本,一律升到 1.5.3 以上最保險。
給開發者的技術細節
- 升級後,仍建議回頭檢查 Tunnel 的設定:哪些網址真的需要對外?能不能在 Cloudflare 那一側加上存取驗證(例如 Cloudflare Access)?這是我的建議,不是公告內容
- 如果你曾經讓 ZimaOS 對外開放一段時間,建議把裝置上存放的權杖與密碼視為可能外洩,必要時重新發放;公告列出了權杖與設定可能洩露
- 本文不提供攻擊步驟,想了解細節請看官方公告
我的看法
自己在家裡用 NAS 自架服務的人,最常做的事就是用 Tunnel 或反向代理把服務開到外網,因為這樣出門在外也能用。這則漏洞提醒的是:「對外開放」會把你原本只靠內網保護的東西全部暴露出來,內網服務通常沒有想像中那麼防備,因為預設「反正沒人連得到」。
我自己的習慣是,對外的服務一律多加一層驗證,不要只靠應用程式本身登入;並且固定每個月檢查一次系統版本。這些做法沒辦法擋住所有漏洞,但可以讓像這次的問題,影響範圍小很多。
名詞小辭典
- NAS:網路儲存設備,放在家裡或公司,集中存放與分享檔案。
- Cloudflare Tunnel:從你的機器主動連出到 Cloudflare 的通道,讓外面的人不用開放家中路由器埠號就能連到你的服務。
- SSRF(伺服器端請求偽造):讓伺服器代替攻擊者發請求,進而碰到內部才有的服務。
- CVSS:替漏洞打 0 到 10 分的評分制度,分數越高越嚴重。