觀點 · 資訊分享
Plex 媒體伺服器 4 個漏洞串連遭大規模利用:舊版又對外開放,官方說先當作已被入侵
Plex 公布 4 個串在一起就能免登入執行程式的漏洞,公開攻擊程式釋出後已遭大規模利用,被入侵的主機被拿去挖礦與當代理跳板。1.43.3.10861 以前的版本都受影響,NAS 使用者要特別留意。
- 發布
- 2026-10-19
- 篇幅
- 約 4 分鐘 · 1,818 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
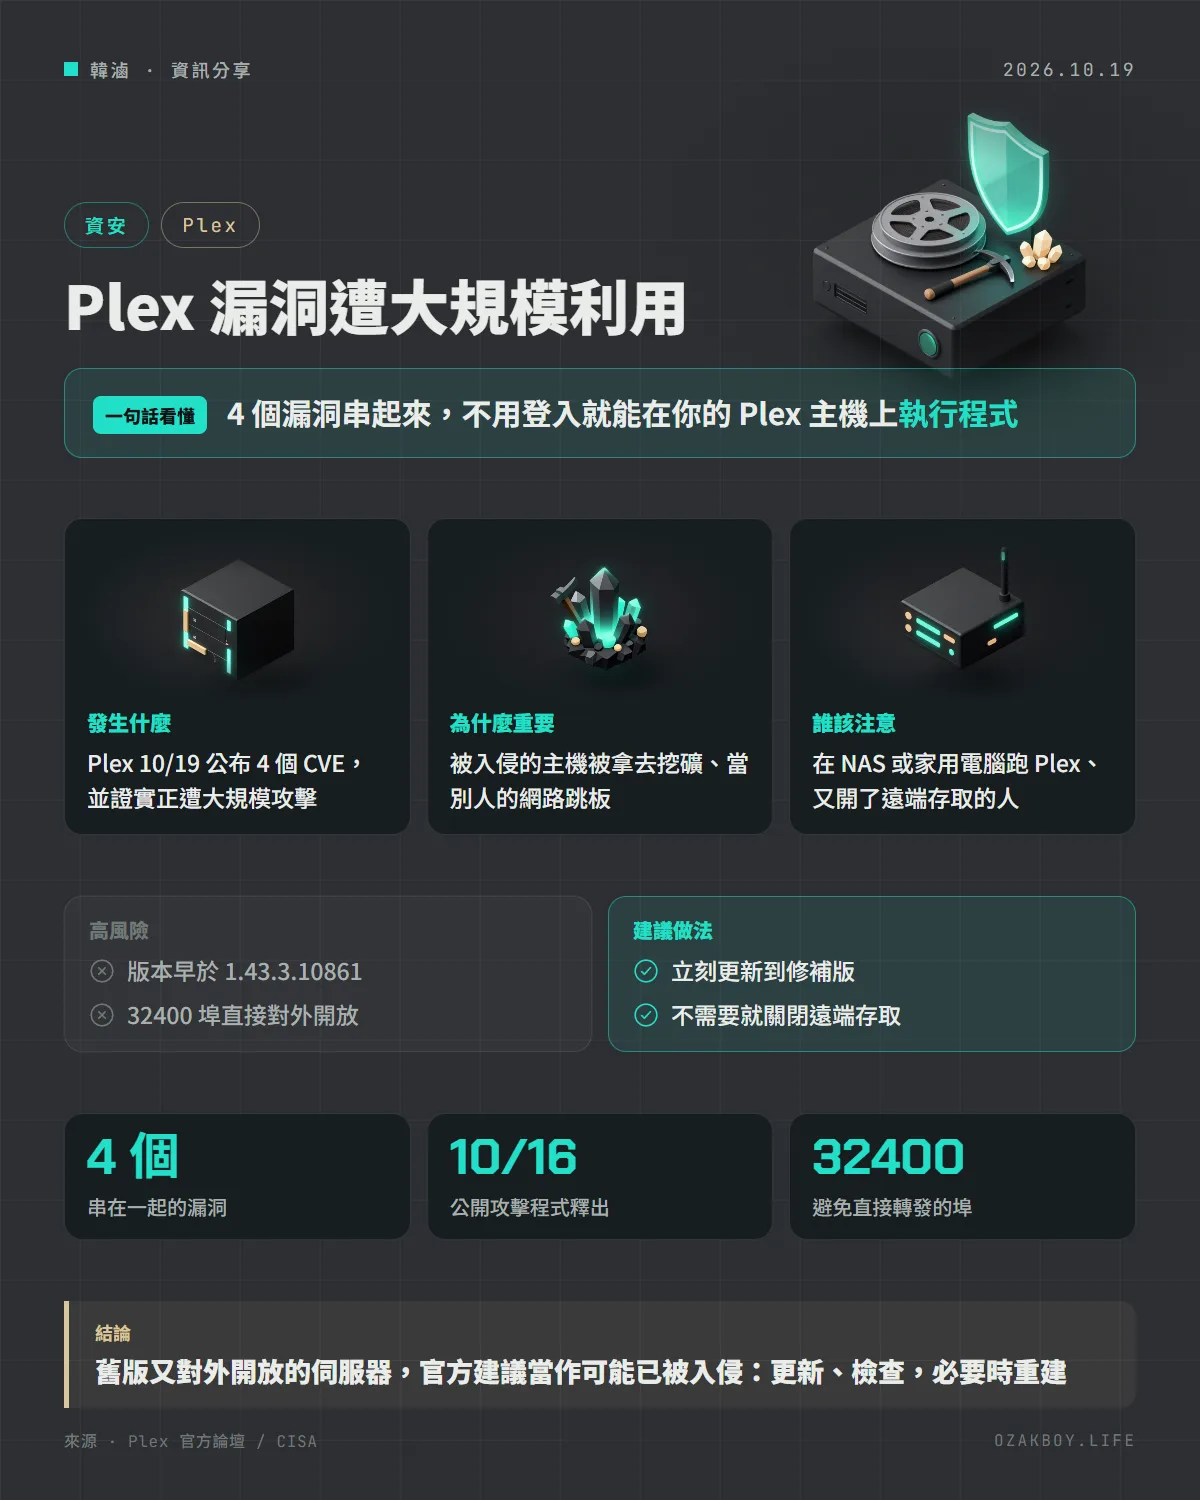
一句話看懂:很多人裝在 NAS 上的 Plex 媒體伺服器有 4 個能串在一起的漏洞,正被大規模拿來入侵、挖礦,舊版又對外開放的伺服器,官方建議直接當作可能已被入侵處理。
先用白話講:這次出了什麼事?
Plex 是很多人拿來在家裡架「私人 Netflix」的軟體:把影片放在 NAS 或電腦上,就能用手機、電視隨時觀看,出門在外也能透過網路連回家看。
這次的問題像是一間房子同時有 4 個小缺陷:窗戶鎖不緊、後門會自己開、鑰匙放在門口、儲藏室誰都能放東西。單看每一個好像都還好,但小偷把它們串在一起,就能直接進屋、住下來,還偷用你家的電。
被入侵的 Plex 主機,被拿去挖加密貨幣,或當成別人上網的代理跳板。
發生什麼事
Plex 在 9 月 1 日就發文呼籲 1.43.2 以前的使用者更新,10 月 19 日再補充漏洞細節與攻擊狀況:
| CVE | 問題 |
|---|---|
| CVE-2026-96652 | 播放進度端點有免登入的伺服器端請求偽造(SSRF) |
| CVE-2026-96654 | 可以經由本機迴路存取內部的代理功能 |
| CVE-2026-96655 | 會洩漏伺服器擁有者的管理權杖 |
| CVE-2026-96656 | 可透過轉碼設定把任意檔案寫進 Codecs 資料夾 |
- 串連效果:未登入的遠端攻擊者可以用 Plex 程序的權限執行程式
- 攻擊程式公開:10 月 16 日有人公開了概念驗證程式
- 大規模利用:官方說正遭積極且大規模攻擊,目標是沒更新、又能從網際網路連到的伺服器
- 修補版本:1.43.3.10861 以後的版本不受影響
- 後續:10 月 20 日,美國 CISA 把這 4 個 CVE 全部列入已知遭利用漏洞清單
現在該做什麼?
- 立刻更新:在 Plex Web 的「設定 → 一般」確認版本是 1.43.3.10861 或更新
- NAS 使用者:套件中心可能還沒上架新版,可以到 Plex 下載頁手動安裝,依 NAS 廠商的步驟操作
- 檢查有沒有被入侵:
- 有沒有由 Plex 啟動、你不認得的程序,例如名稱像
myawesomeproxy、mylovelyminer、x12345 - Codecs 資料夾裡有沒有陌生的
.so或.dll檔 - 沒在播放時 CPU 卻一直很高,或有連往
proxystream.st的對外連線
- 有沒有由 Plex 啟動、你不認得的程序,例如名稱像
- 減少曝險:不需要遠端存取就到「設定 → 遠端存取」關掉;非必要不要把 32400 埠直接轉發到外網
發現被入侵時
- 重建:從乾淨安裝重建,不要沿用舊的 Plex 資料目錄;至少清空 Codecs 資料夾,並檢查
Preferences.xml有沒有你沒設過的轉碼選項 - 換密碼:在 Plex 帳號設定登出所有裝置,並更改 Plex 密碼
- 擴大檢查:Plex 服務帳號碰得到的東西都要當作可能外洩,包括掛載的分享資料夾、同一台機器或虛擬機上存的憑證
我的看法
我自己也在家用 NAS 架服務,這則新聞對自架族來說是很直接的警告。很多人裝 Plex 時,為了出門也能看片,就在路由器開了埠轉發,之後幾年都沒再管它。NAS 套件中心更新又常比官方慢,結果就是一台長期對外、版本老舊的伺服器。
我的建議是:第一,今天就去確認版本;第二,重新想一想「這個服務真的需要直接對外嗎」,能改走 VPN 就不要直接開埠;第三,Plex 最好用權限受限的帳號執行,不要讓它碰得到 NAS 上所有的資料夾,萬一出事,損失才不會擴大。
名詞小辭典
- SSRF(伺服器端請求偽造):騙伺服器替攻擊者去連線,常被用來碰到原本從外面連不到的內部功能。
- 漏洞串連(Exploit Chain):把好幾個單獨看不嚴重的漏洞接在一起,組成一次完整的入侵。
- 埠轉發(Port Forwarding):在路由器設定,讓外網的連線可以直接進到家裡某台機器。
- CISA KEV:美國 CISA 維護的「已知遭利用漏洞」清單,被列入代表已經有人實際拿來攻擊。
資料來源
常見問題
怎麼確認自己的 Plex 版本?
在 Plex Web 進入「設定 → 一般」就能看到版本,要是 1.43.3.10861 或更新的版本才安全。
NAS 的套件中心還沒有新版怎麼辦?
Plex 官方說 NAS 的套件管理器可能還沒上架更新,可以到 Plex 下載頁手動下載安裝,並依照你的 NAS 廠商的安裝步驟操作。官方貼文附有 QNAP、Terramaster、WD、Netgear、Synology 的說明連結。
怎麼判斷有沒有被入侵?
官方建議檢查:由 Plex 啟動、你不認得的程序(例如名稱像 myawesomeproxy、mylovelyminer、x12345);Codecs 資料夾裡陌生的 .so 或 .dll 檔;沒在播放時 CPU 卻持續很高,或有連往 proxystream.st 的對外連線。
如果發現被入侵,要怎麼處理?
官方建議從乾淨安裝重建,不要沿用舊的 Plex 資料目錄;至少要清空 Codecs 資料夾並檢查 Preferences.xml 裡有沒有你沒設定過的轉碼選項。接著登出所有裝置並更改 Plex 密碼,並把 Plex 服務帳號碰得到的東西(掛載的分享資料夾、同一台機器上的憑證)都視為可能外洩。
接著讀
全部觀點 →客服系統 Zammad 兩個漏洞被列入「已遭利用」清單,但原廠說其中一個還無法確認美國 CISA 把開源客服工單系統 Zammad 的兩個漏洞列入已遭利用清單,兩者串起來可能從遠端一路拿到 root。原廠說第一個只影響已停止支援的 6.5 以前版本,第二個目前還無法確認範圍,建議先升到 7.2.0。閱讀 →Linux 核心 7.3 釋出:顯示卡記憶體管理更聰明、Btrfs 與 ext4 變快,ksmbd 支援 Time MachineLinux 7.3 在 10 月 18 日成為最新主線版本:低階顯示卡的記憶體不夠時改為先淘汰次要資料、sched_ext 可替每個 cgroup 掛自己的排程器、Btrfs 與 ext4 效能改進,內建 SMB 伺服器也能選擇支援 Time Machine。閱讀 →遠端支援工具 BeyondTrust 免驗證漏洞遭利用:CISA 發緊急提醒,自架版要立刻修補BeyondTrust Remote Support 的驗證繞過漏洞 CVE-2026-102764(CVSS 9.3)已遭駭客利用,CISA 發布緊急提醒並列入已遭利用清單。官方代管的 SaaS 版已修補,自架版要立刻套用 BT26-05-RS。閱讀 →