觀點 · 資訊分享
客服系統 Zammad 兩個漏洞被列入「已遭利用」清單,但原廠說其中一個還無法確認
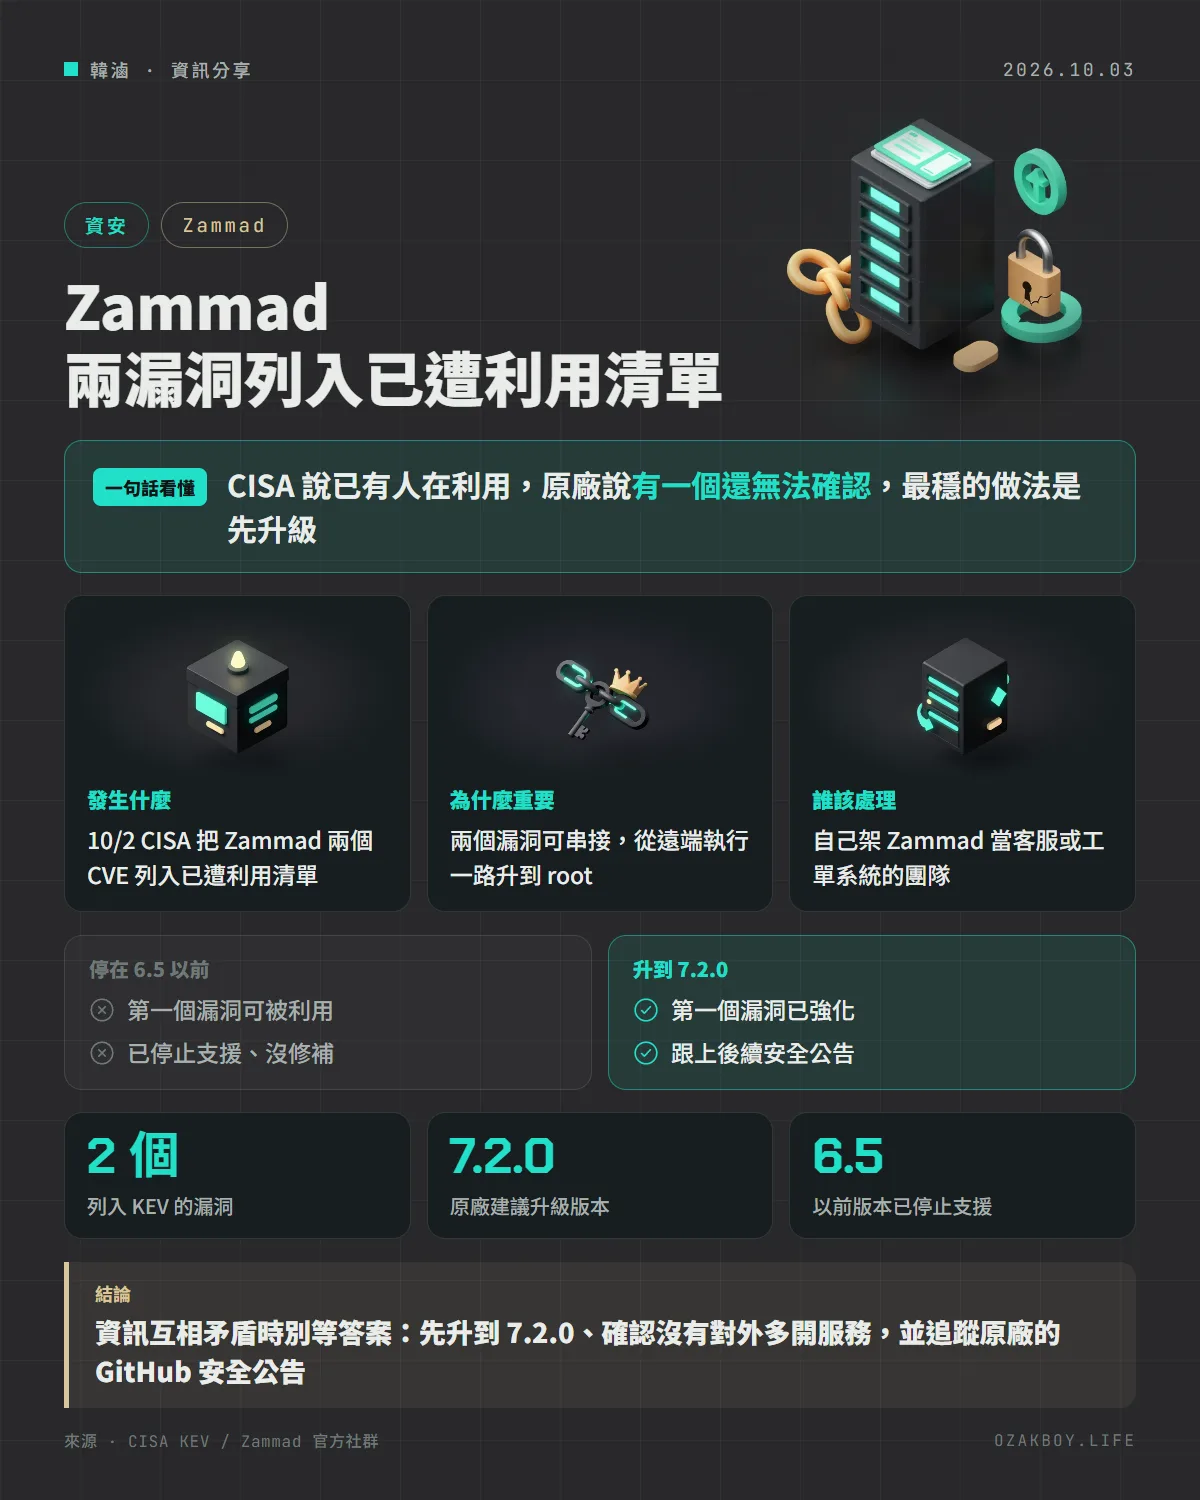
美國 CISA 把開源客服工單系統 Zammad 的兩個漏洞列入已遭利用清單,兩者串起來可能從遠端一路拿到 root。原廠說第一個只影響已停止支援的 6.5 以前版本,第二個目前還無法確認範圍,建議先升到 7.2.0。
- 發布
- 2026-10-03
- 篇幅
- 約 4 分鐘 · 1,678 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:美國 CISA 把客服系統 Zammad 的兩個漏洞列入「已遭利用」清單,原廠卻說其中一個還無法確認;說法對不上時,最穩的做法是先升級。
先用白話講:「串接漏洞」是什麼?
想像小偷要進一棟大樓的頂樓辦公室。第一個漏洞像是大門的門禁卡可以被複製,讓他進到一樓大廳;第二個漏洞像是電梯沒鎖,讓他從大廳直接搭到頂樓。單看一個問題好像還好,兩個串起來就能一路走到最重要的地方。
Zammad 是一套開源的客服工單系統,很多公司自己架來收客戶的信件與問題。這次被點名的兩個漏洞,就是這種可以串起來的組合:一個讓攻擊者從遠端執行程式,另一個讓他把權限升到最高的 root。
發生什麼事
美國 CISA 在 10 月 2 日把兩個 Zammad 漏洞加進已遭利用漏洞(KEV)清單:
- CVE-2026-102489:session fixation(工作階段固定)問題,可能讓攻擊者以 zammad 使用者身分遠端執行程式
- CVE-2026-102490:權限管理不當,讓本機的 zammad 使用者提權成 root
- CISA 註明兩者可以串接,並要求美國聯邦機關在 10 月 5 日前處理,等於只給 3 天(自行換算,以列入日 10/2 起算)
原廠怎麼說?
Zammad 在 10 月 1 日於官方社群發表說明,內容跟外界的說法有落差:
| 漏洞 | Zammad 的說法 |
|---|---|
| CVE-2026-102489 | 只有已停止支援的 6.5 以前版本能被利用;7.0 以後不受影響,相關程式已在 7.2.0 強化 |
| CVE-2026-102490 | 目前無法確認這個弱點本身、範圍與受影響版本,也還沒收到發現者提供的技術細節 |
依原廠的時間軸,發現者 DIVD 在 9 月 24 日回報,9 月 26 日就公開掃描與揭露;DIVD 宣稱 102490 影響「幾乎所有釋出過的版本」,原廠則表示無法證實。
給開發者的技術細節
- 先升級:原廠建議升到目前的穩定版 7.2.0;還在用 6.5 以前版本的,已經收不到安全修補,更要立刻升
- 追蹤公告:原廠表示 102490 的後續會在 GitHub 安全公告更新
- 縮小攻擊面:客服系統通常需要對外,但後台管理介面、資料庫、搜尋引擎這些周邊服務不該直接開在網路上
- 檢查帳號:因為 102490 是讓 zammad 這個系統帳號升成 root,可以順便確認伺服器上這個帳號有沒有異常的排程或檔案
我的看法
這則新聞比較麻煩的地方,是「官方說法互相矛盾」。CISA 說已遭利用,原廠說無法確認,發現者又說幾乎全版本都中。遇到這種情況,我的原則是:不要等吵出結果再動手。升級到最新穩定版的成本通常很低,等確定再修,風險卻可能已經發生。
自架開源服務的好處是便宜、彈性高,代價是安全更新要自己盯。如果你幫客戶架過 Zammad 或類似的客服系統,這是個好時機把「每月檢查一次版本」寫進維護合約,不然系統一跑好幾年沒更新,是很常見的事。
名詞小辭典
- Session fixation(工作階段固定):攻擊者先準備好一組登入識別碼,誘使使用者用它登入,之後就能冒用這個已登入的身分。
- 提權:從權限低的帳號,想辦法拿到更高權限,例如系統最高權限 root。
- KEV 清單:美國 CISA 維護的「已確認遭到實際利用」漏洞清單。
- root:Linux 系統的最高權限帳號,拿到它幾乎就能控制整台伺服器。