觀點 · 資訊分享
FortiMail 郵件閘道 9.8 分漏洞已遭利用:不用登入就能寫檔,CISA 當天列入清單
Fortinet 公布 FortiMail 重大漏洞 CVE-2026-104286,攻擊者不必登入,就能透過特製的網路請求在設備上寫入任意檔案,官方確認已遭實際利用。用 FortiMail 的單位要立刻升級或先關掉 IBE 功能。
- 發布
- 2026-10-01
- 篇幅
- 約 3 分鐘 · 1,555 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
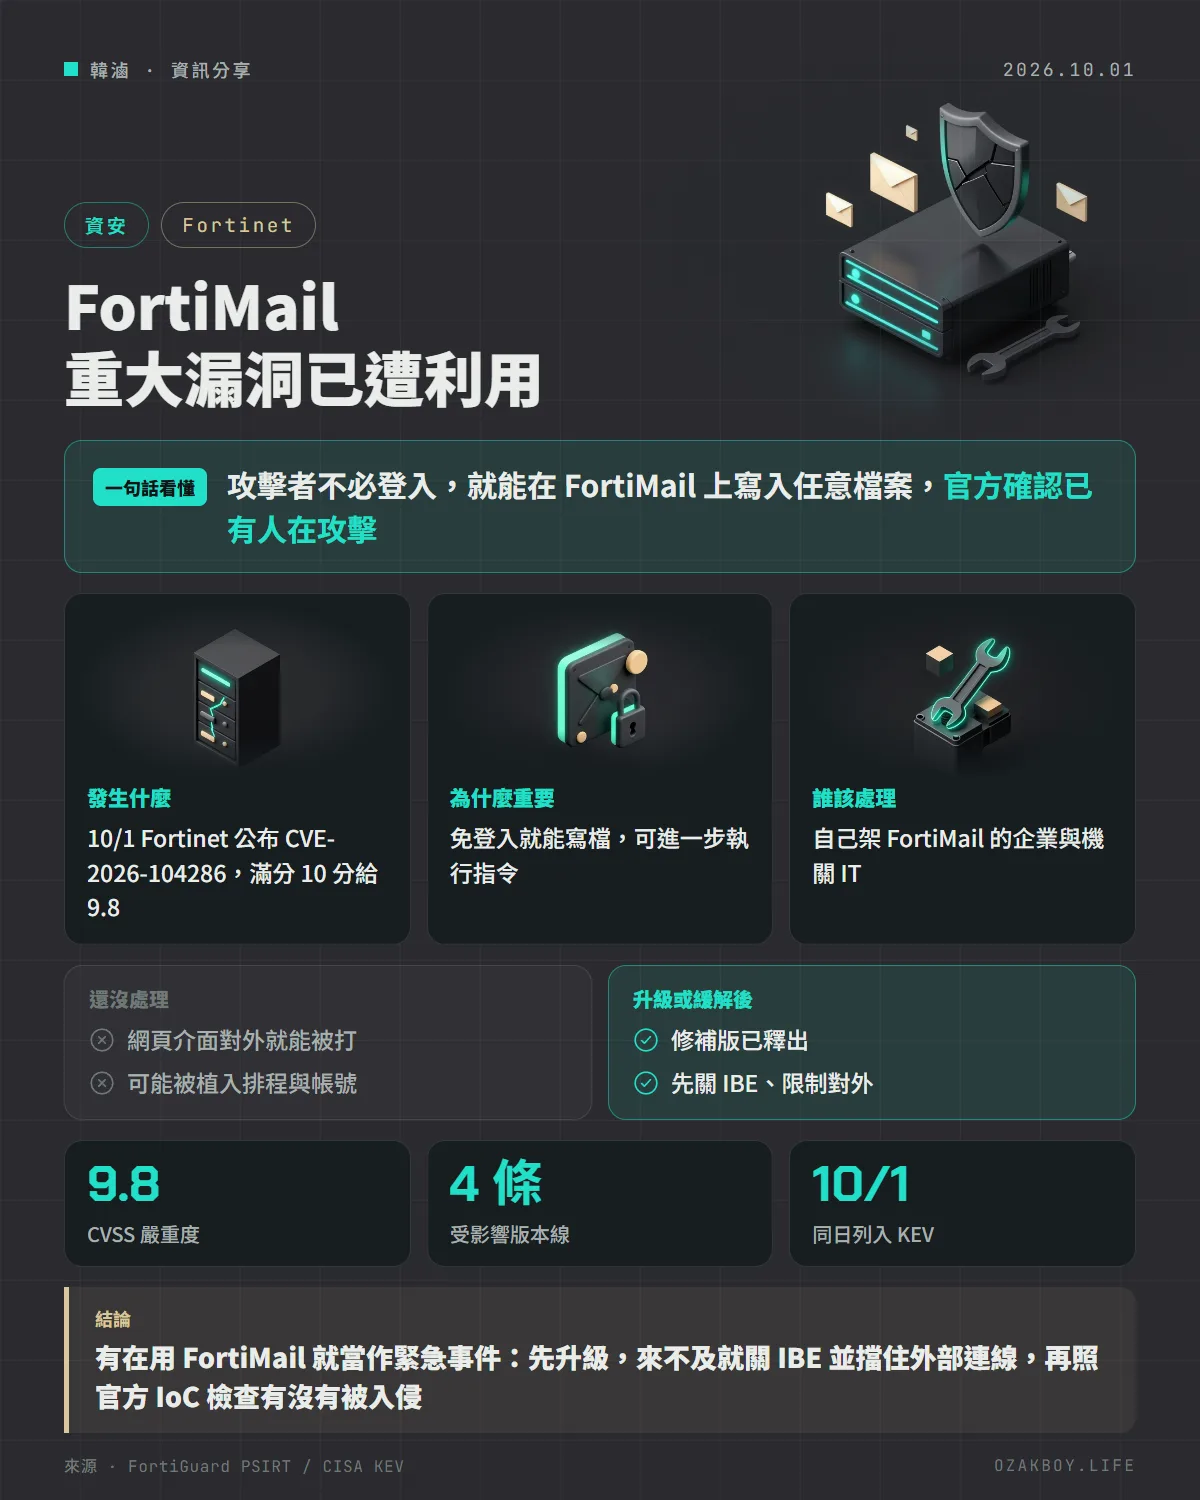
一句話看懂:FortiMail 郵件閘道出現 9.8 分重大漏洞,攻擊者不必登入就能在設備上寫入檔案,官方確認已遭利用,要馬上升級。
先用白話講:郵件閘道和「路徑穿越」是什麼?
郵件閘道像是公司收發室的警衛,所有進出的信件都先經過它,檢查有沒有病毒、詐騙或垃圾信。FortiMail 就是 Fortinet 出的這種設備,很多企業和機關都在用。
路徑穿越則像是有人在寄件地址寫上「往上走三層樓、轉進機房」,警衛沒仔細看就照著送。攻擊者在網址裡塞進 ../ 這種「回上一層資料夾」的符號,讓設備把檔案寫到原本不該寫的地方。這次還搭配了「空字元」的處理問題,讓檢查更容易被騙過。
發生什麼事
Fortinet 在 10 月 1 日發布安全公告 FG-IR-26-175:
- 漏洞編號:CVE-2026-104286,CVSS 嚴重度 9.8(滿分 10)
- 影響:未登入的攻擊者送出特製的 HTTP/HTTPS 請求,就能在系統上寫入任意檔案,進而執行程式碼或指令
- 已遭利用:Fortinet 表示已有實際利用回報;美國 CISA 同一天把它加進已遭利用漏洞(KEV)清單
- 後續(10/5):公告後來補充,雲端版 FortiMail Cloud 已由原廠修補,雲端用戶不需動作
受影響版本與修補方式
| 版本線 | 受影響 | 修補方式 |
|---|---|---|
| 8.0 | 8.0.0~8.0.1 | 升級到 8.0.2 以上 |
| 7.6 | 7.6.0~7.6.6 | 升級到 7.6.7 以上 |
| 7.4 | 7.4.0~7.4.8 | 升級到 7.4.9 以上 |
| 7.2 | 7.2.0~7.2.9 | 改升到 7.4 以後的分支 |
給開發者的技術細節
暫時無法升級時,官方給的緩解方式:
config system encryption ibe
    set status disable
end
- 也可以在網頁管理介面的 Encryption > IBE 把 IBE Service 關掉
- 限制只有可信任的內部網路能連到 FortiMail 的 webmail 介面
- 如果前面有 WAF,擋下送往
/ibe且內容含../的 POST 請求 - 檢查入侵跡象:公告列了兩個可疑 IP、以 root 執行且指向
/migadmin的排程、名為archive234的封存帳號被新增,以及 IBE 解密時出現 Base64 格式錯誤的紀錄
我的看法
郵件閘道一定要對外,才能收信,所以它本來就是攻擊者最愛打的位置。這次又是「不用登入、已經有人在打」,處理順序沒有討論空間:先升級,來不及就關 IBE 並限制連線。
很多中小企業的資安設備是當初廠商裝好就沒人管,管理介面甚至直接開在網路上。如果你是幫客戶維護系統的人,這種時候最好主動問一句「你們有沒有在用 FortiMail」,順便確認韌體多久沒更新了。修完也別忘了照 IoC 檢查一次,修補只能擋住之後的攻擊,擋不住已經發生的入侵。
名詞小辭典
- CVE:漏洞的全球統一編號,方便大家指稱同一個問題。
- CVSS:漏洞嚴重程度的評分,0 到 10 分,9 分以上屬於重大。
- KEV 清單:美國 CISA 維護的「已確認遭到實際利用」漏洞清單,列進去代表要優先處理。
- IoC(入侵指標):被入侵後可能留下的痕跡,例如可疑 IP、檔案或帳號。
資料來源
常見問題
我們只是用 FortiMail 收信,也會被影響嗎?
會。受影響的是 FortiMail 設備本身,8.0.0~8.0.1、7.6.0~7.6.6、7.4.0~7.4.8、7.2.0~7.2.9 都在範圍內,跟你怎麼用無關,只要版本落在這些範圍就要處理。
暫時沒辦法升級怎麼辦?
官方給的緩解方式有三個:在管理介面把 IBE 服務關掉、限制只有可信任的內部網路能連到 webmail 介面,以及如果前面有 WAF,擋下送往 /ibe 且內容含有 ../ 的 POST 請求。
要怎麼知道有沒有已經被入侵?
Fortinet 公告附了入侵跡象(IoC),包括兩個可疑 IP、以 root 執行且指向 /migadmin 的排程、名為 archive234 的封存帳號被新增等,可以照著逐項檢查系統事件紀錄。
接著讀
全部觀點 →Citrix NetScaler 一週內第二個已遭利用漏洞:上週剛修完的版本,這次還要再升一次CISA 把 Citrix NetScaler ADC 與 Gateway 的新漏洞 CVE-2026-88779 列入已遭利用清單,攻擊者不用登入就能讓設備停擺。修補版本比上週 CVE-2026-88771 的修補版還新,上週剛升級的人也要再升一次。閱讀 →客服系統 Zammad 兩個漏洞被列入「已遭利用」清單,但原廠說其中一個還無法確認美國 CISA 把開源客服工單系統 Zammad 的兩個漏洞列入已遭利用清單,兩者串起來可能從遠端一路拿到 root。原廠說第一個只影響已停止支援的 6.5 以前版本,第二個目前還無法確認範圍,建議先升到 7.2.0。閱讀 →還在用 iOS 26 的 iPhone 快更新:打開惡意檔案就可能中招,Apple 證實已被用來攻擊Apple 推出 iOS 26.7.1、macOS Tahoe 26.7.1 與 Sequoia 15.8.1,修補 CoreGraphics 的漏洞 CVE-2026-86950。Apple 表示這個漏洞可能已被用在針對特定人士、極為精密的攻擊,CISA 隔天列入清單。閱讀 →