觀點 · 資訊分享
Citrix NetScaler 一週內第二個已遭利用漏洞:上週剛修完的版本,這次還要再升一次
CISA 把 Citrix NetScaler ADC 與 Gateway 的新漏洞 CVE-2026-88779 列入已遭利用清單,攻擊者不用登入就能讓設備停擺。修補版本比上週 CVE-2026-88771 的修補版還新,上週剛升級的人也要再升一次。
- 發布
- 2026-10-04
- 篇幅
- 約 4 分鐘 · 1,769 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
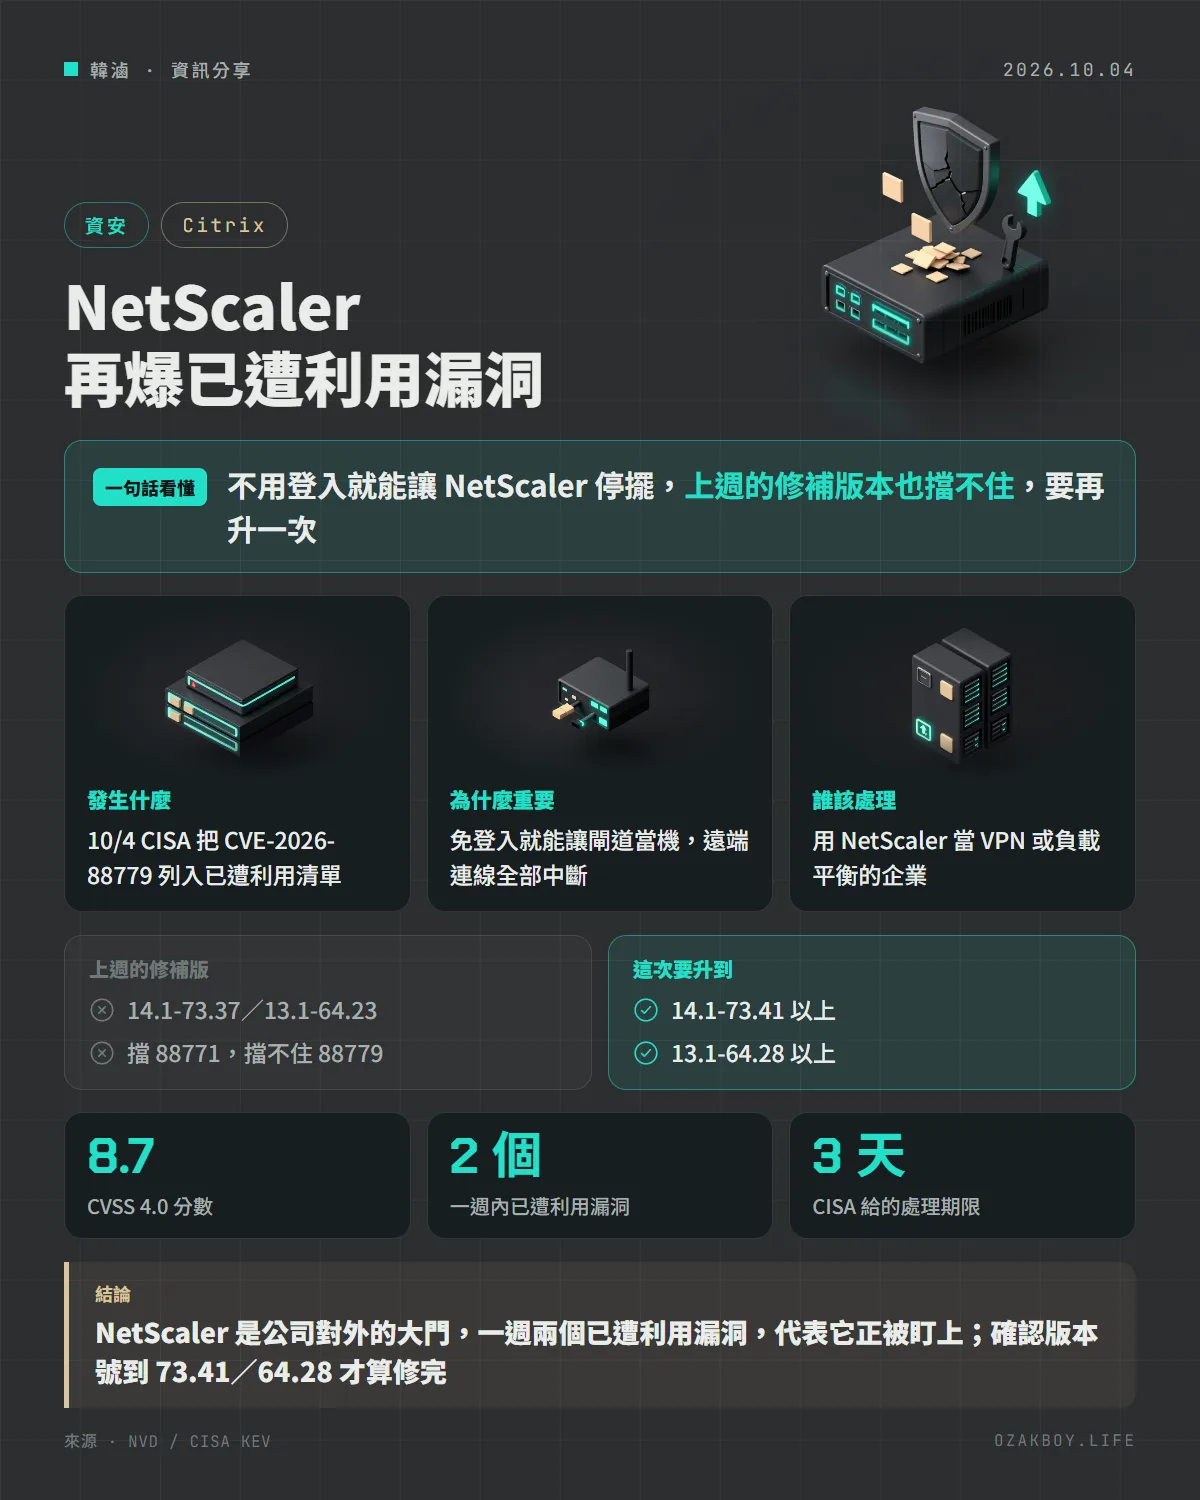
一句話看懂:Citrix NetScaler 一週內出現第二個已遭利用的漏洞,攻擊者不用登入就能讓設備停擺,而且上週剛修完的版本也擋不住,要再升一次。
先用白話講:NetScaler 是什麼?
很多公司的大門口有一位總機兼警衛:訪客進門要先經過他,他再把人帶到對的樓層;員工在外面要打電話回公司,也是由他轉接。
NetScaler(原名 Citrix ADC、Citrix Gateway)就是企業網路的這位總機。它放在網路最前面,負責把流量分配給後面的伺服器(負載平衡),也讓員工從外面安全連回公司(VPN)。所以它一當機,對外服務和遠端上班可能一起停擺。
發生什麼事
- 9 月 27 日:上一個漏洞 CVE-2026-88771 被列入 CISA 已遭利用清單,那是一個不用登入就能執行任意指令的漏洞,修補版本是 14.1-73.37、13.1-64.23。Cloudflare 在 10 月 1 日也針對它推出緊急 WAF 規則
- 10 月 4 日:新的 CVE-2026-88779 又被 CISA 列入已遭利用清單,並要求美國聯邦機關在 10 月 7 日前處理
依 CISA 的說明,88779 是「記憶體緩衝區邊界處理不當」,可能讓攻擊者造成服務阻斷。NVD 列出的 CVSS 4.0 分數是 8.7:從網路就能打、不需要登入、不需要使用者配合,影響集中在「可用性」。
上週修過,為什麼還要再修?
把兩份 NVD 資料放在一起比對(自行比對):
| 版本線 | 88771 修補版(上週) | 88779 修補版(這次) |
|---|---|---|
| 14.1 | 14.1-73.37 | 14.1-73.41 |
| 13.1 | 13.1-64.23 | 13.1-64.28 |
上週升到 73.37 或 64.23 的設備,仍然落在 88779 的受影響範圍內。FIPS 與 NDcPP 版本也有各自對應的修補版本,請以原廠公告為準。
給開發者的技術細節
- 先查版本號:登入管理介面確認目前版本,14.1 線要到 73.41 以後、13.1 線要到 64.28 以後
- 影響產品:NetScaler ADC 與 NetScaler Gateway 兩者都在範圍內
- CISA 的要求:依原廠指示處理;沒有緩解方式的話,CISA 甚至建議停用產品
- 前面有 WAF 也別鬆懈:Cloudflare 的緊急規則針對的是上週的 88771,官方沒有說明能不能擋 88779,修補才是根本解法
- 修補後順便檢查設備紀錄,看看最近有沒有異常重新啟動或連線中斷的情形
我的看法
一週內兩個已遭利用漏洞,代表 NetScaler 現在是攻擊者的熱門目標。這種「上週剛修、這週又要修」的情況最容易出事:IT 人員以為已經處理好了,漏看第二則公告。
我會建議用 NetScaler 的公司,把「看版本號」當成修補完成的唯一標準,而不是「我們上週有升級」。另外,對外的閘道設備一旦當機,影響的是全公司,最好事先準備好維護時段與回復計畫,下次再有緊急修補時,才不會手忙腳亂。
名詞小辭典
- ADC(應用程式交付控制器):負責把使用者的流量分配到多台伺服器,並處理加密、加速等工作的設備。
- 阻斷服務(DoS):讓系統當機或忙到無法回應,使正常使用者用不了服務。
- CVSS 4.0:最新版的漏洞評分標準,0 到 10 分,分數越高越嚴重。
- WAF(網頁應用程式防火牆):擋在網站前面、過濾惡意請求的防護層。