觀點 · 資訊分享
Citrix NetScaler 週日緊急修補 8 個漏洞:2 個已遭攻擊,預設設定就中招
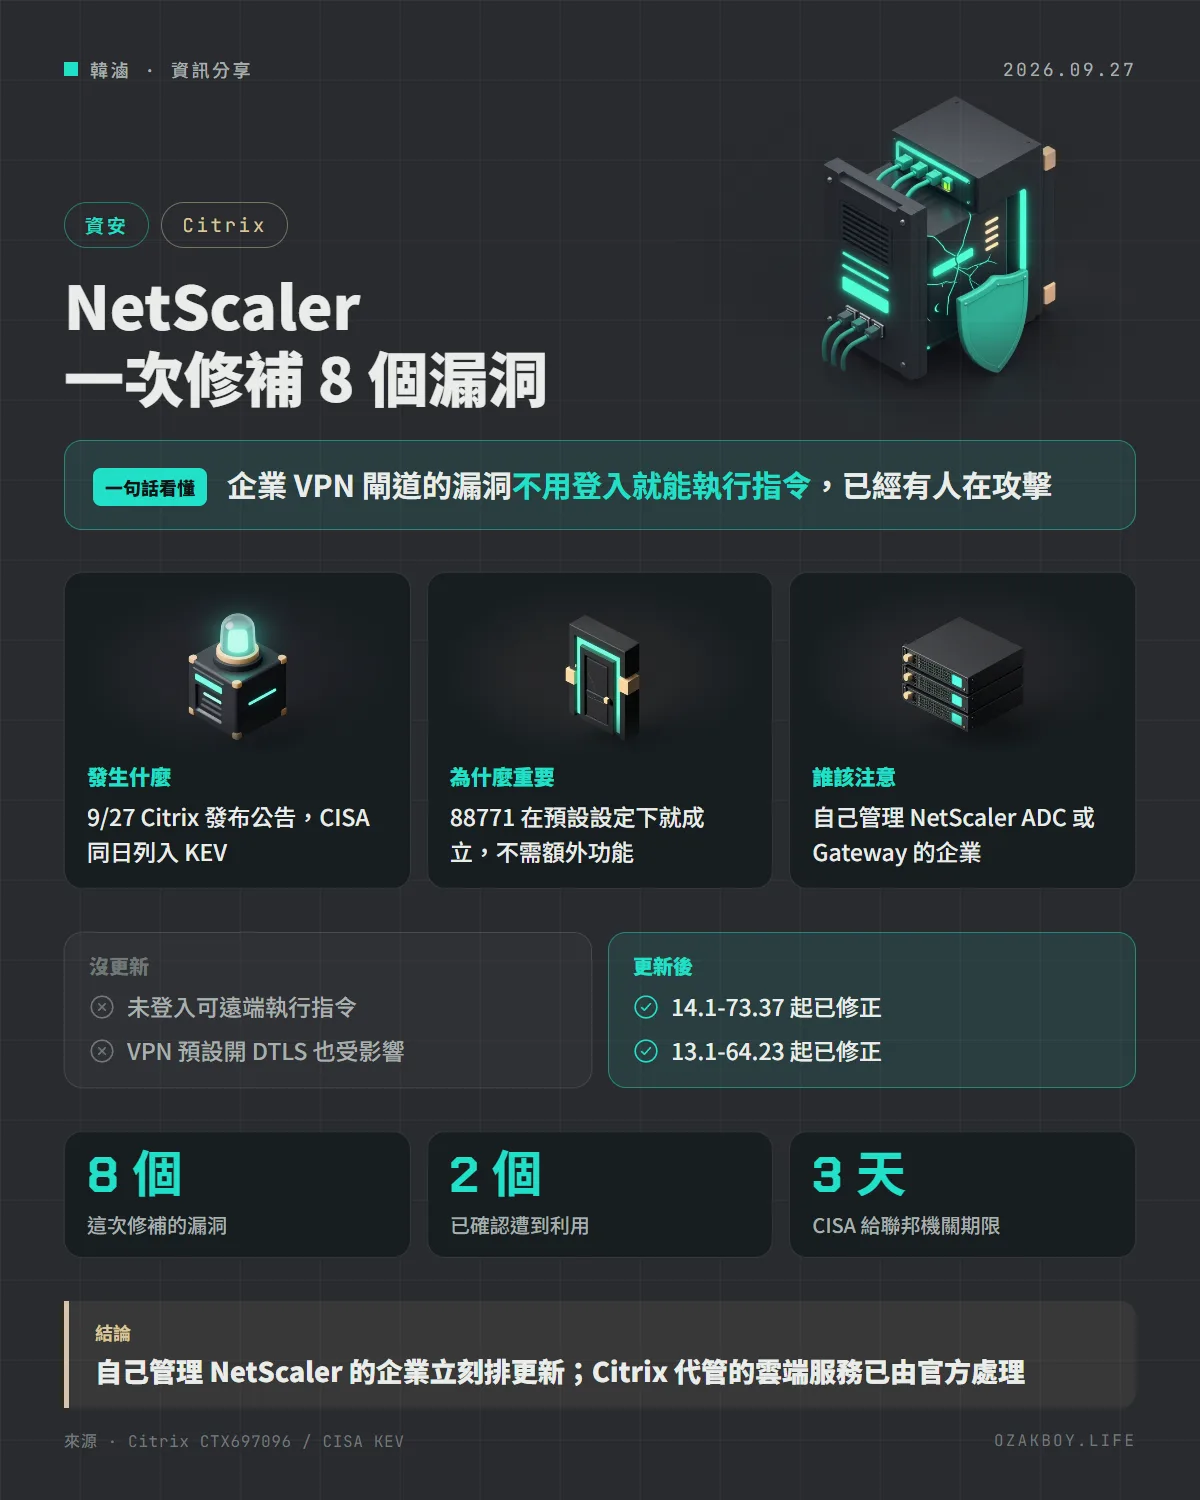
Citrix 在 9 月 27 日發布 NetScaler ADC 與 Gateway 安全公告,一次修補 8 個漏洞,其中 CVE-2026-88771、CVE-2026-88772 已被實際利用,CVSS 4.0 都是 9.5。CISA 同日列入清單,只給 3 天處理。
- 發布
- 2026-09-27
- 篇幅
- 約 4 分鐘 · 1,774 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
一句話看懂:企業常用的 VPN 閘道 Citrix NetScaler 有兩個漏洞已遭攻擊,預設設定就受影響,Citrix 在週日緊急發布修補。
先用白話講:NetScaler 是什麼?
很多公司讓員工在家連回公司系統時,要先經過一道「大門」,這道大門負責確認你是誰、再放你進去。NetScaler Gateway 就是很常見的一種大門;NetScaler ADC 則像大樓的總機與分流櫃台,負責把訪客導到正確的樓層。
因為它們一定要面對網際網路,一旦大門本身有漏洞,攻擊者就可能不必通過檢查,直接從門口進到公司內部。
發生什麼事
Citrix 在 9 月 27 日(週日)發布安全公告 CTX697096,一次修補 8 個漏洞,並說明已觀察到其中兩個遭到實際利用:
- CVE-2026-88771:輸入驗證不當,未登入的攻擊者可以執行任意指令。所有部署都受影響,包含預設設定,CVSS 4.0 分數 9.5
- CVE-2026-88772:記憶體溢位,可導致遠端執行程式或服務中斷。條件是啟用 DTLS,而 VPN 虛擬伺服器預設就是開啟的,CVSS 4.0 分數 9.5
美國 CISA 在同一天把這兩個漏洞列入「已知遭利用漏洞(KEV)」目錄,要求聯邦機關在 9 月 30 日前處理完,只給 3 天。
哪些版本要更新
| 產品版本線 | 更新到 |
|---|---|
| NetScaler ADC/Gateway 14.1 | 14.1-73.37 以上 |
| NetScaler ADC/Gateway 13.1 | 13.1-64.23 以上 |
| NetScaler ADC 14.1-FIPS | 14.1-73.37 FIPS 以上 |
| NetScaler ADC 13.1-FIPS、13.1-NDcPP | 13.1-37.279 以上 |
其他 6 個漏洞包含 HTTP 請求走私(CVE-2026-88773,9.3 分)、政策繞過與數個記憶體溢位,一樣在這些版本修正。
給開發者的技術細節
- 確認 DTLS 狀態:公告說明,VPN 虛擬伺服器的設定如果沒有明確寫
-dtls OFF,就代表 DTLS 是開啟的;類型為 DTLS 的虛擬伺服器也一樣受影響 - 沒有緩解方法:對兩個已遭利用的漏洞,公告沒有提供暫時的替代方案,只能更新
- CVE-2026-88778 要另外設定:這個 TCP 初始序號可預測的漏洞,需要依官方文件啟用 Enhanced ISN Generation,可用
show ns tcpparam確認目前狀態 - Secure Private Access 混合部署:用到 NetScaler 執行個體的也受影響,要一起升級
- 代管服務:Citrix 代管的雲端服務與 Adaptive Authentication 由官方更新,客戶不用處理
我的看法
廠商挑週日發公告,通常代表情況已經很急。VPN 閘道這幾年一直是攻擊者最愛的入口,因為它天生就對外開放,又掌握進入內網的鑰匙。
台灣的中小企業比較少自己養 NetScaler,但如果你的客戶是中大型企業、醫院或學校,很可能就有。我的建議是:先確認有沒有自己管理的 NetScaler、版本是不是在受影響範圍,再排緊急維護時間更新。更新後也要留意有沒有異常登入或不認識的設定,因為漏洞在公告前就已經被拿來攻擊了。
名詞小辭典
- VPN 閘道:員工從外部連回公司網路時經過的入口設備。
- DTLS:給 UDP 連線用的加密協定,VPN 常用它讓連線更順暢。
- 記憶體溢位:程式寫資料時超出預留的範圍,可能被利用來執行惡意程式。
- CISA KEV:美國 CISA 維護的「已確認遭實際利用」漏洞清單。