觀點 · 資訊分享
還在用 iOS 26 的 iPhone 快更新:打開惡意檔案就可能中招,Apple 證實已被用來攻擊
Apple 推出 iOS 26.7.1、macOS Tahoe 26.7.1 與 Sequoia 15.8.1,修補 CoreGraphics 的漏洞 CVE-2026-86950。Apple 表示這個漏洞可能已被用在針對特定人士、極為精密的攻擊,CISA 隔天列入清單。
- 發布
- 2026-09-29
- 篇幅
- 約 4 分鐘 · 1,893 字
- 結構
- 8 節 + 4 題常見問題
- 標籤
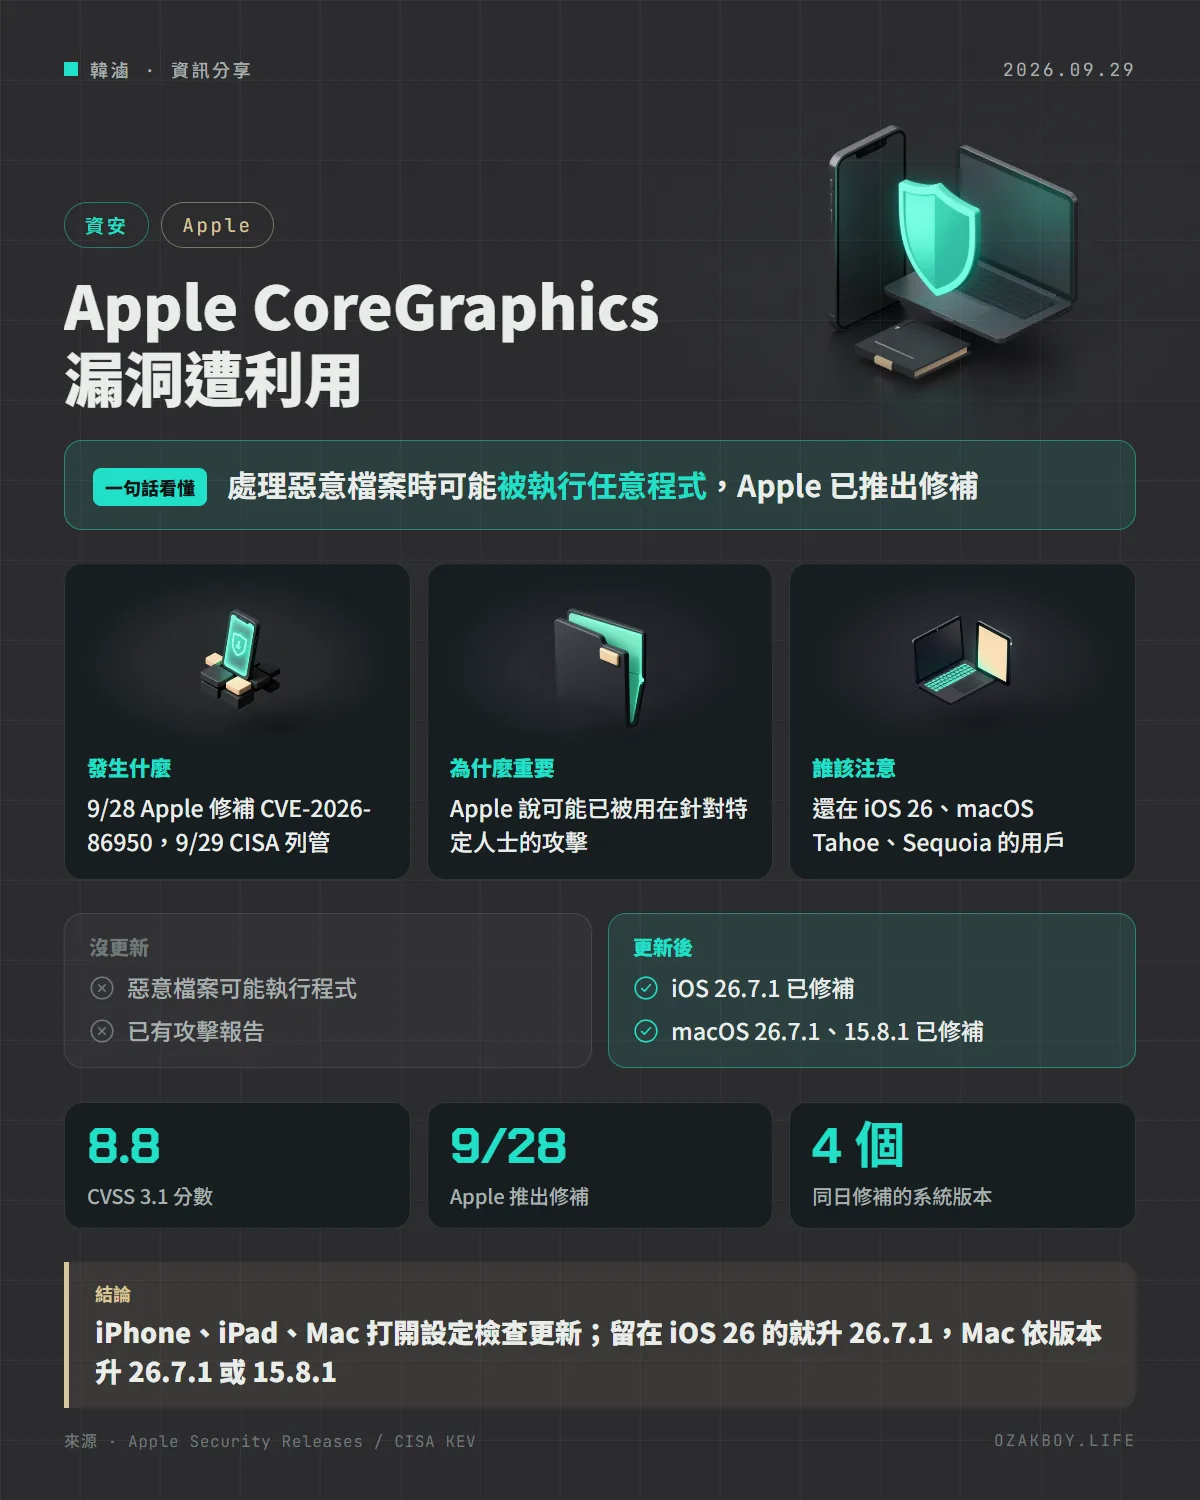
一句話看懂:Apple 修補了一個可能已被用來攻擊的漏洞,打開惡意檔案就可能被執行程式;還在用 iOS 26、macOS Tahoe 或 Sequoia 的人要盡快更新。
先用白話講:CoreGraphics 漏洞是什麼?
CoreGraphics 是 Apple 系統裡負責「畫圖」的元件,你看到的圖片、PDF、文件畫面,背後都要靠它處理。
這次的問題叫越界寫入:想像一個裝雞蛋的盒子只有 10 格,程式卻往第 11 格繼續放雞蛋,結果把旁邊的東西壓壞了。攻擊者可以精心做一個檔案,讓 CoreGraphics 處理時寫到不該寫的地方,進而在你的裝置上執行任意程式。
發生什麼事
- 9 月 28 日:Apple 推出 iOS 26.7.1、iPadOS 26.7.1、macOS Tahoe 26.7.1 與 macOS Sequoia 15.8.1,修補 CVE-2026-86950
- Apple 在公告中表示:已知有報告指出,這個漏洞可能在 iOS 27 之前的版本上,被用於針對特定人士、極為精密的攻擊
- 9 月 29 日:美國 CISA 把它列入「已知遭利用漏洞(KEV)」目錄
這個漏洞是由 Meta Product Security 回報,NVD 收錄的 CVSS 3.1 分數是 8.8(高)。
要更新到哪一版
| 你的系統 | 更新到 |
|---|---|
| iOS/iPadOS 26 | 26.7.1 |
| macOS Tahoe | 26.7.1 |
| macOS Sequoia | 15.8.1 |
| iOS/iPadOS 27 | 照常更新到最新(同日推出 27.0.1) |
Apple 列出可以更新到 iOS 26.7.1 的機型是 iPhone 11 以後,以及 iPad 第 8 代以後、iPad mini 第 5 代以後、iPad Air 第 3 代以後與多款 iPad Pro。
該怎麼做
- 先看系統版本:iPhone、iPad、Mac 都可以在系統設定裡的「軟體更新」看到目前版本與可用更新
- 留在舊大版本的裝置:如果你因為相容性考量還沒升 iOS 27 或新版 macOS,至少要把同一版本線更新到 26.7.1 或 15.8.1,這次的修補就在這幾版裡
- 家人與長輩的裝置:常常是最久沒更新的一群,可以順手幫忙檢查
- 公司裝置:由 IT 統一推送,並確認沒有人卡在舊版本
更新完記得重新開機,確認版本號真的有變。
給開發者的技術細節
- 元件:CoreGraphics
- 類型:越界寫入,Apple 以加強邊界檢查修正
- 觸發條件:處理惡意製作的檔案
- 公司內的裝置:有用 MDM 管理 iPhone 或 Mac 的團隊,可以把最低系統版本設成 26.7.1/15.8.1,並推送更新
- Apple 同一天推出的 iOS 27.0.1、macOS Golden Gate 27.0.1,在安全公告頁上沒有列出 CVE 編號
我的看法
「針對特定人士的精密攻擊」聽起來離一般人很遠,但這類漏洞一旦公開,攻擊手法常常會被更多人研究、模仿。更新手機只要幾分鐘,沒有理由拖。
比較容易被忽略的是公司或家裡的舊裝置:還沒升 iOS 27 的備用 iPhone、拿來收款或打卡的 iPad、跑在 Sequoia 的舊 Mac mini。接案時如果有客戶用 iPad 當收銀或點餐機,記得提醒他們這次一起更新。
名詞小辭典
- 越界寫入(Out-of-bounds write):程式把資料寫到預留範圍之外,可能被利用來執行惡意程式。
- 任意程式執行:攻擊者能讓你的裝置執行他寫的程式,是很嚴重的一類漏洞。
- MDM(行動裝置管理):公司用來集中管理員工手機、平板、電腦的系統。
- CISA KEV:美國 CISA 維護的「已確認遭實際利用」漏洞清單。