觀點 · 資訊分享
aws-mcp 這個 MCP 伺服器有免登入程式碼執行漏洞(CVE-2026-5059):公告沒有修補版
開源 MCP 伺服器 aws-mcp-server 被指有命令注入漏洞,攻擊者不用登入就可能在伺服器上執行程式碼,CVSS 9.8。GitHub 公告的修補版本欄位是空的,ZDI 的建議是限制與該產品的互動。
- 發布
- 2026-04-11
- 篇幅
- 約 3 分鐘 · 1,566 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
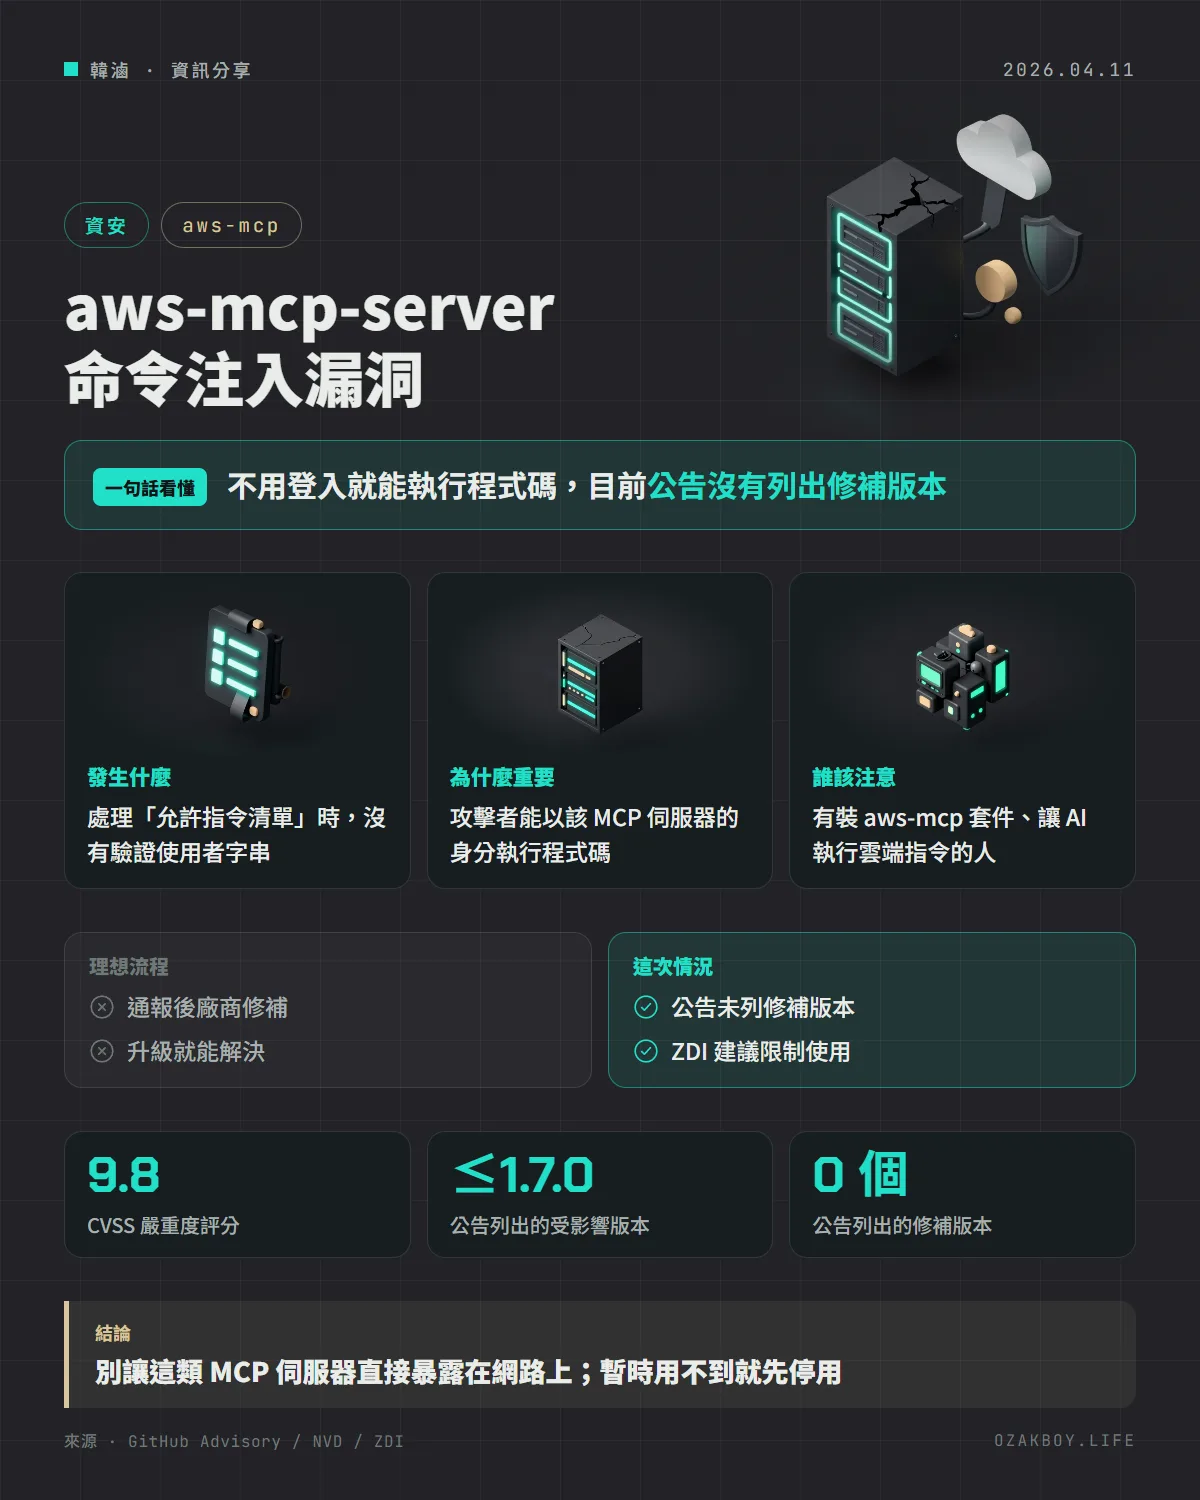
一句話看懂:名為 aws-mcp-server 的開源 MCP 伺服器,被指有一個不用登入就能執行程式碼的漏洞(CVE-2026-5059),目前公告沒有列出修補版本,建議先限制使用。
先用白話講:MCP 伺服器在做什麼?
想像 AI 是一位很會講話、但沒有手腳的助理。MCP 伺服器就是幫它接上手腳的外接配件:AI 說「幫我查一下雲端主機」,MCP 伺服器就去真的執行對應的指令。
aws-mcp-server 這類工具,就是讓 AI 能執行 AWS 命令列工具的指令。為了安全,通常會有一份「允許指令清單」,只准 AI 執行名單上的事。這次的問題,就出在檢查這份清單的地方。
發生什麼事
- 2026 年 4 月 11 日,GitHub 與 NVD 公開 CVE-2026-5059,嚴重度 CVSS 9.8
- 官方描述:遠端攻擊者不需要登入,就可能在安裝了 aws-mcp-server 的機器上執行程式碼
- 成因:處理「允許指令清單」時,沒有先驗證使用者給的字串,就拿去做系統呼叫(命令注入)
- 攻擊者能以該 MCP 伺服器的身分執行程式碼
- GitHub 公告列出:pip 套件 aws-mcp,1.7.0(含)以前受影響,修補版本欄位為空
通報過程與目前狀態
ZDI(Zero Day Initiative)的公告記錄了時間線:
| 時間 | 事件 |
|---|---|
| 2025-09-03 | ZDI 向廠商回報 |
| 2025-12-15 | 廠商否認這個漏洞 |
| 2026-03-09 | ZDI 再次通知廠商將公開 |
ZDI 寫明:考慮到漏洞性質,唯一合理的緩解方式是限制與該產品的互動。另外要注意一個日期的小差異:NVD 與 GitHub 的紀錄是 4 月 11 日,ZDI 公告頁面則標示 4 月 21 日為協調公開日,原因公告沒有說明。
給開發者的技術細節
- 漏洞類型:命令注入,攻擊向量為網路、不需權限、不需使用者互動(CVSS 向量 AV:N/AC:L/PR:N/UI:N)
- 影響範圍:以公告為準是 aws-mcp 1.7.0 以前(含);公告沒有列出修補版本
- 這個套件與 AWS 官方的關係,公告沒有說明,使用前請自行確認來源
- 以下是我的一般性防護建議,不是官方緩解方式:
- 只綁定本機位址,不要對外開放
- 使用權限最小的雲端憑證,避免給它管理員權限
- 暫時用不到就停用或移除
- 若必須使用,放在隔離環境或容器中,並限制可連線的來源
我的看法
這則新聞提醒我,MCP 伺服器本質上是「替 AI 執行動作」的程式,只要它接了雲端憑證,就等於是一把可以遙控你雲端帳號的遙控器。很多人在本機試用時不會特別限制,但一旦綁到公網位址,就是開了一扇不用登入的門。
我自己的習慣是:用到 MCP 伺服器前先看它的來源、維護狀態與最近的安全公告;沒人維護的套件,寧可自己用官方 SDK 包一層。這則公告的修補版本是空的,我會把它當成「先停用」的訊號,等有更明確的更新再說。
名詞小辭典
- MCP(Model Context Protocol):讓 AI 應用程式連接外部工具與資料的通用規格。
- 命令注入(Command Injection):把惡意內容混進要執行的指令裡,讓系統當成指令執行。
- CVSS:衡量漏洞嚴重度的 0 到 10 分制。
- ZDI:Zero Day Initiative,專門收購並通報漏洞的資安組織。
資料來源
常見問題
aws-mcp-server 是 AWS 官方的產品嗎?
公告沒有說明它與 AWS 的關係,只列出套件名稱是 aws-mcp。我沒有查證它的隸屬,請不要因為名字有 aws 就當成官方產品,自己確認來源再決定要不要使用。
MCP 伺服器是什麼?
讓 AI 應用程式可以呼叫外部工具的服務。aws-mcp-server 的用途是讓 AI 執行 AWS 命令列工具的指令,所以它執行的指令會有你設定的雲端權限。
目前能怎麼防護?
ZDI 說明目前唯一合理的緩解方式是限制與該產品的互動。實務上我建議:不要讓它對外開放、確認只有本機能連、使用最小權限的雲端憑證,暫時用不到就停用或移除。
接著讀
全部觀點 →Python AI 服務常用的 Starlette、LiteLLM 漏洞遭利用:CISA 列管,快升 1.0.1 與 1.84.0CISA 把 Starlette 的 Host 標頭漏洞與 LiteLLM 的 MCP 驗證繞過列入已遭利用清單。前者讓路徑檢查被騙過,後者用假金鑰就能叫用 MCP 工具,自架 Python API 與 AI 閘道的人要先查版本。閱讀 →Cloudflare 官方 MCP 伺服器開始附送「技能包」:AI 代理連上一個網址,就學會怎麼用 CloudflareCloudflare API MCP 伺服器透過 MCP 的 Skills 擴充,直接提供官方整理的 Cloudflare 技能。支援的 AI 工具連上 mcp.cloudflare.com,就能同時拿到 2,500 多個 API 端點和「怎麼正確使用」的操作說明。閱讀 →三個國家網域註冊局被入侵:攻擊者改 DNS 騙到 Google 等網站的 HTTPS 憑證,Chrome 緊急封鎖Google 揭露 .gh、.sl、.as 三個國家頂級網域的註冊局遭入侵,攻擊者竄改 DNS 後,替 Google 與其他大型網站申請到未經授權的 HTTPS 憑證。Chrome 已用 CRLSets 封鎖,網域擁有者則該檢查憑證透明度紀錄、設定 CAA。閱讀 →