觀點 · 資訊分享
三個國家網域註冊局被入侵:攻擊者改 DNS 騙到 Google 等網站的 HTTPS 憑證,Chrome 緊急封鎖
Google 揭露 .gh、.sl、.as 三個國家頂級網域的註冊局遭入侵,攻擊者竄改 DNS 後,替 Google 與其他大型網站申請到未經授權的 HTTPS 憑證。Chrome 已用 CRLSets 封鎖,網域擁有者則該檢查憑證透明度紀錄、設定 CAA。
- 發布
- 2026-10-06
- 篇幅
- 約 4 分鐘 · 1,588 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
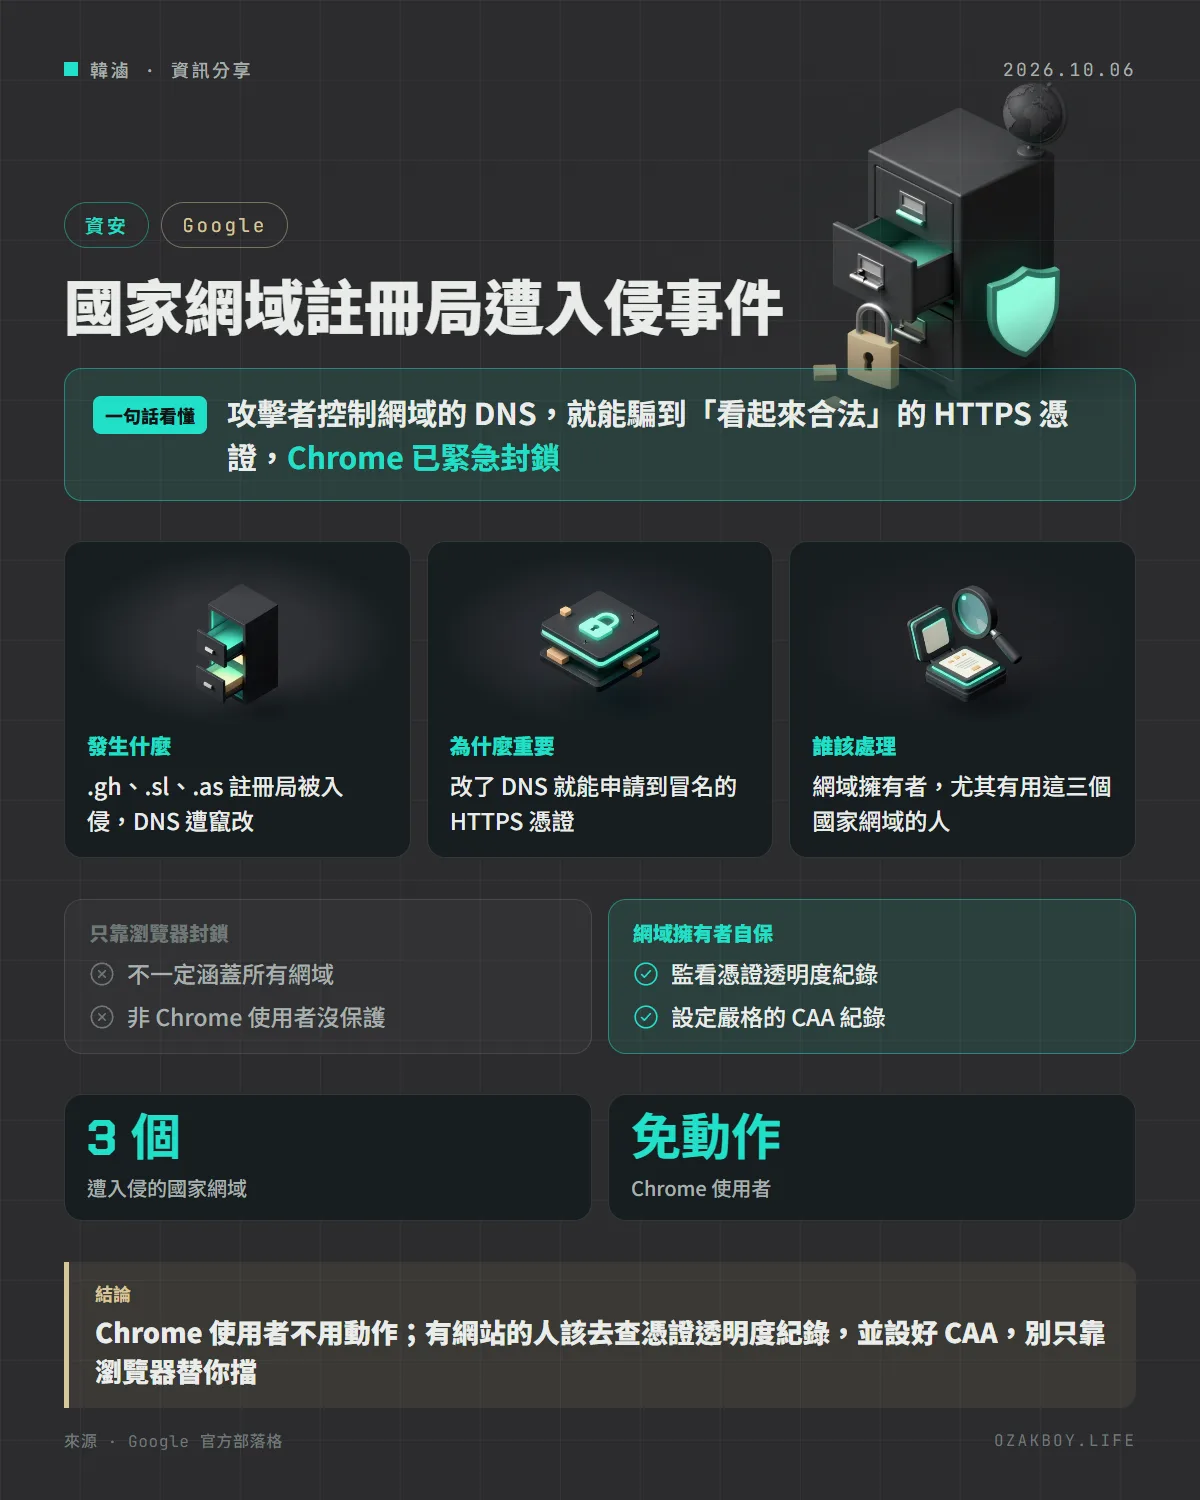
一句話看懂:三個國家網域的註冊局被入侵,攻擊者改了 DNS,替 Google 和其他大型網站騙到「看起來合法」的 HTTPS 憑證;Chrome 已緊急封鎖,但網站擁有者也該自己檢查。
先用白話講:網域註冊局、DNS、HTTPS 憑證是什麼?
把網站想成一間店。網域是店名,註冊局是登記店名的政府機關,DNS 是告訴大家「這間店在哪個地址」的電話簿,HTTPS 憑證則是掛在門口、由公證單位核發的營業執照,瀏覽器看到它,網址列才會顯示安全的鎖頭。
公證單位(憑證機構)要發執照前,會確認「你真的是這間店的老闆嗎?」,常見的確認方式就是看你能不能修改這間店在電話簿上的資料。這次的攻擊,就是有人闖進登記機關改了電話簿,於是在公證單位眼中,他就像真正的老闆,順利領到了執照。
發生什麼事
Google Chrome 安全團隊在 10 月 6 日揭露:
- 遭入侵的註冊局:三個國家頂級網域(ccTLD)的第三方註冊局——.gh(迦納)、.sl(獅子山)、.as(美屬薩摩亞)
- 攻擊手法:竄改權威 DNS 紀錄,替數個 Google 網域與其他機構的網域取得未經授權的 HTTPS 憑證
- Google 自身:Google 的系統沒有被入侵;Google 也表示沒有理由認為發證的憑證機構有不當行為
- 影響範圍:透過憑證透明度紀錄,Google 找到其他受影響的機構,包括數個大型國際品牌與廣泛使用的線上服務
- 文章沒有公布攻擊的確切日期與受影響網域數量,只說是「上週」得知
Chrome 做了什麼
| 措施 | 效果 |
|---|---|
| 用 CRLSets 封鎖 Google 的冒名憑證 | Chrome 使用者立即受到保護 |
| 與發證機構合作撤銷憑證 | 非 Chrome 的用戶端也受保護 |
| 從憑證透明度紀錄找出其他受害者 | 主動在 Chrome 封鎖他們的冒名憑證 |
| 盡可能聯繫受影響的機構 | 讓對方自行處理 |
給開發者的技術細節
Google 給網域擁有者的建議:
- 監看憑證透明度(CT)紀錄:所有網域都要看,包括閒置的、各國的網域;用 .gh、.sl、.as 的人,請檢查最近有沒有不明憑證
- 設定嚴格的 CAA 紀錄:指定只有哪家憑證機構能發證,並依 RFC 8657 綁定特定 ACME 帳號與驗證方式,避免攻擊者重用先前快取的網域驗證結果
example.com. CAA 0 issue "letsencrypt.org; accounturi=https://acme-v02.api.letsencrypt.org/acme/acct/123456"
- CAA 的限制:攻擊者正在控制 DNS 時,CAA 擋不住;但 DNS 控制權拿回來之後,它能防止後續再被冒發
- 別只靠瀏覽器:Chrome 的封鎖不一定涵蓋所有網域,也保護不了其他瀏覽器的使用者
Google 也表示,會透過 Chrome 根憑證計畫縮短憑證效期與網域驗證的重用時間。
我的看法
這件事最可怕的地方是:網站本身什麼錯都沒犯,問題出在更上游的註冊局。我們幫客戶選網域時,常常只看名字好不好記、價格便不便宜,很少考慮「這個網域後綴的註冊局可不可靠」。
實際能做的事其實不難:替重要網域設好 CAA 紀錄,再用免費的憑證透明度監看服務,有新憑證發出就寄信通知。這兩件事設一次就能長期有效,比出事後才發現網站被冒名划算太多。
名詞小辭典
- ccTLD(國家頂級網域):代表國家或地區的網域後綴,例如 .tw、.gh。
- 憑證透明度(Certificate Transparency):公開記錄所有發出的 HTTPS 憑證,任何人都能查。
- CAA 紀錄:DNS 裡的一種設定,指定哪些憑證機構可以替你的網域發證。
- CRLSets:Chrome 內建的憑證封鎖清單,能快速讓瀏覽器拒絕特定憑證。
資料來源
常見問題
我用 Chrome,需要做什麼嗎?
不用。Google 表示 Chrome 使用者已經自動受到保護,Chrome 用 CRLSets 封鎖了這些未經授權的憑證。
攻擊者為什麼改了 DNS 就能拿到 HTTPS 憑證?
很多憑證機構是用「你能不能控制這個網域的 DNS」來確認申請者是網域擁有者。攻擊者入侵註冊局、改掉 DNS 紀錄後,在憑證機構眼中就像是合法擁有者,所以能申請到看起來正常的憑證。Google 也表示沒有理由認為發證機構有不當行為。
我的網站不是這三個國家網域,也要處理嗎?
Google 建議所有網域都監看憑證透明度紀錄,包括閒置與各國的網域。用 .gh、.sl、.as 的人更要立刻檢查最近有沒有不明憑證。另外也建議設定 CAA 紀錄,限制只有特定憑證機構與帳號能發證。
接著讀
全部觀點 →AWS 公布 Continuum 自動找漏洞、自己寫修補:920 題測試修好 89%,比前紀錄多 23 分AWS 安全團隊介紹 Continuum,一套能自己找出原始碼漏洞、寫出攻擊驗證、再產生修補程式的多代理系統。在 920 題的 CyberGym-E2E 測試中,端對端成功率 89.0%,比先前公開最高的 65.9% 多出 23.1 個百分點。閱讀 →Citrix NetScaler 一週內第二個已遭利用漏洞:上週剛修完的版本,這次還要再升一次CISA 把 Citrix NetScaler ADC 與 Gateway 的新漏洞 CVE-2026-88779 列入已遭利用清單,攻擊者不用登入就能讓設備停擺。修補版本比上週 CVE-2026-88771 的修補版還新,上週剛升級的人也要再升一次。閱讀 →客服系統 Zammad 兩個漏洞被列入「已遭利用」清單,但原廠說其中一個還無法確認美國 CISA 把開源客服工單系統 Zammad 的兩個漏洞列入已遭利用清單,兩者串起來可能從遠端一路拿到 root。原廠說第一個只影響已停止支援的 6.5 以前版本,第二個目前還無法確認範圍,建議先升到 7.2.0。閱讀 →