觀點 · 資訊分享
AWS 公布 Continuum 自動找漏洞、自己寫修補:920 題測試修好 89%,比前紀錄多 23 分
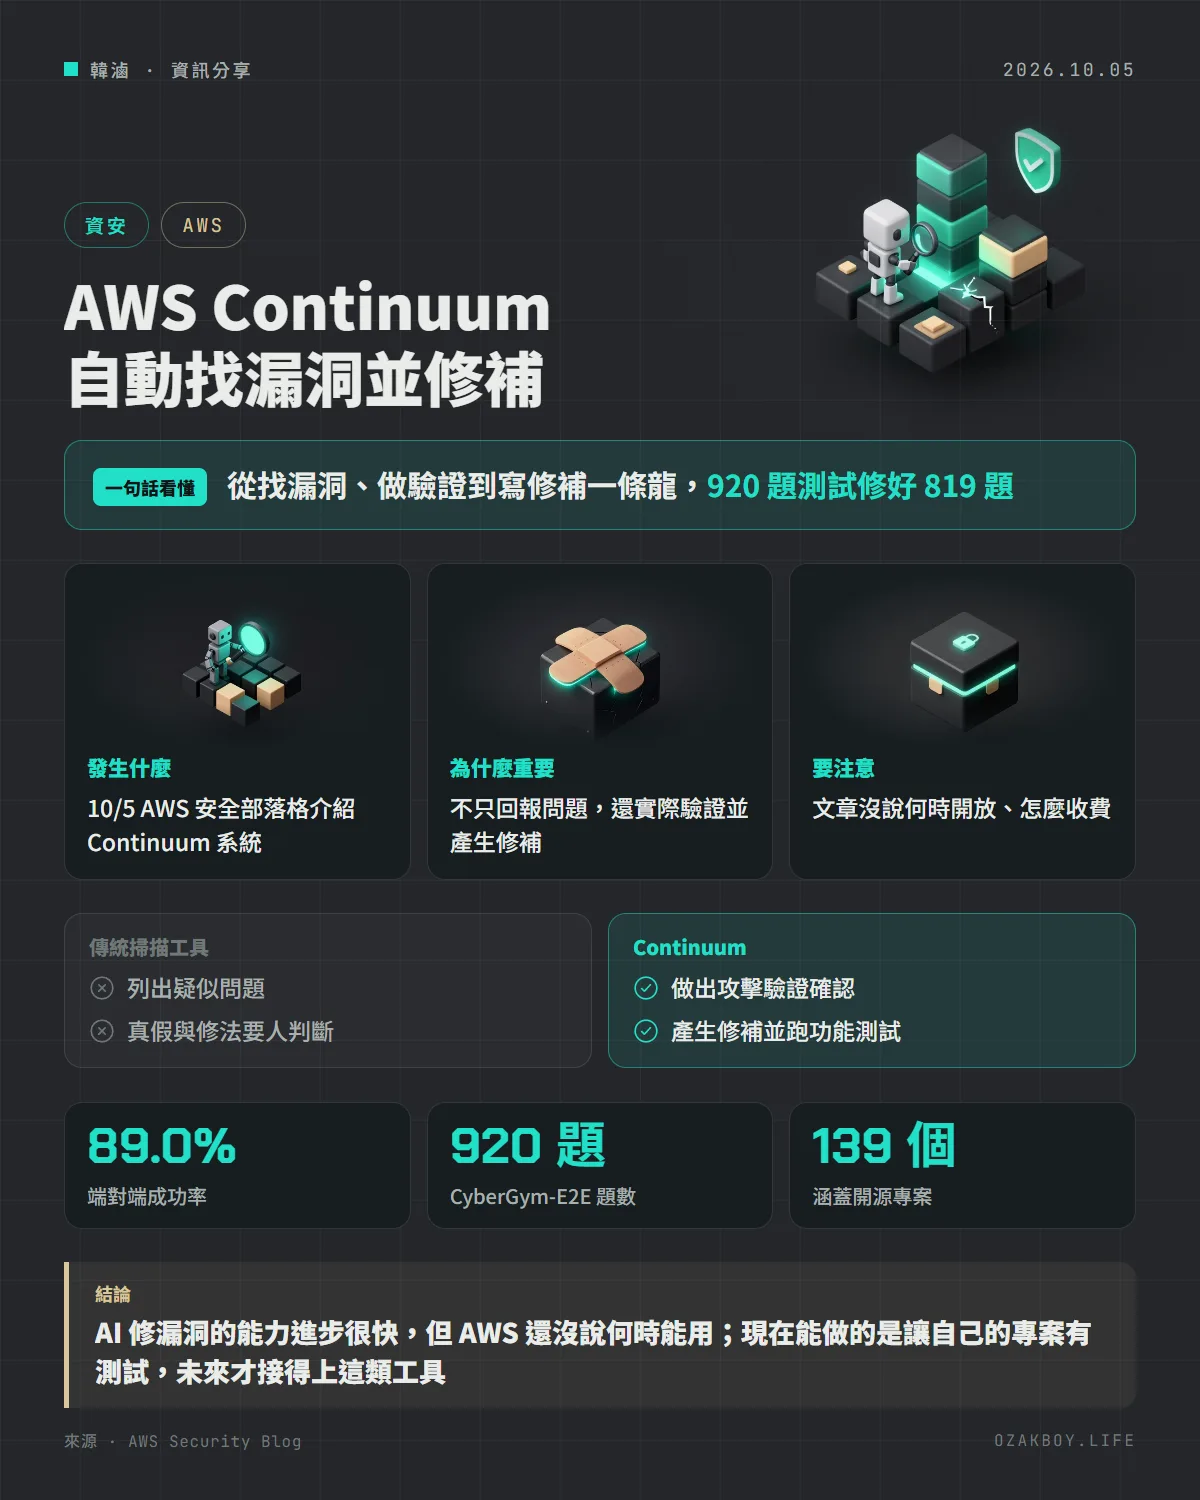
AWS 安全團隊介紹 Continuum,一套能自己找出原始碼漏洞、寫出攻擊驗證、再產生修補程式的多代理系統。在 920 題的 CyberGym-E2E 測試中,端對端成功率 89.0%,比先前公開最高的 65.9% 多出 23.1 個百分點。
- 發布
- 2026-10-05
- 篇幅
- 約 3 分鐘 · 1,401 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:AWS 公布 Continuum,一套能自己找漏洞、自己驗證、自己寫修補的 AI 系統,在 920 題測試中修好 89%,但還沒說何時開放。
先用白話講:自動修漏洞是怎麼回事?
想像一棟大樓的安全檢查。傳統做法是派巡邏員拿清單到處看,回報「這扇窗好像沒鎖」,至於是不是真的沒鎖、要怎麼修,得再派人處理。
Continuum 像是一組會分工的 AI 小隊:第一位負責找哪裡可疑,第二位真的去推推看那扇窗能不能打開,確認有問題後,第三位直接把鎖換好,還順便檢查大門、電梯是不是都還正常運作。
發生什麼事
AWS 安全部落格在 10 月 5 日介紹 AWS Continuum for code vulnerabilities,一套自主處理原始碼漏洞的多代理系統:
- 找漏洞:分析程式庫,找出值得調查的程式路徑,並記錄證據
- 做驗證:寫出概念驗證(PoC)程式,實際對有問題的程式執行,確認行為真的符合漏洞
- 寫修補:追出根本原因、產生修補,確認修補能擋下剛才的攻擊,而且原本的功能測試仍然通過
它也能結合部署環境的資訊,例如服務是否對外、網路路徑、權限與設定,來排列處理的優先順序。
測試成績
在 CyberGym-E2E 測試(920 題、涵蓋 139 個開源專案)中:
| 階段 | Continuum | 先前公開最高 |
|---|---|---|
| S1 找到並重現漏洞 | 92.5% | 67.9% |
| S2 修好產生的當機 | 89.6% | 66.2% |
| S3 修好且功能測試通過 | 89.0%(819 題) | 65.9% |
| S4 也修好指定的漏洞 | 37.8% | 26.2% |
S3 是主要的端對端指標,比先前紀錄高 23.1 個百分點;拿掉 90 分鐘的時間限制後,端對端通過率達 93.7%。
更多細節
- 防作弊:測試期間封鎖了對外查詢;事後檢查確認成功案例來自漏洞分析,而不是去找網路上公開的修補
- 多模型:系統採用多模型架構,之後可以換上新的模型
- 還沒說的事:文章沒有說明它是正式推出還是預覽,也沒有提到價格,只附上產品頁連結
我的看法
S4 只有 37.8% 這個數字很值得注意:代表系統修好了「它自己找到的問題」,但測試指定的那個漏洞,只修好不到四成。AI 修漏洞的能力確實進步很快,但離「交給它就不用管」還有距離。
對小團隊來說,這類工具最大的前提其實是你的專案要有測試。Continuum 判斷修補成功的標準之一是「功能測試還通過」,沒有測試的專案,AI 改完你也無從確認有沒有改壞。與其等工具開放,不如現在先把核心功能的測試補起來,以後不管用哪一家的 AI 修補工具都接得上。
名詞小辭典
- 概念驗證(PoC):用來證明漏洞真的能被利用的小程式。
- 多代理系統(Multi-agent):由多個分工的 AI 代理一起完成任務的架構。
- 根本原因(Root Cause):造成問題的真正源頭,而不只是表面症狀。
- 功能測試:檢查程式是否照預期運作的自動化測試,修改後用來確認沒有改壞。