觀點 · 資訊分享
AWS 推出 Well-Architected Agent 預覽版:AI 幫你健檢雲端架構,一天內給出修改建議
AWS 推出 Well-Architected Agent 預覽版,讓 AI 讀你的帳號設定與用量,從成本、安全、效能、韌性四個面向給建議,還附上修改方式。建立設定檔後 24 小時內就會產出第一批建議,但需要有 AWS Support 方案。
- 發布
- 2026-10-02
- 篇幅
- 約 4 分鐘 · 1,575 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
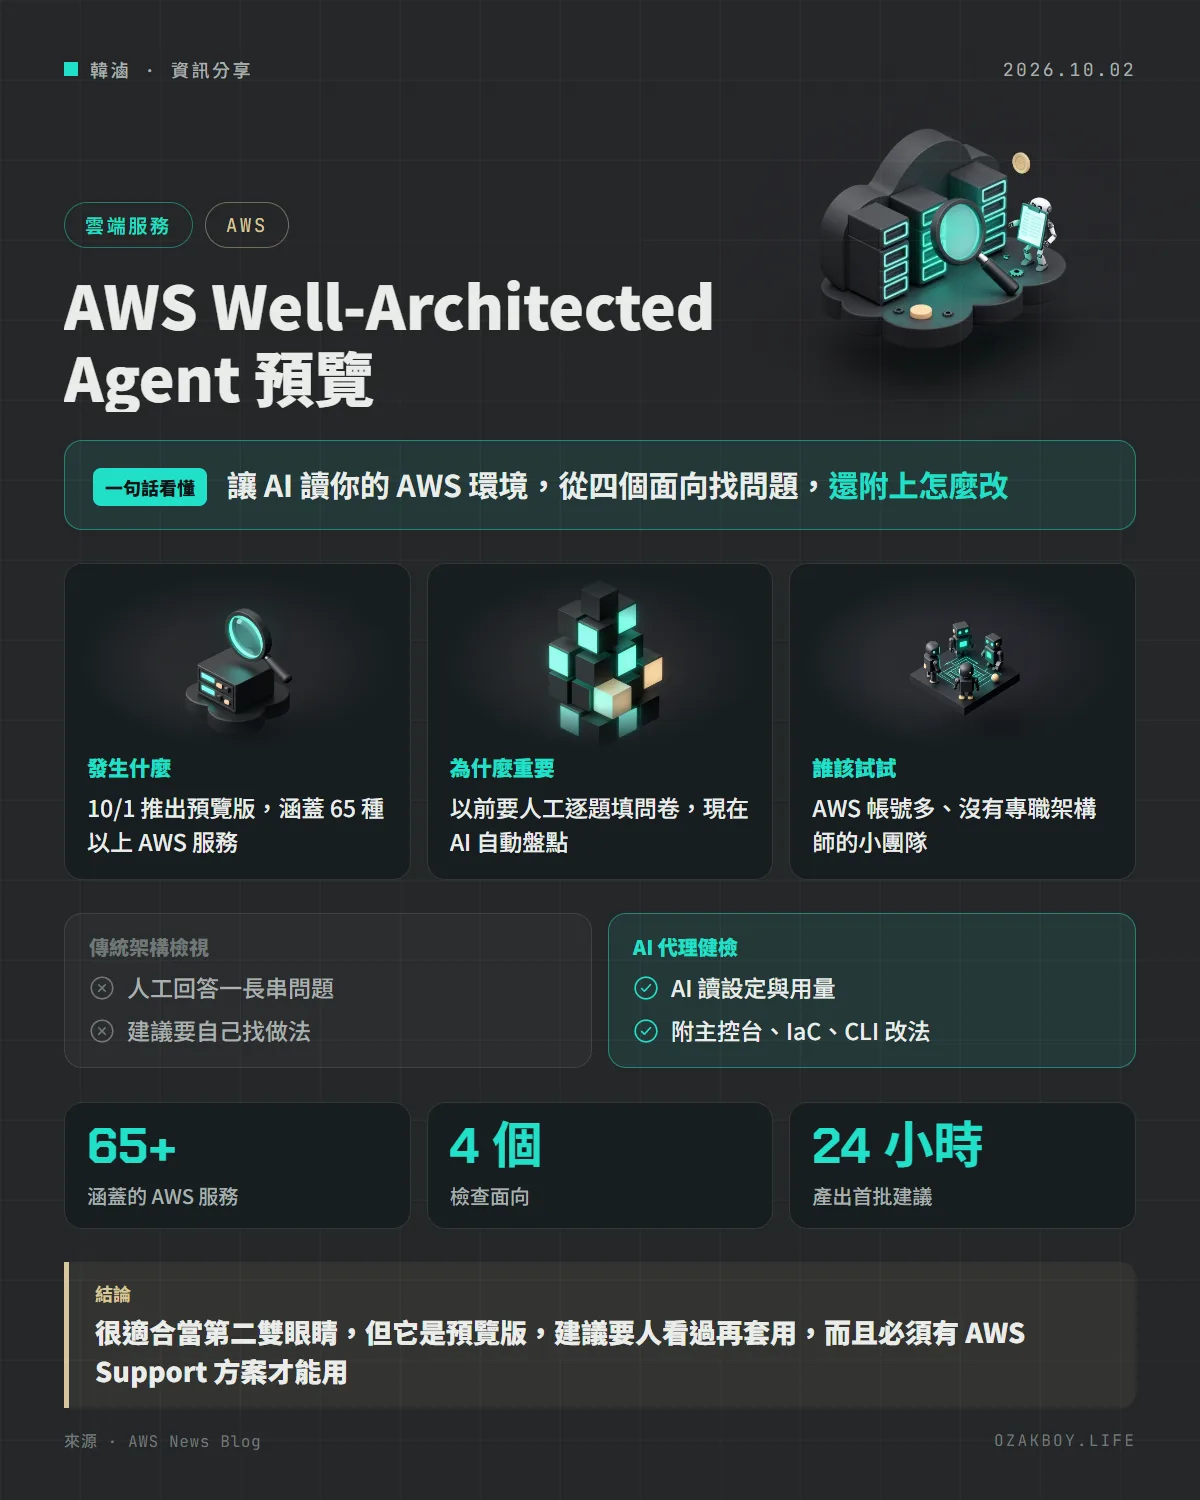
一句話看懂:AWS 推出 Well-Architected Agent 預覽版,讓 AI 讀你的雲端環境,從成本、安全、效能、韌性四個面向找問題,還附上怎麼改。
先用白話講:Well-Architected 是什麼?
買房子前,很多人會請「驗屋師」來檢查漏水、電線、結構。驗屋師手上有一份標準清單,照著逐項看,最後告訴你哪裡有問題、該怎麼修。
AWS Well-Architected 就是雲端架構的那份驗屋清單:一套 AWS 整理出來的最佳做法。以前要用它,得由人回答一長串問題,再自己研究怎麼改。這次推出的 Well-Architected Agent,等於請了一位 AI 驗屋師,直接走進你的雲端環境自己看。
發生什麼事
AWS 在 10 月 1 日推出 Well-Architected Agent 公開預覽:
- 檢查範圍:依 Well-Architected 最佳做法,評估 65 種以上 AWS 服務
- 四個面向:成本優化、效能、韌性、安全,每個面向可以設定自己的目標
- 出結果的速度:建立代理設定檔後,24 小時內產出第一批資源與應用層級的建議
- 三種層級:單一資源的問題(適用時會標出金額影響)、整個應用的彙整問題、更大範圍的架構模式建議
- 怎麼修:可以選主控台逐步操作、更新後的 IaC 範本,或 AWS CLI 指令
使用條件與限制
| 條件 | 內容 |
|---|---|
| 可用區域 | 美東(維吉尼亞北部、俄亥俄)、美西(奧勒岡) |
| 可納管的工作負載 | 任何 AWS 商用區域的帳號都能加入 |
| 前提 | 由 AWS Support 提供,需要有 AWS Support 方案 |
| 預覽期價格 | 官方文章沒有說明 |
給開發者的技術細節
- 在 Well-Architected 主控台選「Get started with Well-Architected Agent」,指定帳號或區域、面向與目標
- 建立客戶自管的 IAM 角色,讓代理能讀取資源設定、用量指標與應用架構
- 可選擇用帳號、區域、服務、標籤定義「應用」,讓建議更貼近實際系統
- 上線前檢視:把 Terraform、CloudFormation 或 AWS CDK 專案壓成 .zip 上傳,選一個 Well-Architected 透鏡(lens)來檢查
- 也能透過 API、AWS MCP Server,或 AI 寫程式工具的外掛來串接
我的看法
接案的情境裡,常常是「系統上線後就沒人再看架構」,安全群組開太寬、閒置資源一直在燒錢,都要等帳單或出事才發現。這種 AI 健檢正好補上這個缺口,尤其適合沒有專職架構師的小團隊。
不過有兩點要注意。第一,它需要 AWS Support 方案,最便宜的基本支援方案能不能用、預覽期怎麼收費,官方都還沒說清楚,開之前先確認成本。第二,官方自己也提醒 AI 建議可能有錯,我會把它當成「待辦清單的產生器」,每一條都還是要人判斷、先在測試環境試過,再動正式環境。
名詞小辭典
- IAM 角色:AWS 的權限身分,決定某個服務或人可以讀寫哪些資源。
- IaC(基礎架構即程式碼):用 Terraform、CloudFormation 這類設定檔描述雲端資源,像寫程式一樣管理架構。
- 韌性(Resilience):系統遇到故障時還能繼續運作、或快速恢復的能力。
- AWS Support 方案:AWS 的付費技術支援方案,不同等級有不同的服務內容。
資料來源
常見問題
Well-Architected Agent 跟原本的 Well-Architected Tool 有什麼不同?
原本的工具要你自己逐題回答檢查問卷;新的代理會直接讀帳號裡的資源設定、用量指標與應用架構,自動找出問題並附上修改方式。舊工具仍然保留,可以繼續做人工檢視。
要怎麼開始用?
到 AWS Well-Architected 主控台選「Get started with Well-Architected Agent」,指定要監看的帳號或區域、要關注的面向與目標,再建立讓代理能讀取設定的 IAM 角色,24 小時內就會看到第一批建議。
AI 給的建議可以直接套用嗎?
官方文章提醒生成式 AI 的輸出可能有錯或不完整,客戶要自己評估建議並做好防護。比較穩的做法是先在測試環境套用,確認沒問題再上正式環境。
接著讀
全部觀點 →AWS 公布 Continuum 自動找漏洞、自己寫修補:920 題測試修好 89%,比前紀錄多 23 分AWS 安全團隊介紹 Continuum,一套能自己找出原始碼漏洞、寫出攻擊驗證、再產生修補程式的多代理系統。在 920 題的 CyberGym-E2E 測試中,端對端成功率 89.0%,比先前公開最高的 65.9% 多出 23.1 個百分點。閱讀 →文件老是跟不上程式碼?AWS 分享用 Bedrock AgentCore 自動補文件,30 個程式庫一週搞定AWS 公部門部落格分享一個實際案例:用 Amazon Bedrock AgentCore 打造的 AI 代理,自動讀程式碼、比對舊文件、更新 Confluence。30 個沒有文件的程式庫,連人工審查一週內完成,每個程式庫的 AWS 費用只有幾美元。閱讀 →AWS 推出 ECS Gateway:容器服務的對外入口交給 AWS 代管,25 個服務共用一台負載平衡器AWS 推出 ECS Gateway,負載平衡器、憑證、安全群組都由 ECS 自動建立與回收,最多 25 個服務共用一台 ALB。Gateway 本身不收費,只付底層資源的錢。閱讀 →