觀點 · 資訊分享
Apache ActiveMQ 漏洞被 CISA 列入「已遭利用」:升級到 5.19.4 或 6.2.3
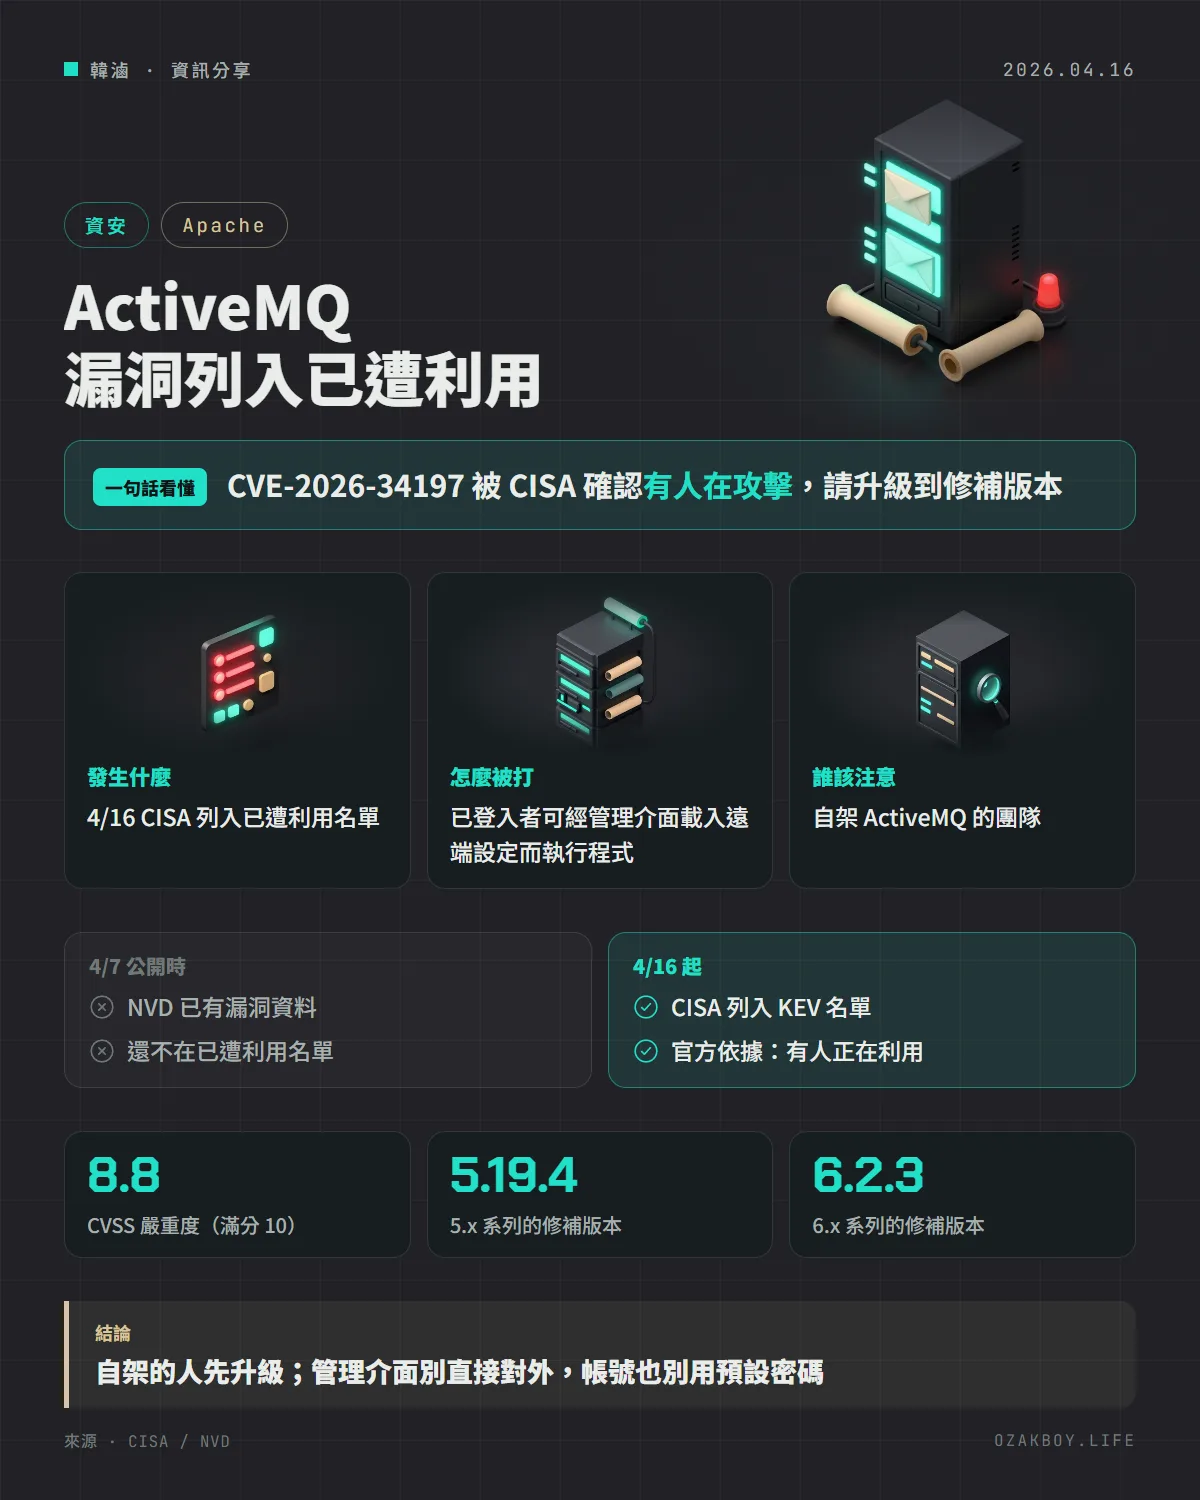
CISA 在 4 月 16 日把 Apache ActiveMQ 的 CVE-2026-34197 加入已知遭利用漏洞(KEV)名單。這個漏洞 4 月 7 日就公開,已登入的攻擊者可透過管理介面讓訊息代理程式載入遠端設定檔,進而執行任意程式碼。
- 發布
- 2026-04-16
- 篇幅
- 約 4 分鐘 · 1,675 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
一句話看懂:Apache ActiveMQ 有個漏洞,已登入的人可以透過網頁管理介面,讓它載入遠端的設定檔並執行程式;4 月 16 日 CISA 確認已有人在利用,請升級到 5.19.4 或 6.2.3。
先用白話講:訊息代理程式是什麼?
想像一間公司的收發室:各部門把要傳給別人的文件丟進來,收發室再分送出去,大家不用當面交接。
Apache ActiveMQ 就是軟體世界的收發室,叫做訊息代理程式(message broker),負責在不同系統之間轉送訊息。它通常有一個網頁管理介面,方便管理人員查看與設定。
問題出在這個管理介面:它有一個「橋接」功能(Jolokia),預設允許管理操作;有登入權限的人,可以用特製的內容讓收發室去載入「外面來的設定檔」,設定檔裡夾帶的指令就會被執行。
發生什麼事
- 4 月 7 日:NVD 公開 CVE-2026-34197 的資料。
- 4 月 16 日:美國 CISA 把它加入「已知遭利用漏洞(KEV)」名單,理由是有證據顯示正被實際攻擊。這天 CISA 只新增了這一個漏洞。
- 受影響版本:5.19.4 以前,以及 6.0.0 到 6.2.3 之前的版本。
- 修補版本:5.19.4 或 6.2.3。
- 危險程度:CVSS 3.1 評分 8.8(High)。
- 攻擊條件:網路可達、攻擊複雜度低、需要低權限帳號(也就是要先登入),不需要其他人操作。
為什麼「要先登入」也不能放心?
官方描述的是「已認證的攻擊者」,聽起來門檻比較高。但實務上要注意:
- 管理介面如果對外網開放,攻擊者可以嘗試猜密碼或使用外洩的帳密。
- 如果沿用預設帳號密碼,就等於沒有鎖。(這是通用的安全提醒,不是官方對這個漏洞的專屬說明。)
- 被列入 KEV,代表官方已經有證據顯示這個漏洞在現實裡被用了。
給開發者與管理者的技術細節
- 影響元件:ActiveMQ Classic 網頁管理介面的 Jolokia JMX-HTTP 橋接(路徑為
/api/jolokia/),預設的存取政策允許對所有 ActiveMQ 管理物件執行操作。 - 攻擊流程摘要(官方描述的概念層級):已認證的攻擊者透過特製的探索 URI,讓虛擬機器傳輸層去載入遠端的 Spring XML 設定;由於 Spring 會在驗證設定前就建立所有單例物件,因此可在代理程式的 JVM 上執行任意程式碼。
- 弱點類型:輸入驗證不足、程式碼注入。
- 處理建議:升級到 5.19.4(5.x)或 6.2.3(6.x);管理介面不要直接對外網開放;檢查有沒有不明的連線設定。(後兩項為通用的防護做法。)
我的看法
我在接案時,ActiveMQ 這類中介軟體通常是客戶內部系統的一部分,大家容易覺得「在內網、有帳號密碼,應該還好」,所以常常很久沒更新。這則新聞就是提醒:公開日和被攻擊日往往有一段時間差,這個漏洞 4 月 7 日就公開了,到 4 月 16 日被確認有人利用。
如果你有自架的訊息佇列、管理後台之類的服務,我的建議是:看版本、設定自動提醒、管理介面加上網路限制。KEV 名單是免費的參考,不確定該先修哪個時,先看有沒有被列進去。
名詞小辭典
- 訊息代理程式(Message broker):在不同系統之間暫存與轉送訊息的軟體,像是軟體界的收發室。
- JVM:Java 虛擬機器,Java 程式跑的環境;漏洞讓攻擊者能在這裡執行程式。
- KEV:CISA 維護的「已知遭利用漏洞」名單,只收有證據被實際攻擊的漏洞。
- CVSS:漏洞嚴重度評分,0 到 10 分,越高越危險。
資料來源
常見問題
ActiveMQ 是什麼?
它是 Apache 的開源訊息代理程式,讓不同系統之間可以透過「訊息排隊」互相傳資料,很多企業系統內部會用它來串接服務。
要登入才能攻擊嗎?
官方描述是「已認證的攻擊者」,也就是需要先有能登入管理介面的帳號。不過如果管理帳號密碼太弱或外洩,風險就會升高。
我該升級到哪個版本?
官方建議升級到 5.19.4 或 6.2.3,視你目前用的是 5.x 還是 6.x 系列而定。
KEV 名單是什麼?
由美國 CISA 維護、只收有證據顯示「已被攻擊者實際利用」的漏洞,建議各組織優先修補。
接著讀
全部觀點 →自架 TeamCity 爆出免登入就能下系統指令的漏洞:CISA 確認已遭利用,限期 3 天內處理JetBrains TeamCity On-Premises 的 CVE-2026-63077 評分 9.8,不用登入就能執行系統指令。CISA 在 8 月 5 日把它列入已遭利用清單,官方已有 2025.11.7 與 2026.1.3 修補版。閱讀 →製造業常用的 PTC Windchill 漏洞被 CISA 列入遭利用清單:不用登入就能遠端執行程式,CVSS 9.3 分CISA 在 6/25 把 PTC Windchill 與 FlexPLM 的 CVE-2026-12569 列入已知遭利用漏洞清單。這個反序列化漏洞不需要帳號就能遠端執行程式碼,用到這兩套產品的團隊要先查版本、再查有沒有被入侵。閱讀 →Ruby 修正正規表示式漏洞:GitLab 4 個遠端執行 CVE 的根源,有編譯使用者輸入的程式要升級Ruby 在 10 月 23 日釋出 4.0.9、3.4.12、3.3.13,修正 GitLab 發現的正規表示式引擎記憶體錯誤。這些錯誤能讓人在 GitLab 伺服器上遠端執行程式,GitLab 已公布 4 個 CVE,最高 CVSS 10.0。閱讀 →