觀點 · 資訊分享
製造業常用的 PTC Windchill 漏洞被 CISA 列入遭利用清單:不用登入就能遠端執行程式,CVSS 9.3 分
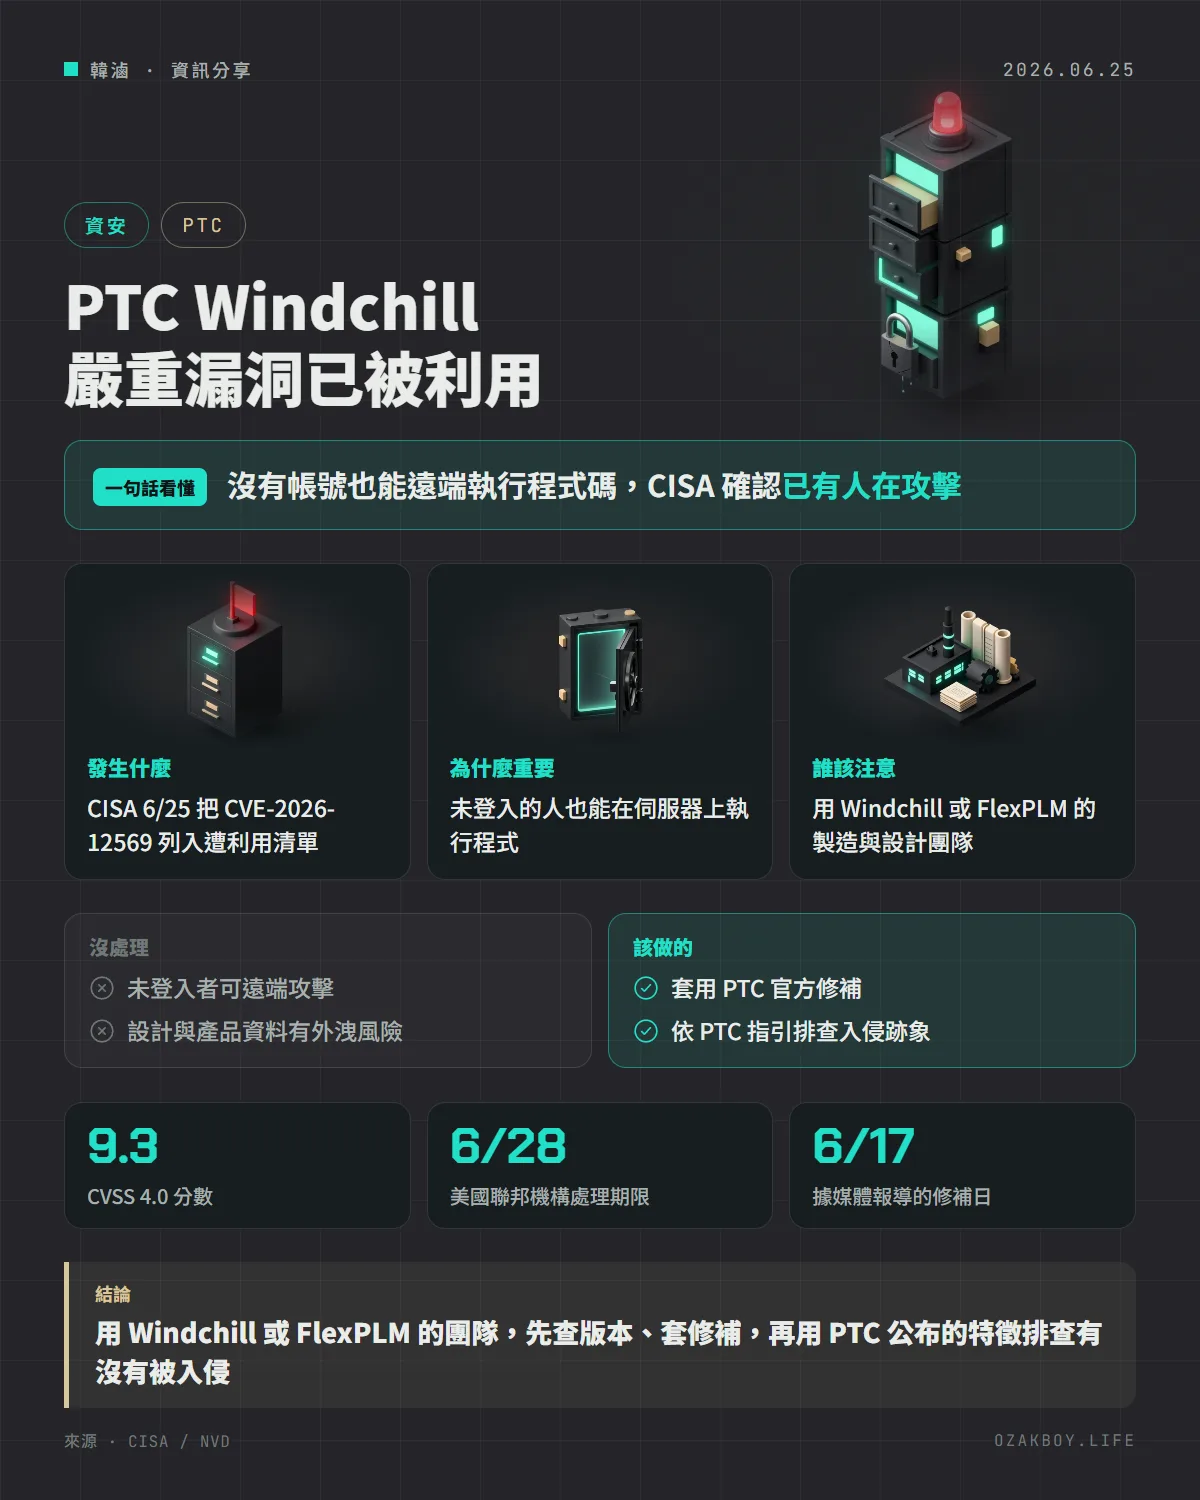
CISA 在 6/25 把 PTC Windchill 與 FlexPLM 的 CVE-2026-12569 列入已知遭利用漏洞清單。這個反序列化漏洞不需要帳號就能遠端執行程式碼,用到這兩套產品的團隊要先查版本、再查有沒有被入侵。
- 發布
- 2026-06-25
- 篇幅
- 約 5 分鐘 · 2,311 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:美國 CISA 在 6 月 25 日確認,PTC Windchill 與 FlexPLM 的嚴重漏洞 CVE-2026-12569 已有人在攻擊,沒有帳號的人也能遠端在伺服器上執行程式。
先用白話講:Windchill 是什麼?
想像一間工廠把所有產品的設計圖、零件清單、改版紀錄,全部鎖在一個大保險庫裡。PTC Windchill 和 FlexPLM 就是這種「圖紙保險庫」軟體,正式名稱叫產品生命週期管理(PLM),汽車、航太、製造與服飾業常會用到。
這次的問題,等於保險庫的門鎖有一個設計缺陷:不用鑰匙,只要送一份特製的資料給它,就有機會讓它自己把門打開。而且 CISA 說,已經有人在這樣做了。
發生什麼事
- 6 月 25 日:CISA 把 CVE-2026-12569 加進「已知遭利用漏洞(KEV)清單」,理由是有實際遭利用的證據。同一天的公告還有一個 Cisco Unified Communications Manager 的 SSRF 漏洞(CVE-2026-20230)。
- 漏洞本質:根據 NVD 的記錄,這是「不受信任資料的反序列化」造成的遠端程式碼執行,不需要登入、也不需要使用者操作。
- 嚴重程度:CVSS 4.0 評為 9.3 分(CVE 記錄裡通報單位給的分數),NVD 另外用 CVSS 3.1 評為 9.8 分。
- 處理期限:KEV 清單記載的美國聯邦機構處理期限是 6 月 28 日,只給 3 天。
哪些版本受影響
NVD 的記錄寫道,漏洞也影響 11.0 M030 以前的 Windchill 與 FlexPLM,且適用所有 CPS 版本。NVD 另外列出的受影響版本如下:
| 產品 | NVD 列出的受影響版本 |
|---|---|
| Windchill PDMLink | 11.0 M030 以前、11.1 M020、11.2.1.0、12.0.2.0、12.1.2.0、13.0.2.0、13.1.0.0 ~ 13.1.3.0 |
| FlexPLM | 11.0 M030 以前、11.1 M020、11.2.1.0、12.0.0.0、12.0.2.0、12.1.2.0、12.1.3.0、13.0.2.0、13.0.3.0 |
這份清單是 NVD 現在的記錄,PTC 實際的修補版本請以官方公告為準。公告全文需要登入 PTC 客戶入口,本文沒有讀到,所以不列修補版本號。
給管理者的技術細節
- 弱點類型:CWE-502(不受信任資料的反序列化)與 CWE-20(輸入驗證不足)。反序列化是指把一包「資料」還原成程式裡的物件,如果沒有檢查來源,攻擊者就能送進精心設計的資料,讓程式做出不該做的事。
- KEV 的意義:KEV 只收有被攻擊證據的漏洞。CISA 新的 BOD 26-04 要求聯邦機構優先處理「公開在網路上、被入侵後能完全控制主機」的 KEV 漏洞,並檢查修補前系統有沒有已經被入侵。公告也鼓勵所有組織照這個思路做。
- 處理順序:先確認有沒有把 Windchill 或 FlexPLM 開在網際網路上,有的話優先處理;沒有也不代表安全,因為內網一旦有人進來還是能打。
後續(發稿之後才發生的事)
- 依 SecurityWeek 2026-07-27 的報導:PTC 在 6 月 17 日修補,6 月 18 日確認已被利用並公布 IoC(入侵特徵);7 月下旬有資安業者指出,疑似與 Cl0p 勒索軟體相關的攻擊者正在利用這個漏洞,鎖定航太、汽車、製造與零售業,但報導同時說明攻擊者身分尚未確認。
- KEV 目錄目前把這個漏洞的「勒索軟體使用情形」標為「已知」,這是目錄現在的狀態,6/25 當天不一定是這樣。
我的看法
我平常接觸的多半是中小企業的網站與系統,Windchill 這種大型製造業軟體不是我的日常。但這則新聞有兩個地方值得所有人記住。
第一,「修補」不等於「安全」。這個漏洞在 CISA 公告之前就已經被利用,所以光是更新版本還不夠,還要回頭檢查更新之前有沒有被進來過。這也是 CISA 新規定裡特別強調的事。
第二,能用網際網路直連的企業系統,最好放在 VPN 或零信任閘道後面。就算漏洞還沒公開,少一個暴露的入口就少一分風險。自架服務的朋友也一樣,能不對外就不要對外。
名詞小辭典
- KEV(Known Exploited Vulnerabilities):CISA 公布的「已知遭利用漏洞」清單,收錄的都是有實際攻擊證據的漏洞。
- PLM(產品生命週期管理):管理產品從設計、生產到改版的整套資料與流程的軟體。
- 反序列化(Deserialization):把存起來或傳過來的資料還原成程式物件的過程,沒檢查來源就可能被塞進惡意內容。
- IoC(Indicator of Compromise):入侵特徵,例如可疑的檔案名稱或網址,用來檢查系統有沒有被攻擊過。