觀點 · 資訊分享
Nextcloud 內建的 Collabora 伺服器漏洞已遭利用:CISA 列入清單,26.4.303 以前都要更新
Nextcloud 的 Collabora Online 內建 CODE 伺服器有個作業系統指令注入漏洞(CVE-2026-110447),已在實際攻擊中被利用。CISA 在 10 月 23 日把它列入已知遭利用漏洞清單,版本低於 26.4.303 的自架主機要更新並檢查。
- 發布
- 2026-10-23
- 篇幅
- 約 5 分鐘 · 2,305 字
- 結構
- 8 節 + 4 題常見問題
- 標籤
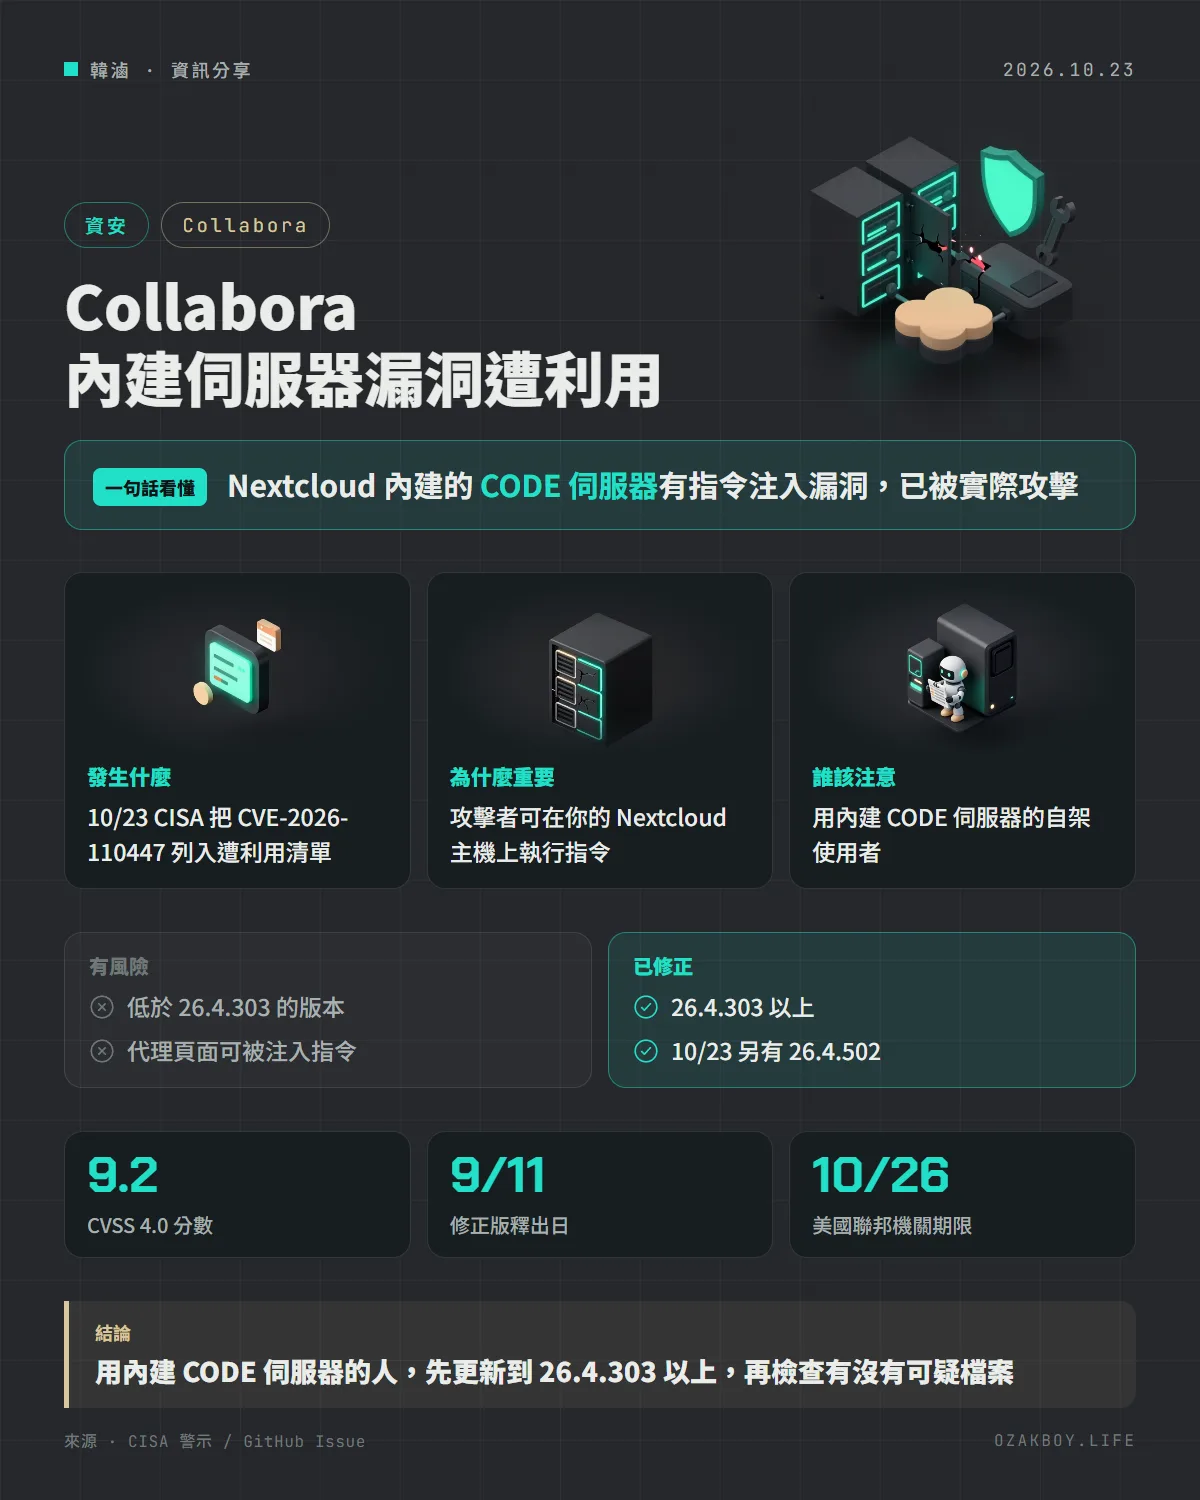
一句話看懂:Nextcloud 內建的 Collabora CODE 伺服器有個可以直接下指令的漏洞(CVE-2026-110447),已被實際攻擊;CISA 在 10 月 23 日把它列入已遭利用清單,版本低於 26.4.303 的要更新。
先用白話講:這是什麼東西?
Nextcloud 是很多人拿來自架的私人雲端硬碟。想在瀏覽器裡直接編輯 Word、Excel 文件,需要一個「文書編輯引擎」,Collabora Online 就是常見的選擇。為了方便,Nextcloud 有一個應用程式叫 richdocumentscode,等於把 Collabora 的 CODE 伺服器直接裝在 Nextcloud 裡,不用另外架一台。
問題出在這個內建版本的 proxy.php。它像大樓管理室的「轉接窗口」,本來只負責幫忙傳話,卻被訪客騙去把一段話當成命令執行。
發生什麼事
CVE-2026-110447 是一個作業系統指令注入漏洞。CVE 記錄寫明:Collabora Online 內建 CODE 伺服器(richdocumentscode)在 26.4.303 之前,可以被遠端執行程式碼,而且「2026 年 9 月與 10 月已在實際攻擊中被利用」。CISA 在 10 月 23 日把它列入已知遭利用漏洞清單。
- 觸發條件:CODE 伺服器沒有在執行的時候,例如剛重新啟動過
- 獨立架設的 Collabora Online 伺服器不受影響,只有這種內建部署有問題
- CVSS 4.0 分數 9.2(CVE 記錄中由 MITRE 給出)
| 日期 | 事件 |
|---|---|
| 9 月 11 日 | 有 Nextcloud 管理員在 GitHub 回報,多台主機從前一天起被攻擊並被植入網頁後門;同一天釋出修正版 26.4.303 |
| 10 月 14 日 | NVD 公開 CVE-2026-110447 的記錄 |
| 10 月 23 日 | CISA 列入已知遭利用漏洞清單;同日另有 26.4.502 釋出 |
攻擊者做了什麼?
依 GitHub 上的回報,攻擊者對 proxy.php 送出夾帶指令的請求,在 apps/richdocumentscode/ 目錄寫入檔名以 shx 開頭的 PHP 網頁後門,之後在主機上搜尋密碼管理器與加密貨幣錢包相關的檔案。回報者也提到,當時看到的請求裡沒有明確的外傳檔案指令,但網頁伺服器帳號能讀到的資料,都該當成可能已經外洩。
給開發者的技術細節
- 受影響元件:Nextcloud 應用程式 richdocumentscode,版本低於 26.4.303
- 弱點類型:作業系統指令注入(CWE-78)
- 修正:26.4.303 於 9 月 11 日釋出;10 月 23 日又釋出 26.4.502
- 偵測線索:
apps/richdocumentscode/底下的shx*.php,以及網頁伺服器紀錄中對proxy.php的異常請求 - 暫時措施:回報者在修正前直接停用了這個應用程式
- 美國聯邦機關的修補期限是 10 月 26 日
怎麼處理
- 先更新:確認 richdocumentscode 版本,低於 26.4.303 就更新
- 再檢查:找有沒有
shx開頭的 PHP 檔案,也看伺服器紀錄 - 找到就當成被入侵:網頁伺服器帳號能讀的資料與密碼都要視為可能外洩,更換密碼與金鑰,必要時重建環境
- 長期:改用獨立架設的 Collabora Online,官方記錄說它不受這個漏洞影響
我的看法
內建 CODE 伺服器很方便,一鍵就能用,代價是在你的主機上多了一個會執行外部程式的元件。自架 Nextcloud 的人,很多是用 Docker 或 NAS 套件中心裝的,應用程式更新常常要手動按,一不注意就落後好幾個版本。這次的時間線特別值得看:修正版 9 月 11 日就出了,但 10 月還在被攻擊,CISA 才把它列入清單。
我自己會做三件事:第一,對外開放的 Nextcloud,應用程式要定期更新,不要等通知;第二,文書編輯引擎盡量獨立成容器、用最小權限跑;第三,密碼管理器的資料庫檔、錢包檔不要放在網頁伺服器帳號讀得到的地方。KEV 清單也很適合當作優先順序的參考:上了這張清單,就代表已經有人在打。
名詞小辭典
- 作業系統指令注入(OS command injection):程式把使用者送來的內容直接拼進系統指令,攻擊者就能讓主機執行他想要的指令。
- 網頁後門(Web shell):攻擊者放在網站目錄裡的小程式,讓他之後可以隨時透過網址下指令。
- CISA KEV:美國 CISA 維護的「已知遭利用漏洞」清單,只收有證據顯示被實際攻擊的漏洞。
- Collabora CODE:Collabora Online 的開發版本,可以內建進 Nextcloud,提供線上編輯文件的功能。