觀點 · 資訊分享
Claude Code 沙盒漏洞 CVE-2026-39861:捷徑檔讓程式寫到工作資料夾之外,2.1.64 已修
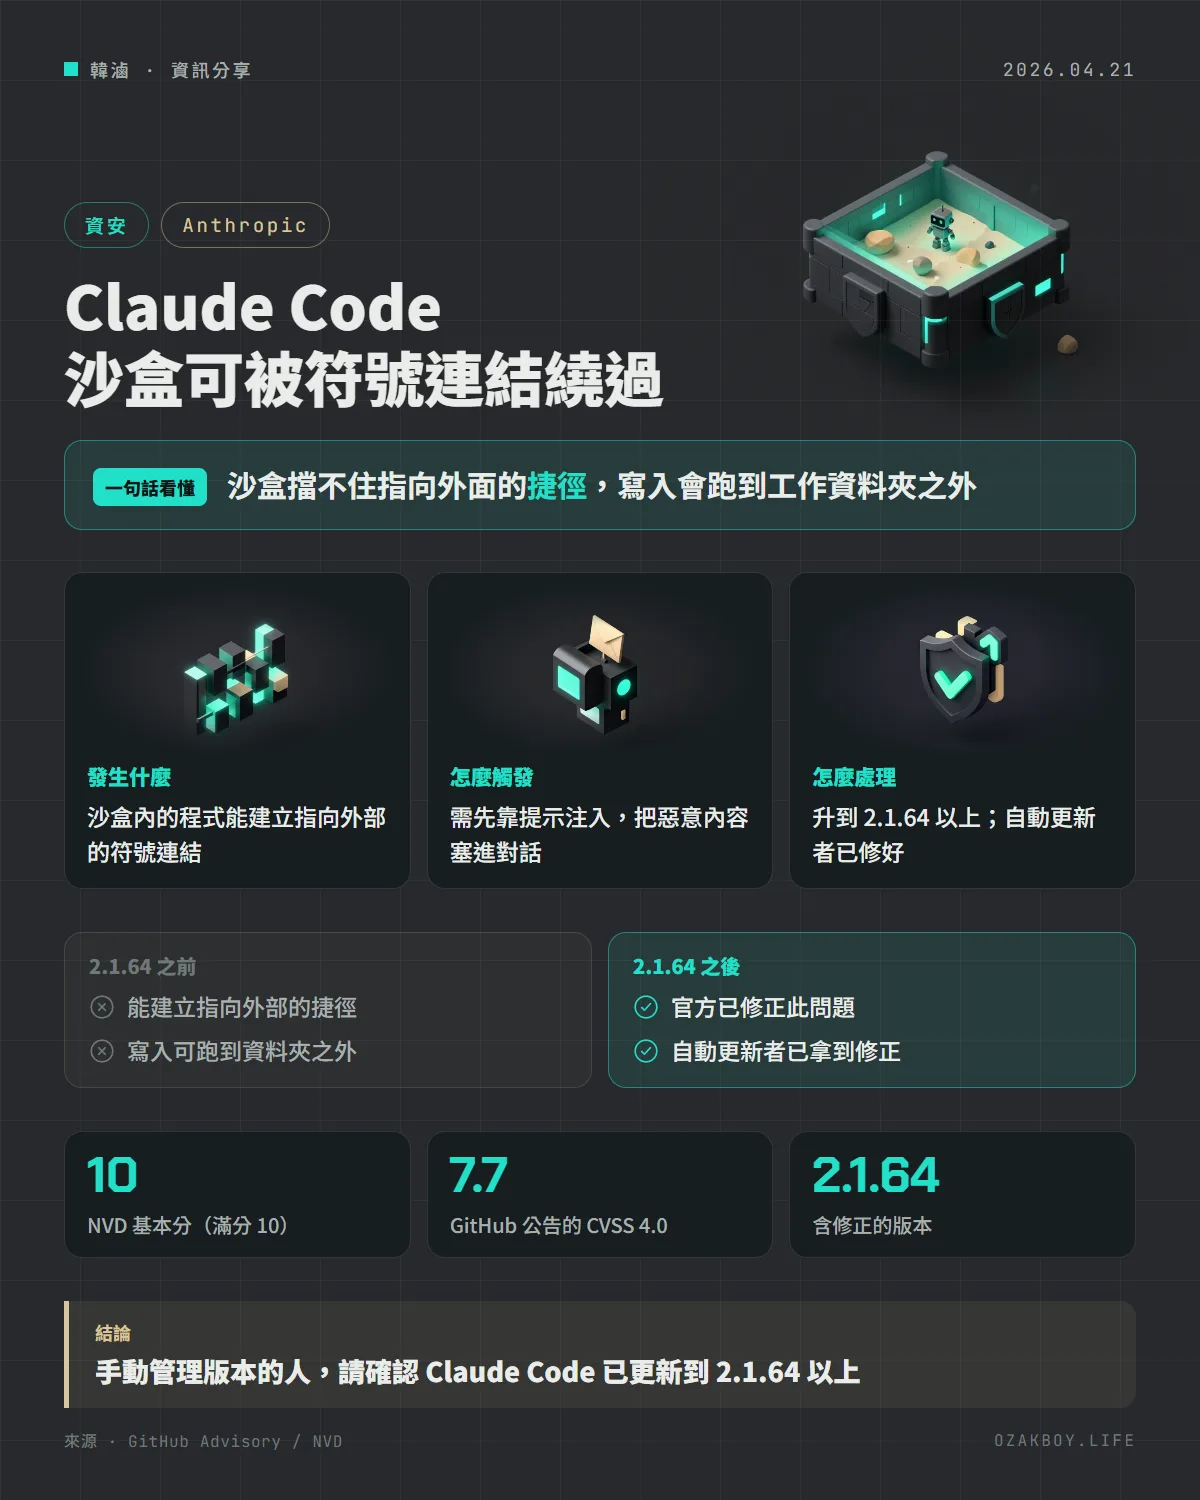
Claude Code 2.1.64 之前的版本,沙盒擋不住「符號連結」:被誘導的指令可以建立指向資料夾外的捷徑,之後寫入就會跑到沙盒之外。官方已修,自動更新的使用者不用動作。
- 發布
- 2026-04-21
- 篇幅
- 約 3 分鐘 · 1,450 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:Claude Code 2.1.64 之前的沙盒擋不住指向外面的「捷徑檔」,被誘導的指令可能因此寫到工作資料夾之外;官方已修正。
先用白話講:沙盒與符號連結
沙盒像是幫孩子畫一個遊戲圍欄:在圍欄裡怎麼玩都行,不能跑到外面。AI 程式助手用沙盒,就是想讓它執行的指令只能動到你的專案資料夾。
符號連結則像桌面上的捷徑。你在圍欄裡放一個捷徑,點下去卻通到圍欄外面的房間。如果圍欄只檢查「你站在哪」,不檢查「捷徑通往哪」,就有縫可鑽。
發生什麼事
GitHub 在 2026 年 4 月 21 日公開了 Claude Code 的安全公告(CVE-2026-39861),NVD 同日收錄:
- 2.1.64 之前的版本,沙盒沒有阻止沙盒內的程式建立指向工作區外的符號連結
- 之後 Claude Code 自己(沒被沙盒限制的那一部分)寫入該路徑時,會順著連結寫到工作區外,而且不會詢問使用者
- 單看沙盒內的指令或沙盒外的程式,都沒辦法各自寫到外面,但兩者搭配起來就可以
- 官方說可能因此造成沙盒外的程式碼執行
不是誰都能直接攻擊
官方明確寫出前提:要可靠利用,攻擊者必須能把不受信任的內容放進 Claude Code 的對話,藉由「提示注入」(在網頁、文件裡藏指令,騙 AI 照做)觸發沙盒內的程式執行。
| 項目 | 內容 |
|---|---|
| 受影響版本 | 2.1.64 之前 |
| 修正版本 | 2.1.64 |
| NVD 基本分數 | 10(CVSS 3.1,Critical) |
| GitHub 公告的 CVSS 4.0 | 7.7(High) |
兩個分數差很多,是因為評分方法與假設不同;GitHub 的 4.0 向量標示需要被動的使用者互動與前置條件,NVD 的 3.1 向量則沒有。實際風險要搭配上面的前提來判斷。
給開發者的技術細節
- 官方說使用標準自動更新的人已經自動拿到修正;手動更新者請升到 2.1.64 或更新版本
- 可用
claude --version確認目前版本 - 弱點類型標示為 CWE-22(路徑穿越)與 CWE-61(符號連結跟隨)
- 公告感謝研究者透過 HackerOne 回報
- 對 AI 助手而言,更通用的防禦是:不要讓它處理來路不明的檔案或網頁內容,並保持工具更新
我的看法
這個漏洞很有代表性:沙盒設計看起來很合理,問題出在「兩個各自安全的零件,組合起來就有縫」。對常用 AI 程式助手的接案者來說,重點不是恐慌,而是兩件事:第一,把工具更新到新版(自動更新開著就好);第二,叫 AI 處理外部網頁、陌生專案時多一分警覺,因為提示注入才是這個漏洞的前提。
另外,看到 10 分的滿分不必直接解讀成「人人立刻中招」。分數很高,是因為評分公式把影響範圍算進去;實際上要先滿足公告列出的條件。
名詞小辭典
- 沙盒(Sandbox):限制程式只能在指定範圍內活動的隔離環境。
- 符號連結(Symlink):像捷徑的特殊檔案,指向別處的檔案或資料夾。
- 提示注入(Prompt Injection):在文字中偷偷藏指令,誘騙 AI 照做。
- CVSS:替資安漏洞打嚴重程度分數的標準,滿分 10。