觀點 · 資訊分享
Cloudflare IPsec 隧道支援抗量子金鑰交換:Cisco、Fortinet 成為首批驗證互通的廠商
Cloudflare 的 IPsec 現在能和相容的第三方設備協商抗量子的混合金鑰交換,用的是 ML-KEM。Cisco 8000 系列與 Fortinet FortiOS 7.6.6 以上是首批驗證過的平台,官方表示不需額外授權。
- 發布
- 2026-05-01
- 篇幅
- 約 3 分鐘 · 1,435 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
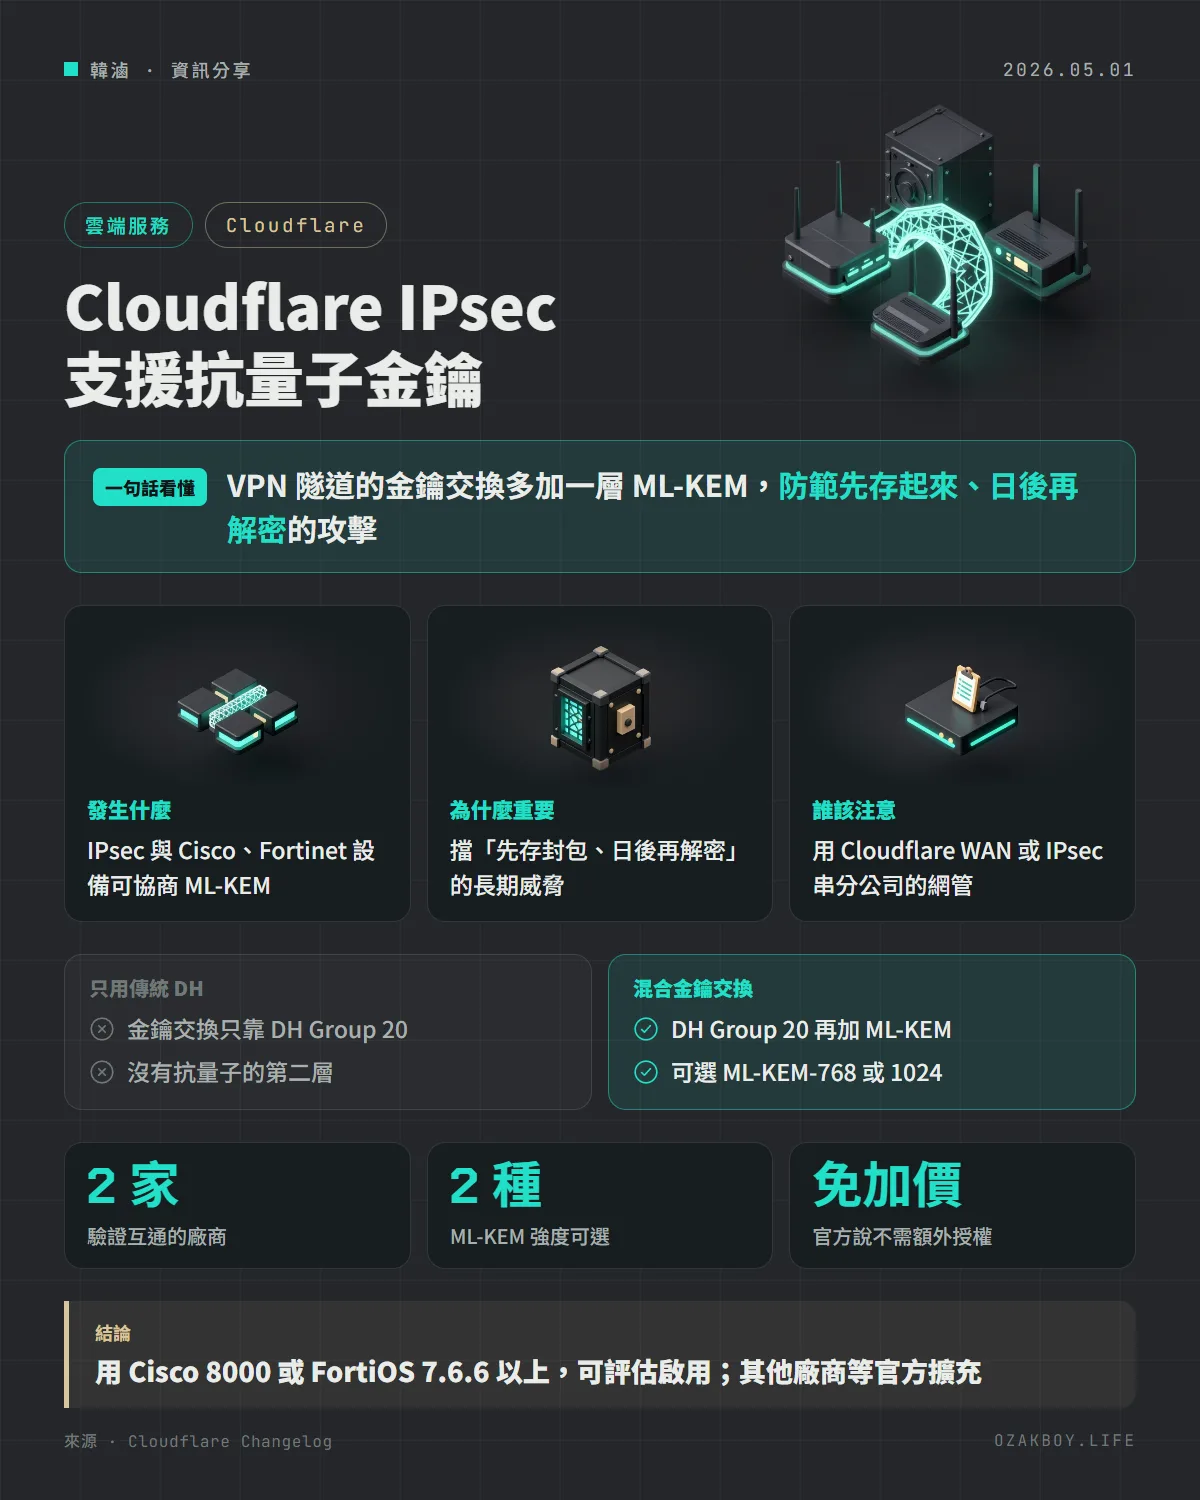
一句話看懂:Cloudflare 的 IPsec 隧道現在能和 Cisco、Fortinet 的設備協商抗量子的混合金鑰交換,用來防範「先存起來、日後再解密」的攻擊。
先用白話講:為什麼要「抗量子」?
想像你現在寄出的每一封信都上了鎖,鎖也夠堅固。但有人把所有信件悄悄複製下來,存進倉庫,等十年後有了更厲害的開鎖工具,再一封封打開來看。對於需要長期保密的資料(例如分公司之間的內部系統流量),這就是真實的顧慮。
官方把這種攻擊稱為 harvest-now, decrypt-later(現在先收集,日後再解密)。抗量子的做法,就是在上鎖的過程多加一道「就算未來有量子電腦也不容易破」的保護。
發生什麼事
4 月 30 日,Cloudflare 宣布 IPsec 支援與相容的第三方設備協商抗量子金鑰交換,這項功能已正式推出(GA)。
- 首批驗證互通的廠商:Cisco 與 Fortinet
- 對應平台:Cisco 8000 系列 Secure Routers(IOS XR 26.1.1)、Fortinet FortiOS 7.6.6 以上
- 授權:官方寫明不需要額外授權
- 後續:隨更多廠商支援相關草案標準而擴充,其他廠商需求可洽 Cloudflare 的帳號團隊
它到底做了什麼?
| 項目 | 內容 |
|---|---|
| 傳統部分 | Diffie-Hellman Group 20 |
| 新增部分 | ML-KEM-768 或 ML-KEM-1024,作為額外的金鑰交換 |
| 協商時機 | IKEv2 的 IKE_INTERMEDIATE 階段 |
| 依據標準 | RFC 9370 與 draft-ietf-ipsecme-ikev2-mlkem |
兩者是混合使用:傳統的 DH 還在,只是再多疊一層 ML-KEM。
給開發者的技術細節
- IPsec 是建立加密隧道的通訊協定組合,常用在分公司連線、站對站 VPN;IKEv2 是其中負責協商金鑰的步驟
- 這次的啟用方式、可用的設定畫面,官方這篇更新沒有逐步說明,請看 Cloudflare 文件的 GRE 與 IPsec 隧道頁面,裡面有支援的金鑰交換方式與已驗證平台清單
- 目前驗證的是 Cisco 與 Fortinet 的上述版本,沒有列出的設備不保證互通
我的看法
我自己的服務沒有走 IPsec 站對站,所以對我是「知道就好」的新聞。但接案時偶爾會遇到客戶有多個據點、用硬體防火牆互連,這類設備一用就是好幾年,不太會天天更新。
抗量子這件事的重點不是「現在有人在破」,而是資料有保存期限:需要保密十年以上的流量,才特別在意。大多數中小企業的內部流量沒有那麼長的保密需求,不必急著開,但下次汰換設備時,把「是否支援 ML-KEM」列進規格表很划算。
名詞小辭典
- IPsec:在兩端之間建立加密隧道的協定,常用於站對站 VPN。
- ML-KEM:設計來抵抗量子電腦的金鑰封裝機制,是後量子密碼學的標準之一。
- Diffie-Hellman(DH):讓雙方在公開網路上協商出共同金鑰的方法。
- GA(正式推出):從測試階段進入一般可使用的穩定版本。
資料來源
常見問題
「先存起來、日後再解密」是什麼意思?
指攻擊者現在先把加密的網路流量錄下來,等到未來有足夠強的運算能力(例如量子電腦)再解開。混合抗量子金鑰交換就是為了擋這種長期威脅。
我的設備不是 Cisco 或 Fortinet 怎麼辦?
官方只列出這兩家已驗證互通,並說會隨其他廠商支援 draft-ietf-ipsecme-ikev2-mlkem 而擴充,想了解其他廠商的支援請聯絡 Cloudflare 的帳號團隊。
ML-KEM 是什麼?
是一種設計來抵抗量子電腦攻擊的金鑰封裝機制。這次 Cloudflare 把它和傳統的 Diffie-Hellman 一起用,兩者結合而不是取代。
接著讀
全部觀點 →Cloudflare 為 Brotli 漏洞緊急上架 WAF 規則:預設只記錄不攔截,上線前先檢查你的覆寫設定Brotli 壓縮函式庫爆出 CVE-2026-111497 後,Cloudflare 在 10 月 25 日為 Managed Ruleset 緊急加了兩條規則,預設只記錄、不攔截。如果你曾把整組規則改成封鎖,新規則上線就會直接擋下符合的請求。閱讀 →Cloudflare Tunnel 新增網址正規化:比對規則前先把網址整理乾淨,2027 年 1 月 25 日起預設開啟cloudflared 2026.10.0 起,Tunnel 可以在比對 ingress 規則前先整理網址:還原 ../、合併重複斜線、轉換反斜線。官方說這能讓需要 Access 驗證的規則更安全,目前預設關閉,2027 年起新版預設開啟。閱讀 →Cloudflare WAF 開始檢查「伺服器回了什麼」:攻擊有沒有得逞看得出來,免費方案也能用Cloudflare 推出 WAF 完整交易偵測與回應規則,把請求和伺服器的回應放在一起判斷,在回應送出前就能攔下。所有方案(含免費)都能用,第一批受管規則針對 php2shell 漏洞。閱讀 →