觀點 · 資訊分享
Apache HTTP Server 2.4.67 修補 11 個漏洞:2.4.66 的 HTTP/2 有 double free,可能遠端執行程式
Apache 在 5 月 4 日釋出 2.4.67,一次修補 11 個 CVE,其中 CVE-2026-23918 為 important 等級:僅 2.4.66 的 HTTP/2 在提早重置時可能出現 double free 與遠端程式碼執行。另有 2 個 moderate 與 8 個 low。
- 發布
- 2026-05-04
- 篇幅
- 約 4 分鐘 · 1,669 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
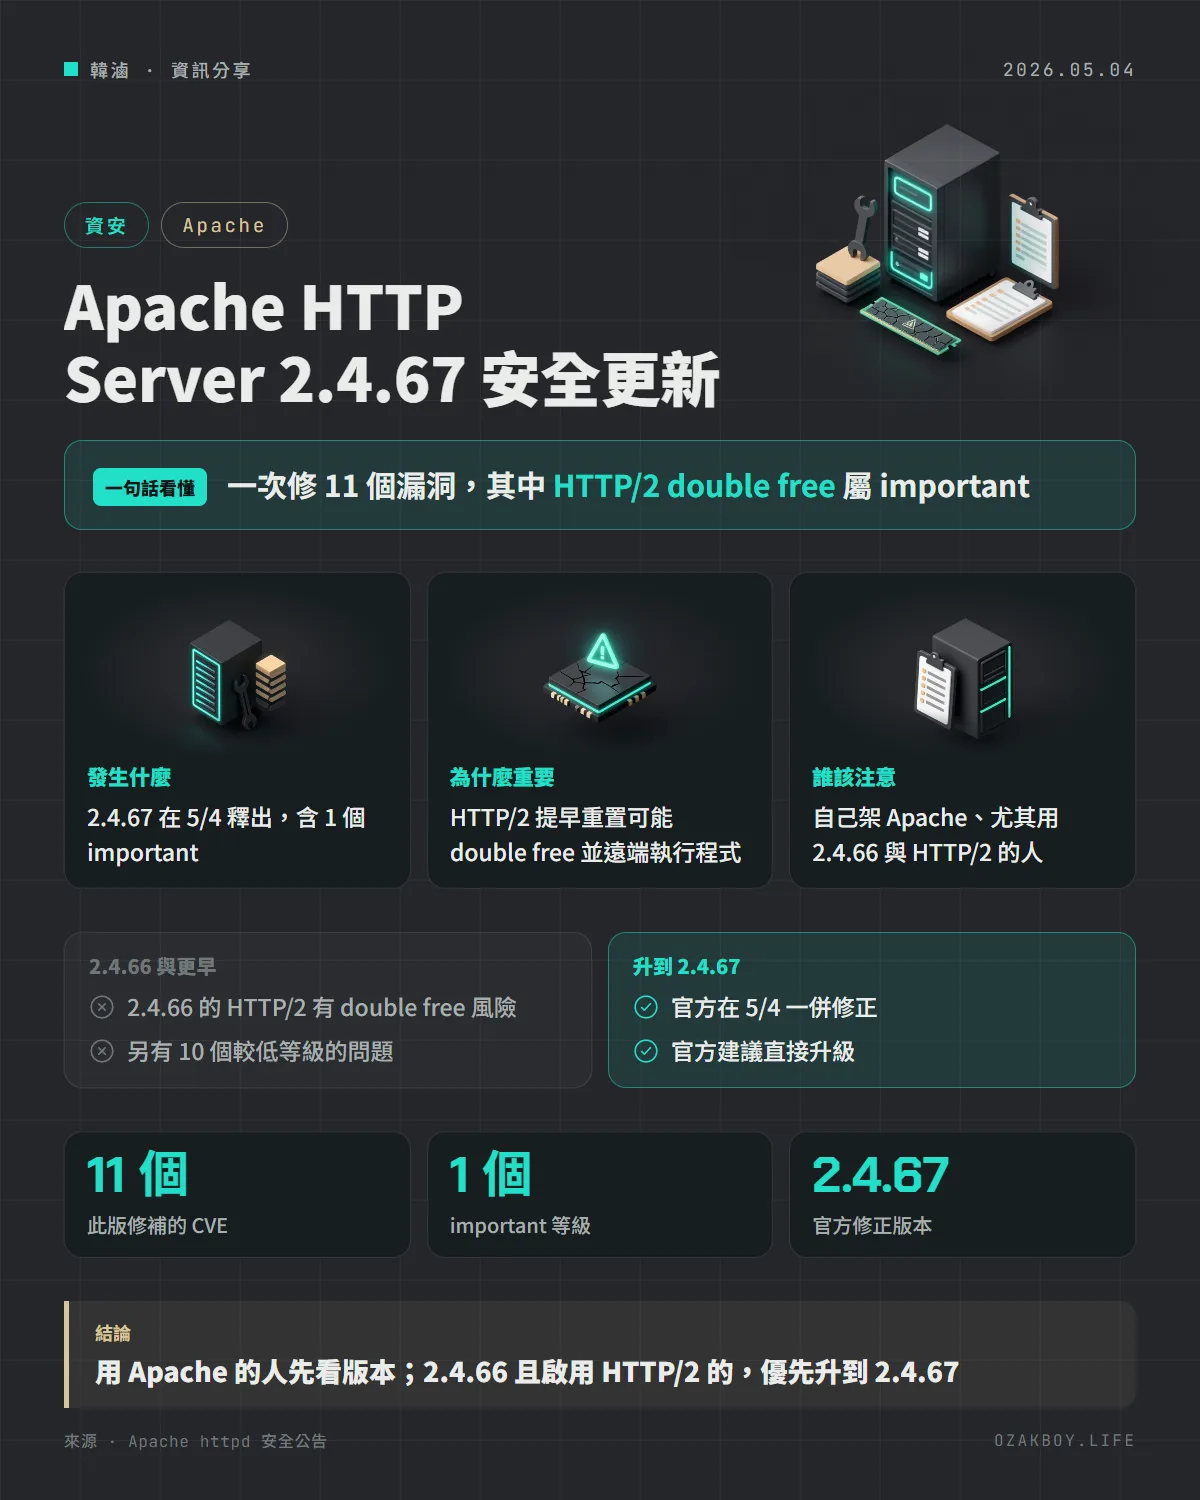
一句話看懂:Apache HTTP Server 2.4.67 在 5 月 4 日釋出,一次修補 11 個漏洞,其中 2.4.66 的 HTTP/2 double free 屬 important 等級,可能造成遠端程式碼執行。
先用白話講:這次修了什麼?
Apache HTTP Server 是全世界最常見的網站伺服器之一,很多虛擬主機、公司內部網站都在用。這次的 2.4.67 是一次「大掃除」式的安全更新:11 個漏洞一起修,其中 1 個 important(重要)、2 個 moderate(中等)、8 個 low(低)。
發生什麼事
Apache 專案在 2026 年 5 月 4 日釋出 2.4.67,並在官方安全公告頁列出 11 個 CVE。最需要注意的一個是:
- CVE-2026-23918(important):HTTP/2 在「提早重置」時存在 double free,並可能造成遠端程式碼執行。官方標明影響的版本是 2.4.66,建議升級到 2.4.67
- 官方列出這個問題在 2025 年 12 月 10 日回報給安全團隊,程式碼修正在 12 月 11 日完成,2.4.67 則在 5 月 4 日正式釋出
另外 2 個 moderate
| CVE | 內容 |
|---|---|
| CVE-2026-24072 | mod_rewrite 的 ap_expr 有權限提升問題:本機的 .htaccess 作者可以用 httpd 使用者的權限讀取檔案,影響 2.4.66 與更早版本 |
| CVE-2026-33006 | mod_auth_digest 存在計時攻擊,遠端攻擊者可能繞過 Digest 驗證,影響到 2.4.66 |
8 個 low 的整理
- mod_proxy_ajp:共 4 個,包含堆積緩衝區溢位(CVE-2026-28780,連到惡意 AJP 伺服器時才會觸發)與數個越界讀取(CVE-2026-33857、CVE-2026-34032、CVE-2026-34059)
- mod_md:處理 OCSP 回應時沒有資源限制(CVE-2026-29168),影響 2.4.30 到 2.4.66
- mod_dav_lock:空指標問題可能讓伺服器當機(CVE-2026-29169);官方指出不需要的話可以直接移除這個模組
- mod_authn_socache:在快取式正向代理設定下,未驗證的遠端用戶可讓子行程當機(CVE-2026-33007)
- 多個模組:面對不可信或被入侵的後端時,可能發生 HTTP 回應分割(CVE-2026-33523)
給開發者的技術細節
- 確認版本:
httpd -v查看版本;如果是發行版封裝的 Apache,請看發行版的安全公告,版本號與上游不一定相同 - 優先順序:先看自己有沒有用 2.4.66 與 HTTP/2;再看有沒有載入 mod_proxy_ajp、mod_md 等相關模組
- 暫時辦法:官方只針對 mod_dav_lock 提到可以移除模組;其他漏洞官方只建議升級
我的看法
我自己的服務多半放在 Nginx 與容器裡,Apache 用得少,但接案時還是常遇到客戶的舊主機跑 Apache,而且版本很久沒動。這種更新最容易被拖:因為沒有人天天看公告。
我的建議是:先確認有沒有人在用 HTTP/2,因為 important 的那一個和它有關;其次是把用不到的模組關掉,例如 mod_dav_lock 這種幾乎沒人用的。少載入一個模組,就少一個潛在的攻擊面,比等漏洞出來再補更划算。
名詞小辭典
- double free:同一塊記憶體被釋放兩次的程式錯誤,可能被利用來操縱記憶體並執行程式。
- HTTP/2:HTTP 的新版本,可在同一條連線上同時傳多個請求,速度更快。
- .htaccess:放在網站資料夾裡的設定檔,讓網站擁有者不用動主設定就能調整伺服器行為。
- AJP:Apache 與 Tomcat 之間常用的內部轉送協定。
資料來源
常見問題
我一定要升級嗎?
官方對每個 CVE 都寫「建議升級到 2.4.67」。其中 important 等級的 CVE-2026-23918 只影響 2.4.66,若你用的是 2.4.66 並啟用 HTTP/2,優先處理。
什麼是 double free?
程式把同一塊記憶體釋放了兩次,可能讓攻擊者操縱記憶體內容,嚴重時能執行任意程式碼。官方描述這個漏洞「可能造成遠端程式碼執行」。
如果我沒用 mod_proxy_ajp 或 mod_dav_lock 呢?
那些模組相關的 CVE 只會影響有載入該模組的設定。官方對 mod_dav_lock 的建議還包括:若不需要,可以直接移除該模組。
接著讀
全部觀點 →Chrome 152 穩定版一次修 327 個安全漏洞:10 個最嚴重、61 個高風險,請確認瀏覽器已更新Chrome 官方在 8 月 25 日把 152 版升到穩定版,公告寫明含 327 個安全修復。依條目統計,嚴重 10 個、高風險 61 個,其中 299 個是 Google 自家回報;公告未標示已遭利用。閱讀 →Python 3.10 到 3.12 同日推出安全更新:解壓縮 tar 的防護被繞過,惡意檔案能把檔案寫到資料夾外Python 官方發布 3.12.14、3.11.16、3.10.21 三個只修安全問題的版本。其中 tarfile 的安全過濾器被發現有新的繞過方式,壓縮檔裡的捷徑可能指到解壓目錄之外。閱讀 →.NET 8/9/10 八月安全更新補 10 個漏洞:WPF 占 5 個,WebSockets 與 HttpListener 也要留意微軟在 8 月 11 日釋出 .NET 8.0.30、9.0.19、10.0.11,修補 10 個 CVE:5 個在 WPF,另有 QUIC、WebSockets、HttpListener 與診斷 IPC 等。自包含部署要重新編譯發佈。閱讀 →