觀點 · 資訊分享
Chrome 152 穩定版一次修 327 個安全漏洞:10 個最嚴重、61 個高風險,請確認瀏覽器已更新
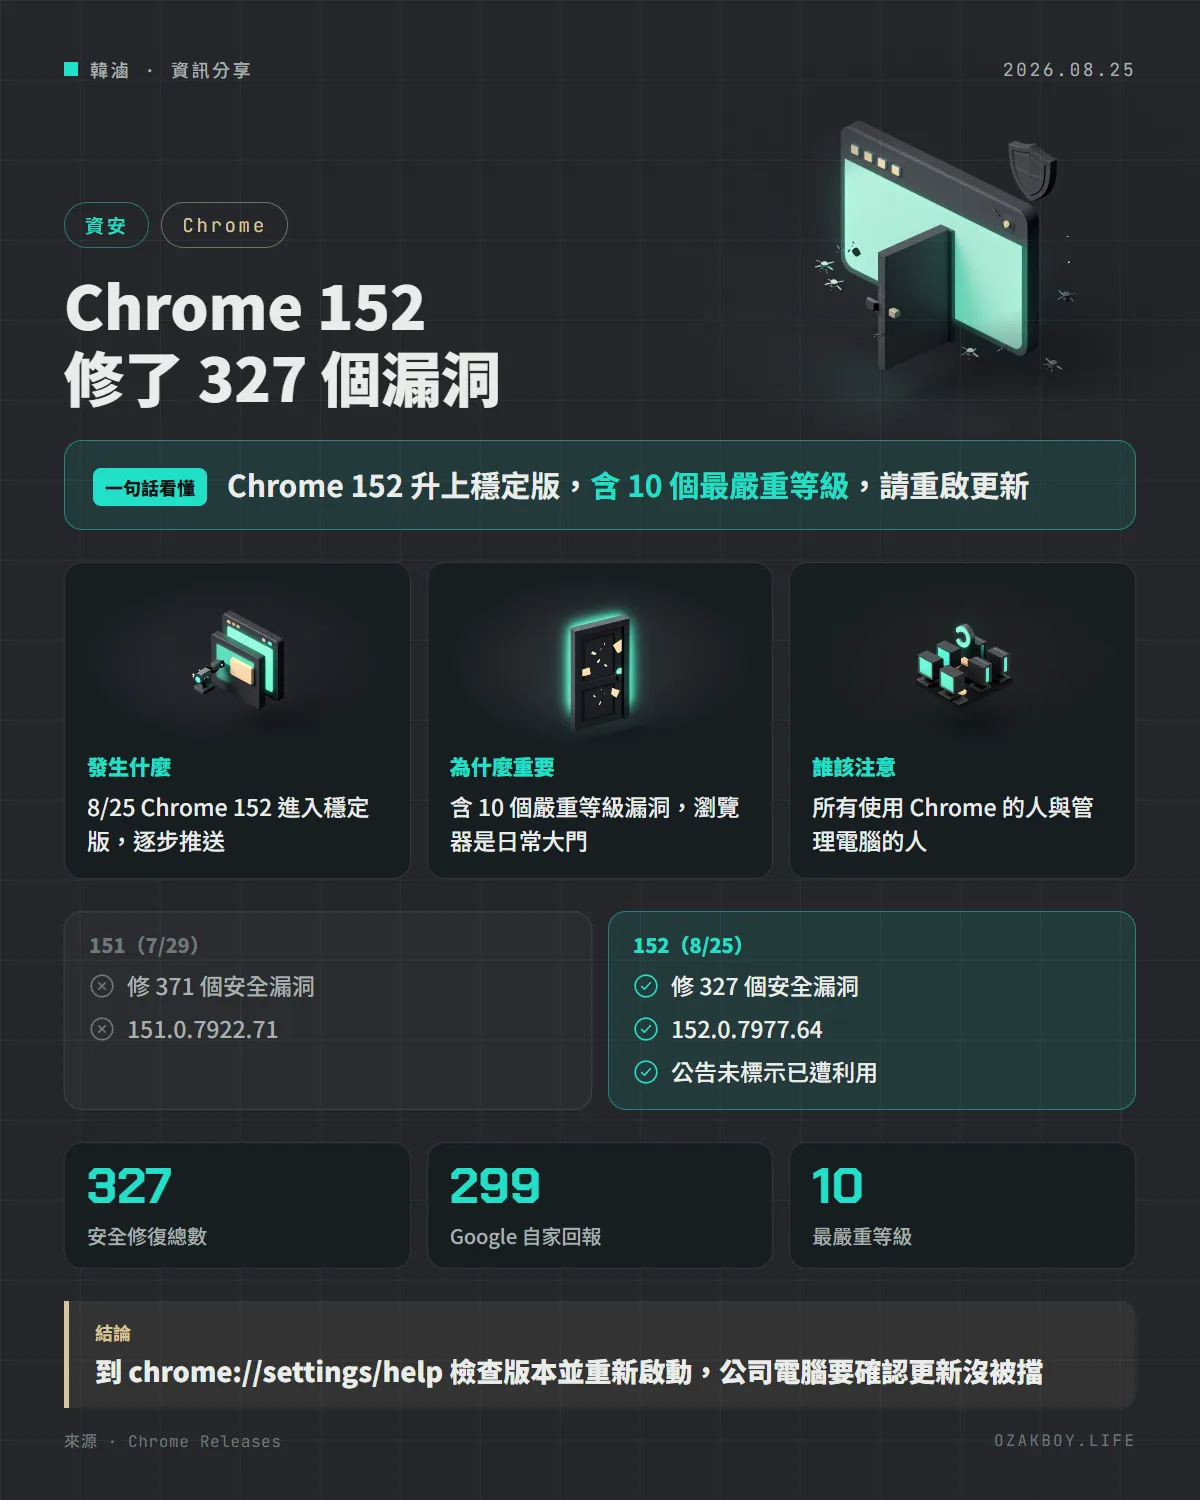
Chrome 官方在 8 月 25 日把 152 版升到穩定版,公告寫明含 327 個安全修復。依條目統計,嚴重 10 個、高風險 61 個,其中 299 個是 Google 自家回報;公告未標示已遭利用。
- 發布
- 2026-08-25
- 篇幅
- 約 4 分鐘 · 1,786 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
一句話看懂:Chrome 152 在 8 月 25 日升上穩定版,一次修了 327 個安全漏洞,其中 10 個是最嚴重等級;公告沒有標示已遭攻擊,但瀏覽器每天都在用,更新不要拖。
先用白話講:為什麼瀏覽器更新這麼重要?
瀏覽器像是你家的大門:網站、廣告、信件裡的連結,每天都從這扇門進來。大門的鎖有任何一個瑕疵,壞人就可能利用。所以 Google 每隔幾週就出一次新版本,順便把發現的「鎖孔瑕疵」補起來,這些瑕疵就是安全漏洞。
這次的 Chrome 152 是一個新的大版本,補的瑕疵特別多。
發生什麼事
Google 在 Chrome 官方發行部落格宣布:Chrome 152 升到穩定版(Stable channel),Windows、Mac、Linux 都有,會在接下來幾天到幾週逐步推送。
- Linux 版本:152.0.7977.64
- Windows 與 Mac:152.0.7977.64 或 .65
- 公告寫明這次包含 327 個安全修復
這 327 個修復長什麼樣?
我把公告列出的條目自己統計了一遍(自行統計):
| 嚴重程度 | 數量 |
|---|---|
| 嚴重(Critical) | 10 |
| 高(High) | 61 |
| 中(Medium) | 184 |
| 低(Low) | 72 |
| 合計 | 327 |
有幾個值得注意的觀察:
- 多數是 Google 自己找到的:327 條中有 299 條的回報者寫的是 Google,也就是內部測試與工具先發現、先補掉
- 公開獎金不多:只有 7 條標了獎金,合計 38,500 美元(自行加總);最高的是 25,000 美元,那是一個 ANGLE(Chrome 處理圖形的元件)的 use after free 嚴重漏洞,編號 CVE-2026-79282
- 集中的地方:以元件名稱統計,ANGLE 最多(27 條),其次是 Network(18 條)、CustomTabs(10 條)
- 有沒有已遭利用:我搜尋了公告全文,沒有看到「已在實際攻擊中被利用」的標註;官方也說,bug 的詳細內容會先保密,等多數人更新後才公開
跟上一次比
上一個穩定版更新是 7 月 29 日的 151.0.7922.71 與 .72,公告寫的是 371 個安全修復。也就是說,這兩次連續都是三百多個的規模。為什麼修復量這麼大,官方公告沒有說明。
給開發者的技術細節
- 檢查版本:網址列輸入
chrome://settings/help,會自動檢查並下載更新,完成後要重新啟動瀏覽器才會生效 - 企業環境用政策管理更新的,要確認是否被延後;Chrome 官方也提供 Extended Stable 等更新管道
- 以 Chromium 為基礎的其他瀏覽器(例如 Edge、Brave)公告沒有提到,一般會各自跟進,請看各家的更新說明
我的看法
三百多個修復這個數字很驚人,但對一般使用者來說,其實只有一個結論:重新啟動瀏覽器、確認版本。我自己的習慣是,瀏覽器出現「重新啟動以更新」的提示就當天處理,不要讓它掛在那裡好幾天。
對接案和自架服務的人,還有一件事:如果客戶有公司電腦統一管理,建議確認更新政策沒有把瀏覽器鎖在舊版。很多事故不是因為沒有修補,而是修補沒有送到使用者手上。
至於「為什麼一次修這麼多」,目前官方沒有說明,我也不想亂猜。可以確定的是,內部找到的比例很高;這是好事,因為這些問題在外部有人拿來攻擊之前就先被補起來了(這是我的解讀)。
名詞小辭典
- 穩定版(Stable):Chrome 給一般使用者的正式版本,和測試用的 Beta、Dev 版相對。
- CVE:漏洞的公開編號,方便大家用同一個名字討論同一個漏洞。
- Use after free:程式用到已經被釋放掉的記憶體,常見且危險的漏洞類型。
- ANGLE:Chrome 用來處理圖形繪製的元件,會把網頁的圖形指令轉給電腦的顯示卡。