觀點 · 資訊分享
Chrome 153 一次修 230 個漏洞:其中 V8 漏洞已遭攻擊,Edge 等 Chromium 瀏覽器也要更新
Google 推出 Chrome 153 穩定版,一次修補 230 個安全問題,並證實 V8 引擎的 CVE-2026-87491 已有攻擊程式在外流傳。美國 CISA 隔天把它列入已遭利用漏洞清單,Chrome、Edge 這類 Chromium 瀏覽器都該盡快更新。
- 發布
- 2026-09-10
- 篇幅
- 約 4 分鐘 · 1,807 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
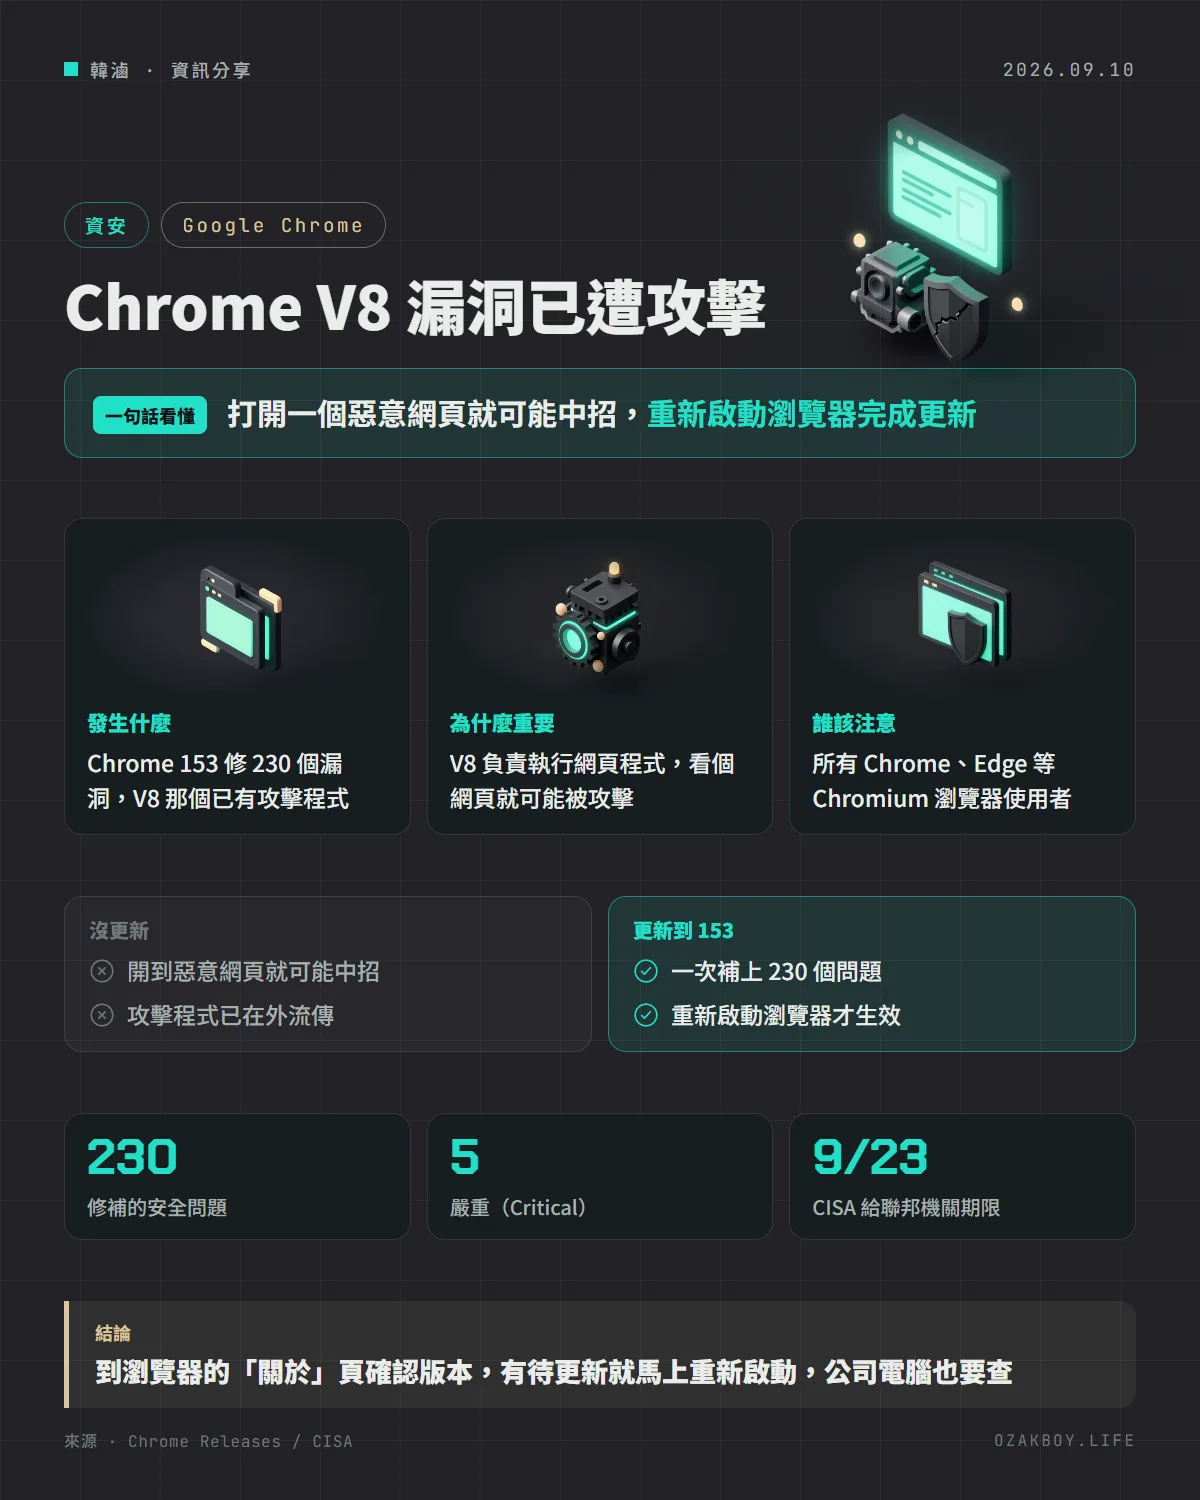
一句話看懂:Chrome 153 一次修補 230 個安全問題,其中 V8 引擎的 CVE-2026-87491 已經被拿來攻擊,美國 CISA 也已列管,Chrome、Edge 使用者都該馬上更新並重新啟動瀏覽器。
先用白話講:V8 漏洞為什麼危險?
瀏覽器打開網頁時,網頁上的互動功能(按鈕、動畫、表單檢查)都是用 JavaScript 寫的,而負責「讀懂並執行」這些程式的,就是 Chrome 裡的 V8 引擎。
可以把 V8 想成一位幫你朗讀信件的祕書。正常情況下,他只會照信上寫的內容唸出來;但如果有人寄來一封特別設計的信,讓祕書把字寫到不該寫的地方,就可能被騙去做別的事。這就是 越界寫入(Out of bounds write) 漏洞。
最麻煩的是,觸發條件只是「打開一個惡意網頁」,使用者不必下載或安裝任何東西。
發生什麼事
- 9 月 8 日(美國時間):Google 把 Chrome 153 推到穩定版,一次修補 230 個安全問題,其中 5 個為嚴重(Critical)等級,有 4 個在負責 3D 繪圖的 WebGL
- 同一則公告中,Google 證實 V8 漏洞 CVE-2026-87491 已經有攻擊程式在外流傳
- 9 月 9 日:美國網路安全機構 CISA 把它列入「已知遭利用漏洞(KEV)」清單,要求聯邦機關在 9 月 23 日前處理
有趣的是,Chromium 自己對這個漏洞的評級只有「中等(Medium)」,但 NVD 上的 CVSS 分數是 8.8 分。評級不高不代表可以慢慢修,已經被拿來攻擊才是重點。
會影響誰?
CISA 特別提醒,這個漏洞可能影響所有用 Chromium 打造的瀏覽器,包括:
| 瀏覽器 | 該怎麼做 |
|---|---|
| Google Chrome | 更新到 153.0.8010.36 以上並重新啟動 |
| Microsoft Edge | 到「關於 Microsoft Edge」檢查更新 |
| Opera 等其他 Chromium 瀏覽器 | 留意廠商公告並更新 |
給開發者的技術細節
- 修補版本:Linux 為
153.0.8010.36,Windows 與 Mac 為153.0.8010.36/.37 - 漏洞性質:依 NVD 描述,攻擊者可用特製 HTML 頁面在瀏覽器沙盒內執行任意程式碼;單獨使用不一定能跳出沙盒,但常被拿來和其他漏洞串連
- 技術細節暫不公開:Google 照慣例會先限制漏洞細節,等大多數使用者更新後才開放
- 別忘了 Electron 與 WebView:桌面應用程式若內嵌 Chromium(例如 Electron 打造的工具),通常要等該應用程式自己更新內建引擎,更新系統上的 Chrome 不會順便修好它
公司內部可以用這個網址快速確認版本:
chrome://settings/help
我的看法
瀏覽器漏洞是最不該拖的一種更新,因為它不需要使用者「做錯事」,只要點到一個連結就可能中招。很多人的瀏覽器其實早就下載好更新,只是一直沒重新啟動,分頁開著好幾週,等於修補根本沒生效。
幫中小企業顧系統時,我會建議把「每週重新啟動一次瀏覽器」變成習慣,或乾脆用群組原則強制更新後重啟。另外,自己開發的 Electron 桌面工具也別忘了跟著升級 Chromium 版本,這部分不會自動處理。
名詞小辭典
- V8:Chrome 裡負責執行 JavaScript 的引擎,Node.js 也是用它。
- 零時差漏洞(Zero-day):廠商還沒修好、或剛修好就已經被攻擊者利用的漏洞。
- 沙盒(Sandbox):把網頁程式關在隔離區裡執行,就算出問題也不容易碰到電腦其他部分。
- CISA KEV:美國網路安全機構維護的「已知遭利用漏洞」清單,被列入代表已經有實際攻擊。