觀點 · 資訊分享
Chrome V8 零時差漏洞已遭利用:打開惡意網頁就可能中招,請更新到 152.0.7977.82 並重開瀏覽器
Google 釋出 Chrome 152.0.7977.82,一次修 12 個資安漏洞,其中 V8 型別混淆漏洞 CVE-2026-85046 已有人在外利用,CISA 隔天列入已遭利用清單。桌機版記得更新後重新開啟瀏覽器。
- 發布
- 2026-09-04
- 篇幅
- 約 4 分鐘 · 1,613 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
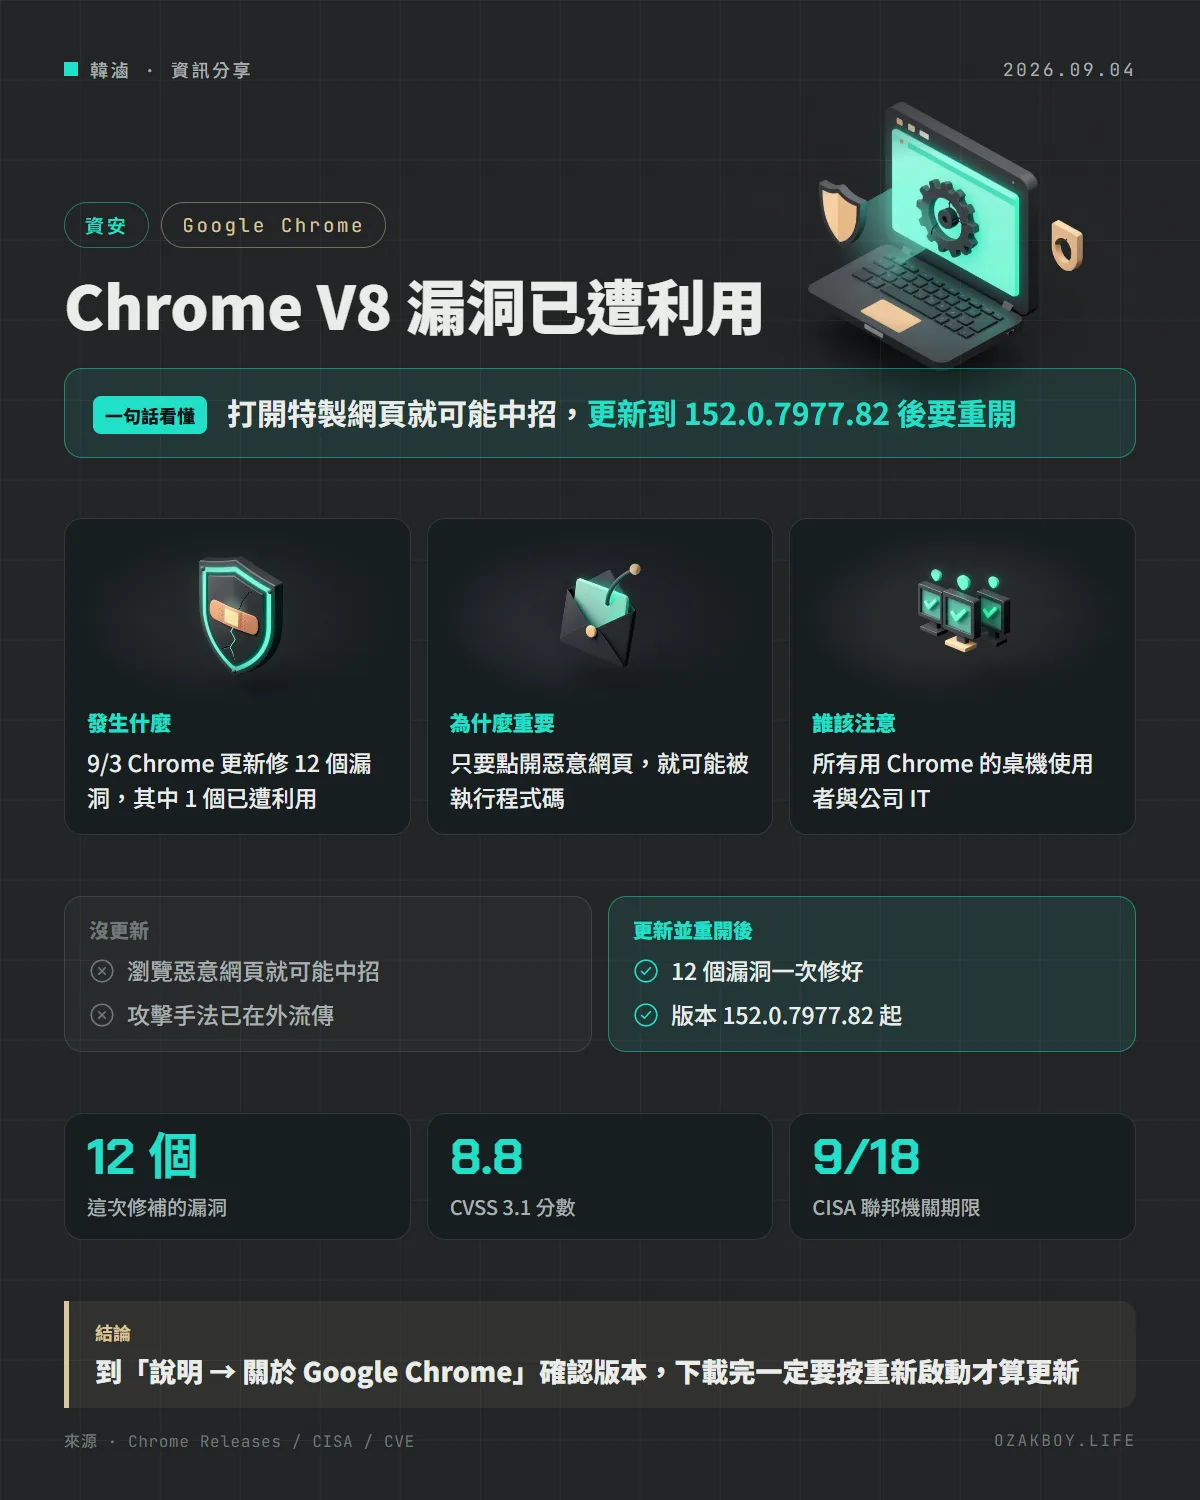
一句話看懂:Chrome 的 V8 引擎有個漏洞已經被拿來攻擊,打開特製網頁就可能中招;Google 已在 152.0.7977.82 版修好,請手動更新並重新開啟瀏覽器。
先用白話講:零時差漏洞與 V8 是什麼?
V8 是 Chrome 裡負責執行網頁 JavaScript 的引擎,可以想成瀏覽器的「心臟」,你看到的互動網頁幾乎都靠它在跑。
型別混淆像是倉庫管理員把「一箱玻璃杯」誤認成「一箱枕頭」,照搬枕頭的方式去丟,結果箱子砸破、東西亂飛。程式把某種資料誤當成另一種來處理時,攻擊者就有機會趁亂讓程式做出不該做的事。
零時差漏洞則是指攻擊者比廠商更早知道、而且已經開始利用的漏洞,所以修補一出來就要盡快裝。
發生什麼事
- Google 在 9 月 3 日釋出 Chrome 穩定版更新:Windows 與 Mac 是 152.0.7977.82/.83,Linux 是 152.0.7977.82,會在接下來幾天到幾週陸續推送
- 這次一共修了 12 個資安漏洞
- 其中 CVE-2026-85046 是 V8 的型別混淆漏洞,Google 表示已知有攻擊程式在外流傳
- CVE 紀錄寫明:攻擊者可用特製的 HTML 網頁,在瀏覽器沙盒內執行任意程式碼,Chromium 自評嚴重程度為「高」
- CISA 在 9 月 4 日把它列入已遭利用漏洞清單,CVSS 3.1 分數 8.8,要求聯邦機關在 9 月 18 日前修補
該怎麼因應
| 你是 | 建議做法 |
|---|---|
| 一般使用者 | 選單 → 說明 → 關於 Google Chrome,更新後按「重新啟動」 |
| 公司 IT | 用管理工具確認全公司版本,推送後要求使用者重開瀏覽器 |
| 用其他 Chromium 瀏覽器 | 留意各家更新公告,保持自動更新 |
更多細節
- 為什麼要重開:Chrome 下載更新後,要重新啟動才會換成新版,很多人分頁開著好幾天,等於一直在用舊版
- 細節暫不公開:Google 照慣例限制漏洞細節,等多數使用者更新後才會開放,所以目前看不到攻擊怎麼進行
- 這個漏洞由研究員在 8 月 4 日回報,Google 公告列出的獎金是 1,000 美元
- 官方公告沒有說明攻擊對象與規模
我的看法
瀏覽器漏洞是最貼近一般人的資安風險:不用下載檔案、不用輸入密碼,點開一個連結就可能出事。很多辦公室電腦的 Chrome 一開就是好幾週,右上角一直掛著「更新」按鈕沒人按,這在中小企業相當常見。
我的建議很簡單:看到這種「已遭利用」的瀏覽器更新,當天就重開瀏覽器。公司如果有 IT 管理,可以設定強制重新啟動的期限;自己用的話,養成每天關一次瀏覽器的習慣,自動更新才有機會生效。
名詞小辭典
- 零時差漏洞(Zero-day):廠商還來不及修、或剛修好就已經被拿來攻擊的漏洞。
- V8:Chrome 負責執行網頁 JavaScript 的引擎。
- 沙盒(Sandbox):把網頁關在隔離環境裡執行,就算出事也比較難影響整台電腦。
- CISA KEV:美國 CISA 維護的「已知遭利用漏洞清單」,列進去代表已有實際攻擊。
資料來源
常見問題
怎麼確認我的 Chrome 已經更新?
點右上角選單 → 說明 → 關於 Google Chrome,畫面會自動檢查並下載更新。Windows、Mac 版本要是 152.0.7977.82 或 .83 以上,Linux 是 152.0.7977.82 以上;下載完要按「重新啟動」才會生效。
什麼是「在沙盒內執行程式碼」?還危險嗎?
沙盒是 Chrome 把網頁關起來的隔離環境。攻擊者先在沙盒裡執行程式碼,通常還要再配合另一個漏洞才能跳出來控制整台電腦。官方沒有說明這次攻擊有沒有搭配其他漏洞,但既然已遭利用,就應該盡快更新。
Edge、Brave 這類瀏覽器也要注意嗎?
CISA 把這個漏洞列在 Chromium V8 底下。Edge、Brave 等瀏覽器同樣以 Chromium 為基礎,但各家修補時間不同,請以各瀏覽器自己的更新公告為準,並保持自動更新開啟。
接著讀
全部觀點 →三個國家網域註冊局被入侵:攻擊者改 DNS 騙到 Google 等網站的 HTTPS 憑證,Chrome 緊急封鎖Google 揭露 .gh、.sl、.as 三個國家頂級網域的註冊局遭入侵,攻擊者竄改 DNS 後,替 Google 與其他大型網站申請到未經授權的 HTTPS 憑證。Chrome 已用 CRLSets 封鎖,網域擁有者則該檢查憑證透明度紀錄、設定 CAA。閱讀 →Chrome 153 一次修 230 個漏洞:其中 V8 漏洞已遭攻擊,Edge 等 Chromium 瀏覽器也要更新Google 推出 Chrome 153 穩定版,一次修補 230 個安全問題,並證實 V8 引擎的 CVE-2026-87491 已有攻擊程式在外流傳。美國 CISA 隔天把它列入已遭利用漏洞清單,Chrome、Edge 這類 Chromium 瀏覽器都該盡快更新。閱讀 →PaperCut 列印管理軟體零時差漏洞已遭攻擊:所有版本都受影響,伺服器先限制連線來源再裝修補學校與公司常用的列印管理軟體 PaperCut NG/MF,8 月 27 日公告有零時差漏洞正被攻擊,已有客戶受害。官方 8 月 28 日連發兩版緊急修補,並要求連網的伺服器立刻限制只讓可信任的 IP 連入。閱讀 →