觀點 · 資訊分享
PaperCut 列印管理軟體零時差漏洞已遭攻擊:所有版本都受影響,伺服器先限制連線來源再裝修補
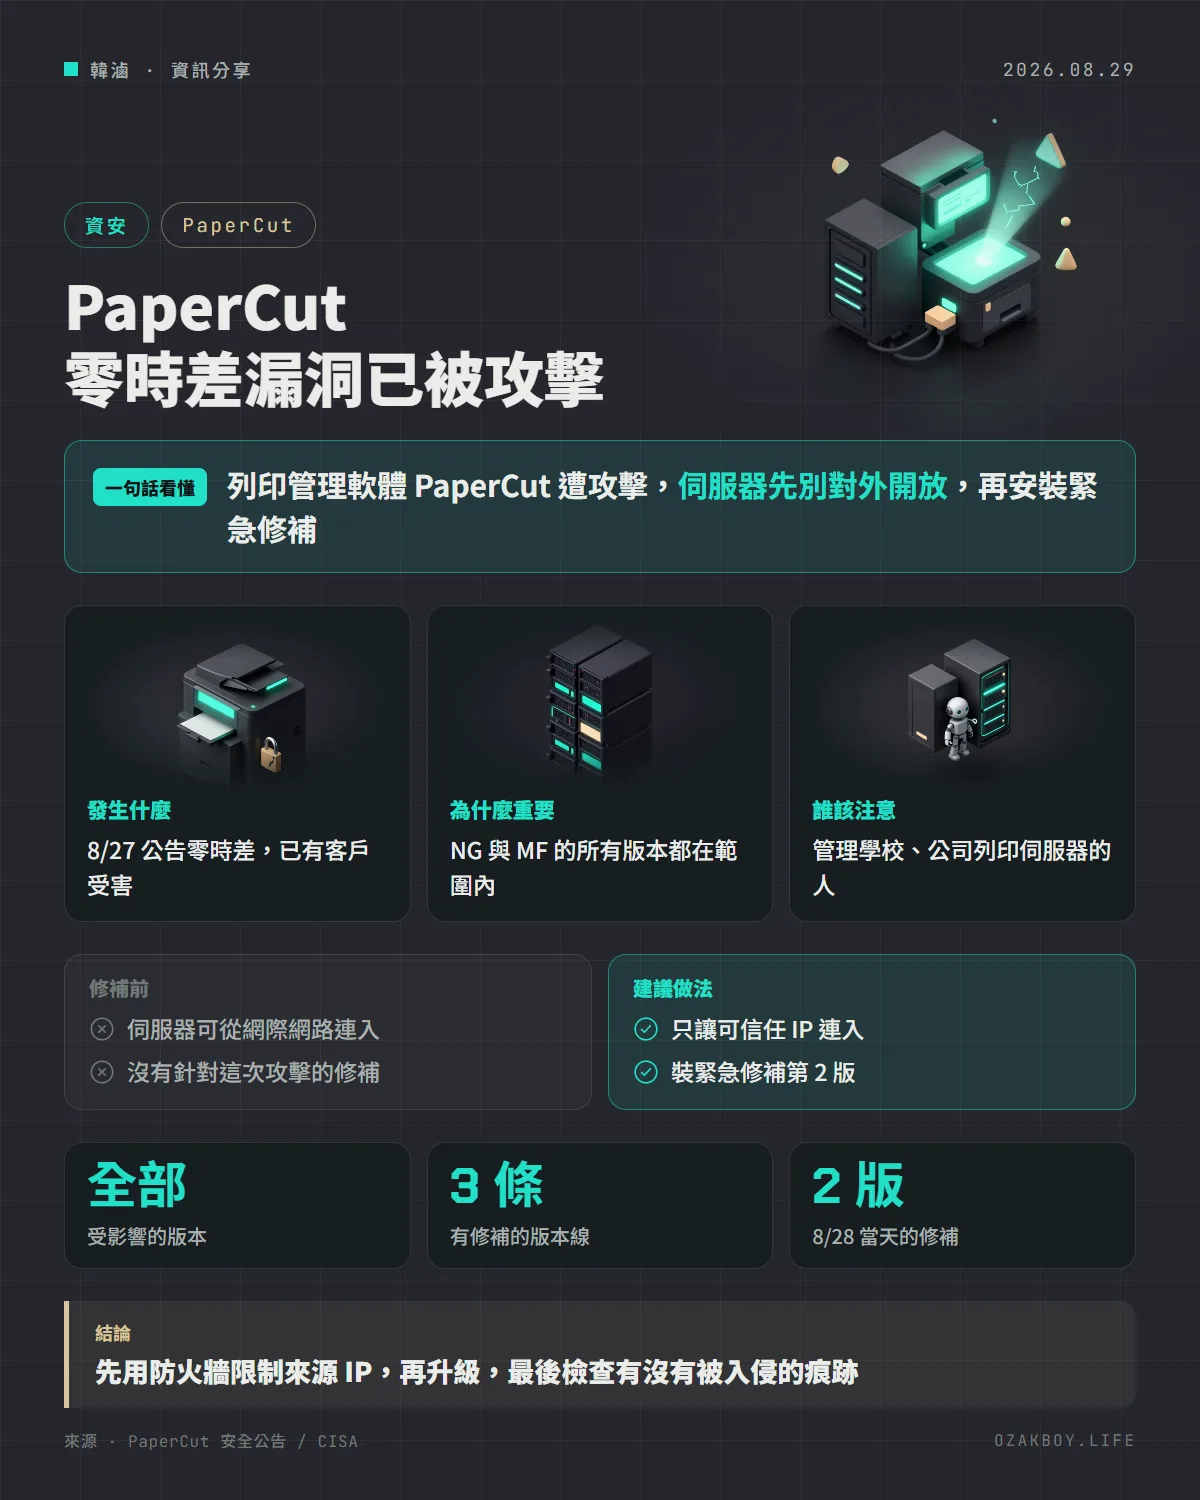
學校與公司常用的列印管理軟體 PaperCut NG/MF,8 月 27 日公告有零時差漏洞正被攻擊,已有客戶受害。官方 8 月 28 日連發兩版緊急修補,並要求連網的伺服器立刻限制只讓可信任的 IP 連入。
- 發布
- 2026-08-29
- 篇幅
- 約 4 分鐘 · 1,848 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
一句話看懂:列印管理軟體 PaperCut NG/MF 的零時差漏洞已經被拿來攻擊,所有版本都受影響;連得到網際網路的伺服器,請先限制只讓可信任的 IP 連入,再安裝緊急修補。
先用白話講:PaperCut 是什麼?零時差又是什麼?
很多學校和公司的印表機不是想印就印:要刷學生證、要記錄誰印了幾張、要算錢。負責管這些事的軟體,就是 PaperCut,它跑在一台伺服器上。
零時差漏洞(Zero-day)是什麼意思?想像小偷發現你家大門鎖有個瑕疵,在鎖匠還沒來得及換之前,就已經開始闖空門。廠商一發現問題,攻擊就已經在發生,所以沒有「先公布再慢慢修」的緩衝期。
發生什麼事
PaperCut 在 8 月 27 日發出緊急安全公告:NG 與 MF 兩個產品有漏洞正被攻擊,官方確認已有客戶受害,所有版本都在影響範圍內。
時間線(官方公告的更新紀錄,使用澳洲東部時間):
- 8 月 27 日:發布初版安全公告
- 8 月 28 日凌晨 2 點 10 分:發布 v25、v26 的緊急修補
- 8 月 28 日晚上 8 點 42 分:發布第 2 版緊急修補,加強防護;晚上 10 點 08 分補上 v24 的第 2 版
官方建議:就算安裝過第 1 版,也要換成第 2 版。
現在該做什麼?
| 順序 | 動作 |
|---|---|
| 1 | 伺服器若能從網際網路連入,立刻用防火牆限制只讓可信任的 IP 連入 |
| 2 | 升級到第 2 版緊急修補(NG 與 MF 都有) |
| 3 | 檢查有沒有被入侵的跡象 |
| 4 | 懷疑被入侵:保存備份、整台重建、還原乾淨備份 |
官方特別說,第 1 步「就算沒看到可疑活動也要做」。Mobility Print 是獨立架構,不受影響,不用關它的連接埠;官方 FAQ 也說 PaperCut Hive 和 Pocket 不受影響。
給管理者的技術細節
官方列出的入侵跡象:
- 資安工具對 PaperCut 應用伺服器的
pc-app.exe發出警報 server.log不見、被截短或被刪除server.log出現No suitable driver found for jdbc:no:x或Database error looking up cardID: VALUES CAST這類訊息
後續追加(8 月 30 日):官方又補了一批跡象,例如 Windows 上多了一個名為 Remote Access Service、執行 SimpleService.exe 的服務,或出現不明的 AnyDesk 安裝。
後續(8 月 31 日):CISA 把兩個相關漏洞列入已遭利用清單:CVE-2026-81578(缺少驗證,未登入的遠端攻擊者可以改動部分系統設定)和 CVE-2026-82078(不安全的反射,可執行伺服器上既有的 Java 程式),兩者可以串接,聯邦機構的修補期限是 9 月 14 日。
另外,官方 FAQ 寫明 v23 及更早版本沒有緊急修補,必須先升級到 24、25 或 26。
我的看法
接案時我最怕的就是「安裝好之後就沒人管的內部系統」。列印管理這類軟體,常常是學校或公司為了方便,開個連接埠給外面的人用,上線後一放好幾年。這次的狀況提醒我:內部系統最好預設不要對外,真的要開,也要限制來源 IP。
如果你是小公司的兼職管理員,今天最值得做的事其實很簡單:確認你的 PaperCut 是不是直接掛在公開網路上。是的話,先把防火牆規則改好,再慢慢排升級。順序不要反,因為升級要排時間,限制連線只要幾分鐘。
名詞小辭典
- 零時差漏洞(Zero-day):廠商發現時已經被攻擊、還沒有正式修補的漏洞。
- KEV 清單:美國 CISA 整理的「已經有人在攻擊」的漏洞名單,列入的代表風險很高。
- IOC(入侵跡象):被入侵後留下的痕跡,例如異常的檔案、記錄或程式。
- 防火牆規則:用來決定哪些來源可以連到伺服器的設定。