觀點 · 資訊分享
Ivanti Connect Secure VPN 零時差漏洞已遭利用:免登入就能下指令,官方檢測工具還查不出來
CISA 緊急呼籲更新 Ivanti Connect Secure,CVE-2026-104935 讓攻擊者免登入就能在 VPN 設備上執行指令,已被拿來偷帳密、偷資料。因為惡意程式只在記憶體裡跑,Ivanti 的完整性檢測工具可能查不到,要靠鑑識才能判斷有沒有中招。
- 發布
- 2026-10-13
- 篇幅
- 約 4 分鐘 · 2,009 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
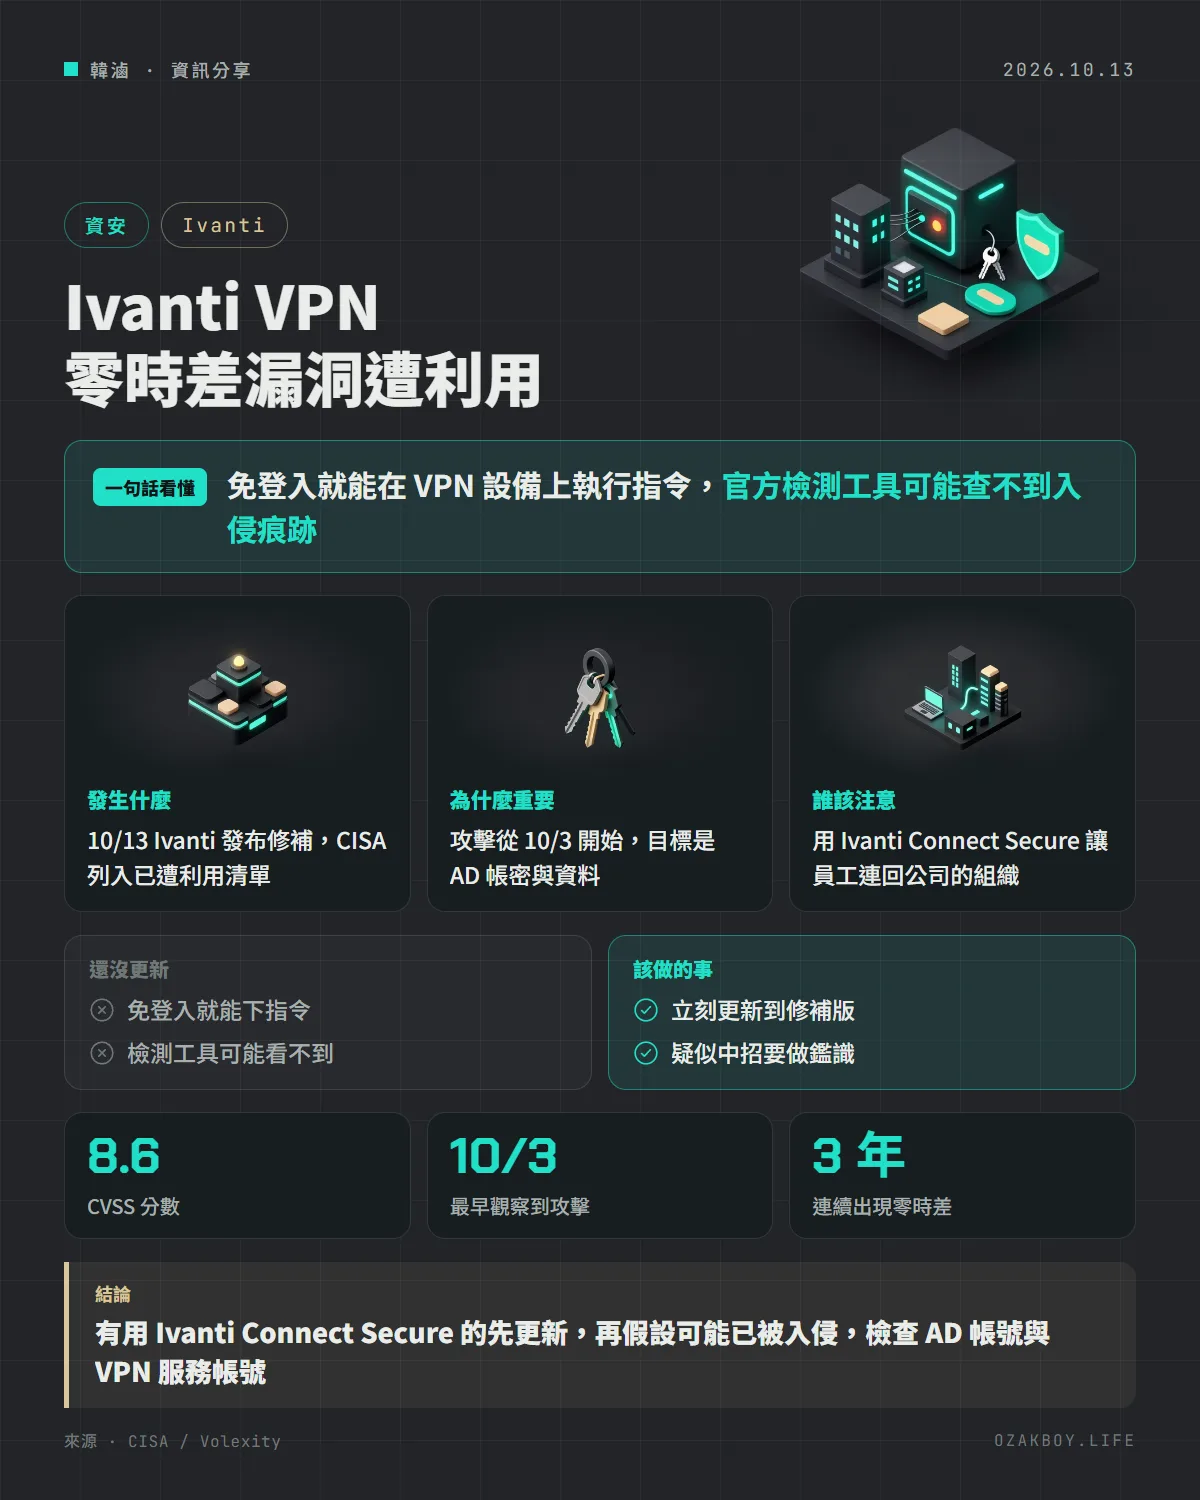
一句話看懂:讓員工從外面連回公司的 Ivanti Connect Secure VPN 出現已遭利用的零時差漏洞,攻擊者不用登入就能在設備上下指令,而且官方的檢測工具可能查不出來。
先用白話講:VPN 設備被打穿有多嚴重?
公司 VPN 就像一棟辦公大樓的大門警衛室,員工在外面要先通過這裡,才能進公司內網。如果警衛室本身被人從後門溜進去,對方不但進了大樓,還能翻閱警衛室裡的鑰匙櫃,甚至偷聽員工刷卡時的密碼。
這次的漏洞,就是警衛室被打穿。
發生什麼事
- 10 月 13 日,Ivanti 發布 Connect Secure 更新,修補 CVE-2026-104935;美國 CISA 同日發出呼籲,並把它列入「已知遭利用漏洞」(KEV)清單
- 受影響版本:25.1.1.1 以前、25.1.2.2 以前,以及 22.8R2.4 以前
- 危害:未登入的遠端攻擊者可以執行任意指令,CISA 說已被用來偷帳密、偷資料
- 分數:媒體引述的 CVSS 分數為 8.6
發現這起攻擊的資安公司 Volexity 指出,一個新追蹤的攻擊者 UTA0576 從 10 月 3 日開始反覆利用這條攻擊鏈。
攻擊鏈怎麼運作?
Volexity 描述的攻擊分三段:
- 繞過登入:利用 VPN 登入頁的公開程式,把請求轉送到原本需要登入的內部程式
- 執行程式:上傳的檔案在被檢查、刪除前會短暫存在,攻擊者趁這個空檔搶先執行
- 取得 root:再利用另一個提權漏洞取得最高權限
前兩段由這次的修補處理;提權漏洞 Ivanti 表示會在未來幾週修補。
最麻煩的是,攻擊程式只在記憶體中執行,事後還會把修改還原,所以 Ivanti 的完整性檢測工具(Integrity Checker Tool)可能完全查不到。
攻擊者拿了什麼
- 透過 VPN 設備的 AD 服務帳號,查詢 LAPS 本機管理員密碼、BitLocker 復原金鑰等敏感資料
- 分析設備上既有的封包紀錄,嘗試擷取明文的 LDAP 帳密與 NTLM 雜湊
- 竄改紀錄檔、偵察內網
- Volexity 評估,這些動作是在為進一步入侵整個內網做準備
該怎麼做
- 立刻更新:依 Ivanti 安全公告更新,並參考 25.x 升級與遷移相容性指南
- 假設已被入侵:曾暴露在外的設備,建議做網路與記憶體鑑識,而不是只跑檢測工具
- 疑似中招:依 Ivanti 的復原程序處理,先備份設備設定
- 輪替帳密:VPN 設備用的 AD 服務帳號、可能外洩的管理員密碼與復原金鑰,都應該更換
我的看法
The Register 指出,這已經是 Ivanti Connect Secure 連續第三年出現遭利用的零時差漏洞。對中小企業來說,VPN 設備常是「裝好就沒人管」的那台機器,但它偏偏站在網路最外面、手上又握著內網帳號。
我會建議兩件事:第一,VPN 這類對外設備的韌體更新,要有固定的人負責、固定的時間檢查;第二,給 VPN 設備用的 AD 服務帳號權限要收到最小,不要讓它能讀到 LAPS 密碼、BitLocker 金鑰這類東西。這次攻擊者就是靠這個帳號一路往內查。
名詞小辭典
- 零時差漏洞(Zero-day):廠商還沒修補、甚至還不知道,就已經被攻擊者利用的漏洞。
- AD(Active Directory):Windows 環境的帳號與權限管理系統,掌握公司所有人的帳號。
- LAPS:微軟的工具,替每台電腦設定不同的本機管理員密碼,並存放在 AD 裡。
- 鑑識(Forensics):專業調查設備的記憶體、紀錄與檔案,找出是否被入侵、做了什麼。