觀點 · 資訊分享
微軟 10 月例行更新:Windows Shell 漏洞已遭利用,看縮圖就中招的 9.8 分漏洞也要補
微軟 10 月 Patch Tuesday 修補大量漏洞,其中 Windows Shell 的 CVE-2026-96951 已遭攻擊、可繞過「網路下載標記」防護,CISA 同日列管。另有瀏覽資料夾產生 RAW 圖片縮圖就可能被執行程式的 9.8 分漏洞,以及多個 ASP.NET Core 高風險問題。
- 發布
- 2026-10-14
- 篇幅
- 約 4 分鐘 · 2,006 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
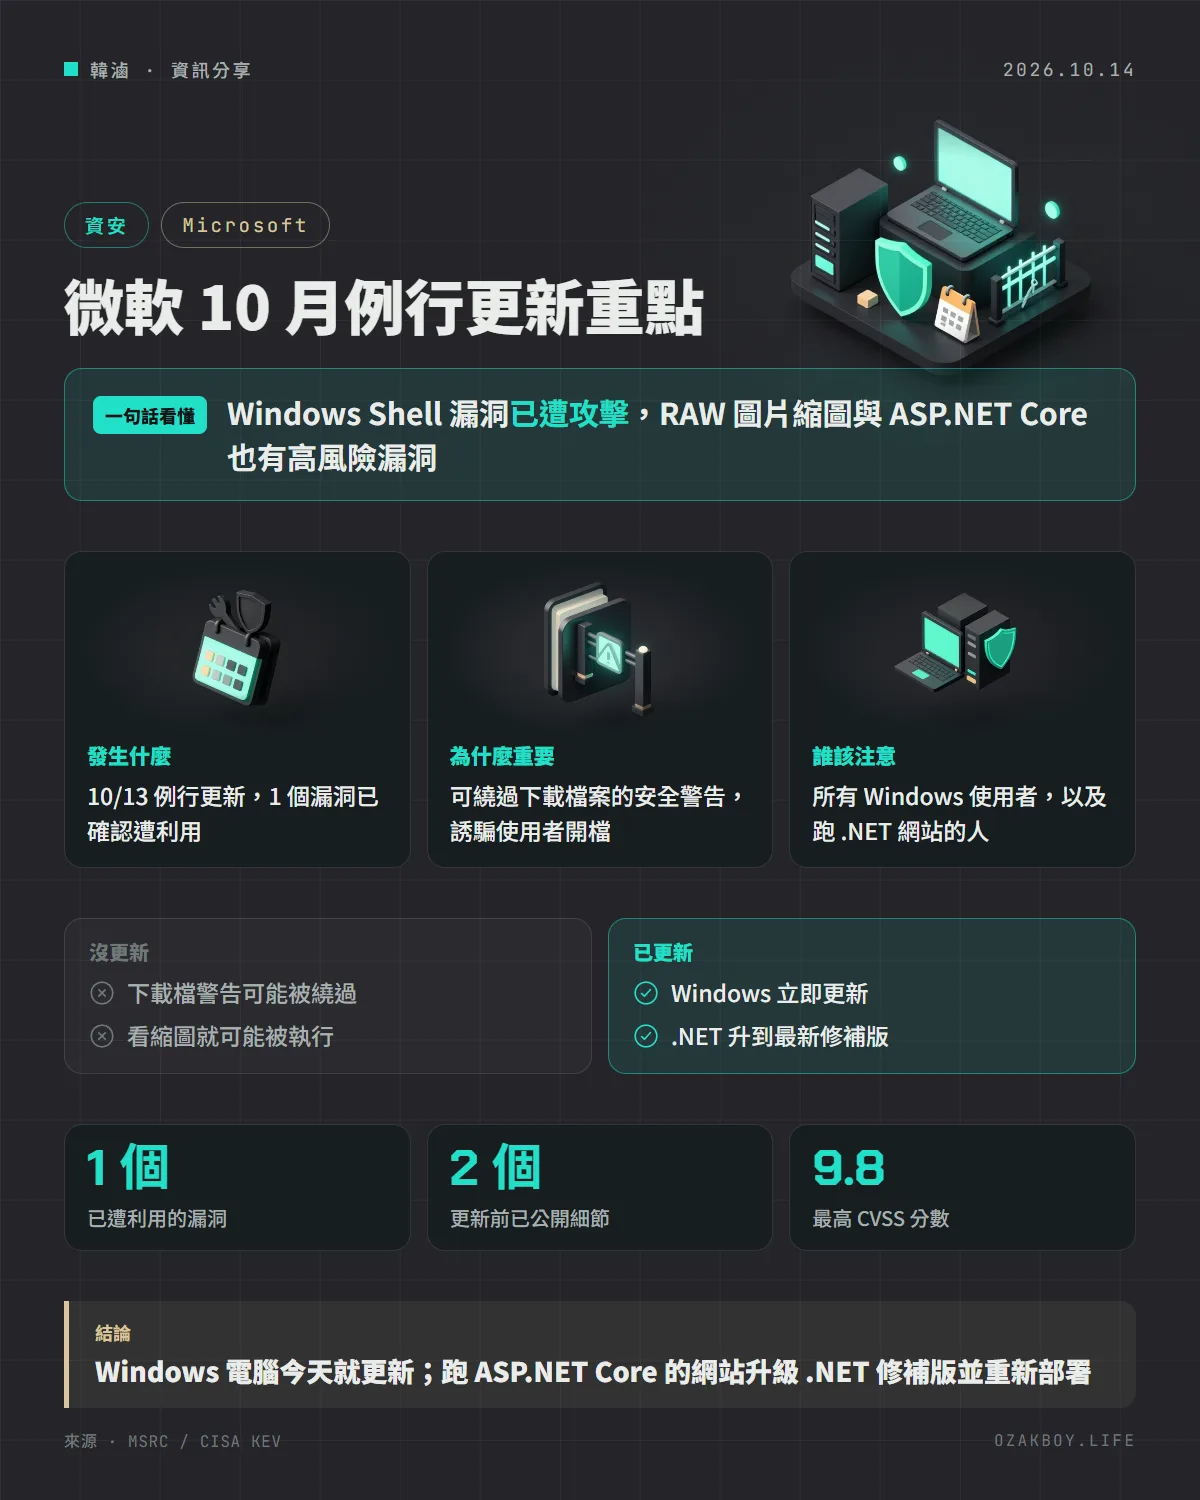
一句話看懂:微軟 10 月例行更新中,Windows Shell 有一個漏洞已經被拿來攻擊,能讓惡意檔案躲過「這是網路下載的檔案」警告;另有看縮圖就可能中招的 9.8 分漏洞,Windows 使用者與 .NET 開發者都要更新。
先用白話講:Patch Tuesday 是什麼?
微軟每個月第二個星期二會固定發布一次安全性更新,業界叫它 Patch Tuesday(修補星期二)。就像大樓每個月固定一天做安全檢修,把這個月發現的門鎖、窗戶問題一次修好。
這次比較麻煩的是:其中一扇「壞掉的門」,小偷已經在用了。
發生什麼事
微軟在 10 月 13 日發布 10 月安全性更新,重點如下:
| 漏洞 | 類型 | 分數 | 狀態 |
|---|---|---|---|
| CVE-2026-96951(Windows Shell) | 繞過安全功能 | 8.8 | 已遭利用 |
| CVE-2026-21413(Raw Image Extension) | 遠端執行程式 | 9.8 | 嚴重 |
| CVE-2026-105016(Microsoft QUIC) | 遠端執行程式 | 9.8 | 嚴重 |
| CVE-2026-108398(.NET Framework) | 繞過 WDAC | 8.8 | 更新前已公開細節 |
美國 CISA 同一天把 CVE-2026-96951 列入「已知遭利用漏洞」清單。
數量方面,微軟官方 CVRF 資料檔這個月共列出 2,575 筆,其中 Azure Linux 868 筆、Edge 255 筆,扣掉後約 1,452 筆(自行統計,各家媒體統計口徑不同,數字會有出入)。
三個最該注意的
1. Windows Shell(已遭利用)
可以繞過 Mark of the Web:Windows 平常會替網路下載的檔案加上「來自網路」標記,開啟時跳出警告。微軟說明,攻擊情境是透過郵件或即時通訊傳送特製檔案,再誘騙使用者開啟。少了這道警告,釣魚攻擊更容易得手。
2. Raw Image Extension(9.8 分)
使用者只要瀏覽含有特製 RAW 圖片的資料夾,Windows 產生縮圖或預覽時就可能被執行程式,不用真的打開檔案。
3. ASP.NET Core 一批高風險修補
- CVE-2026-70188(9.1 分):透過特製的 HTTP/2 請求繞過驗證
- CVE-2026-88092(9.4 分):經反向代理的 HTTP/1.1 請求走私
- .NET 同步推出 10.0.13、9.0.21、8.0.32
該怎麼做
- 一般使用者:Windows Update 安裝 10 月更新並重新開機,Office、Edge 也一併更新
- IT 管理者:優先處理 CVE-2026-96951,提醒同仁注意不明附件
- .NET 開發者:升級 SDK 與執行環境,重新建置並部署應用程式;用 Docker 的記得重建映像檔
我的看法
我自己的系統大量用 .NET,這個月最在意的反而不是 Windows,而是 ASP.NET Core 那幾個請求走私問題:很多部署都是「反向代理加上 Kestrel」,正好是 CVE-2026-88092 描述的情境。只更新開發機上的 SDK 沒有用,要把線上跑的執行環境、容器映像檔一起換掉才算修完。
另外,看縮圖就中招這類漏洞,對常收客戶素材的接案者特別要小心。客戶寄來的壓縮檔、照片資料夾,在更新完成前,別急著在檔案總管裡展開預覽。
名詞小辭典
- Patch Tuesday:微軟每月第二個星期二固定發布安全性更新的日子。
- Mark of the Web:Windows 替網路下載檔案加的標記,用來觸發安全警告。
- 請求走私(Request Smuggling):利用代理伺服器與後端對請求解讀不一致,偷塞進額外請求。
- CVRF:微軟用來發布安全性更新資料的標準格式檔案。