觀點 · 資訊分享
WordPress 外掛漏洞週末集中公布:Avada 表單免登入能刪文章,4 款表單 CRM 外掛 9.8 分
10/10、10/11 美國國家漏洞資料庫陸續公布一批 WordPress 外掛漏洞:熱門建站工具 Avada Builder 預設表單設定就能被免登入觸發,Contact Form 7、WPForms 等表單的 CRM 外掛可被直接新增管理員。有用到的網站請立刻檢查版本。
- 發布
- 2026-10-11
- 篇幅
- 約 5 分鐘 · 2,104 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
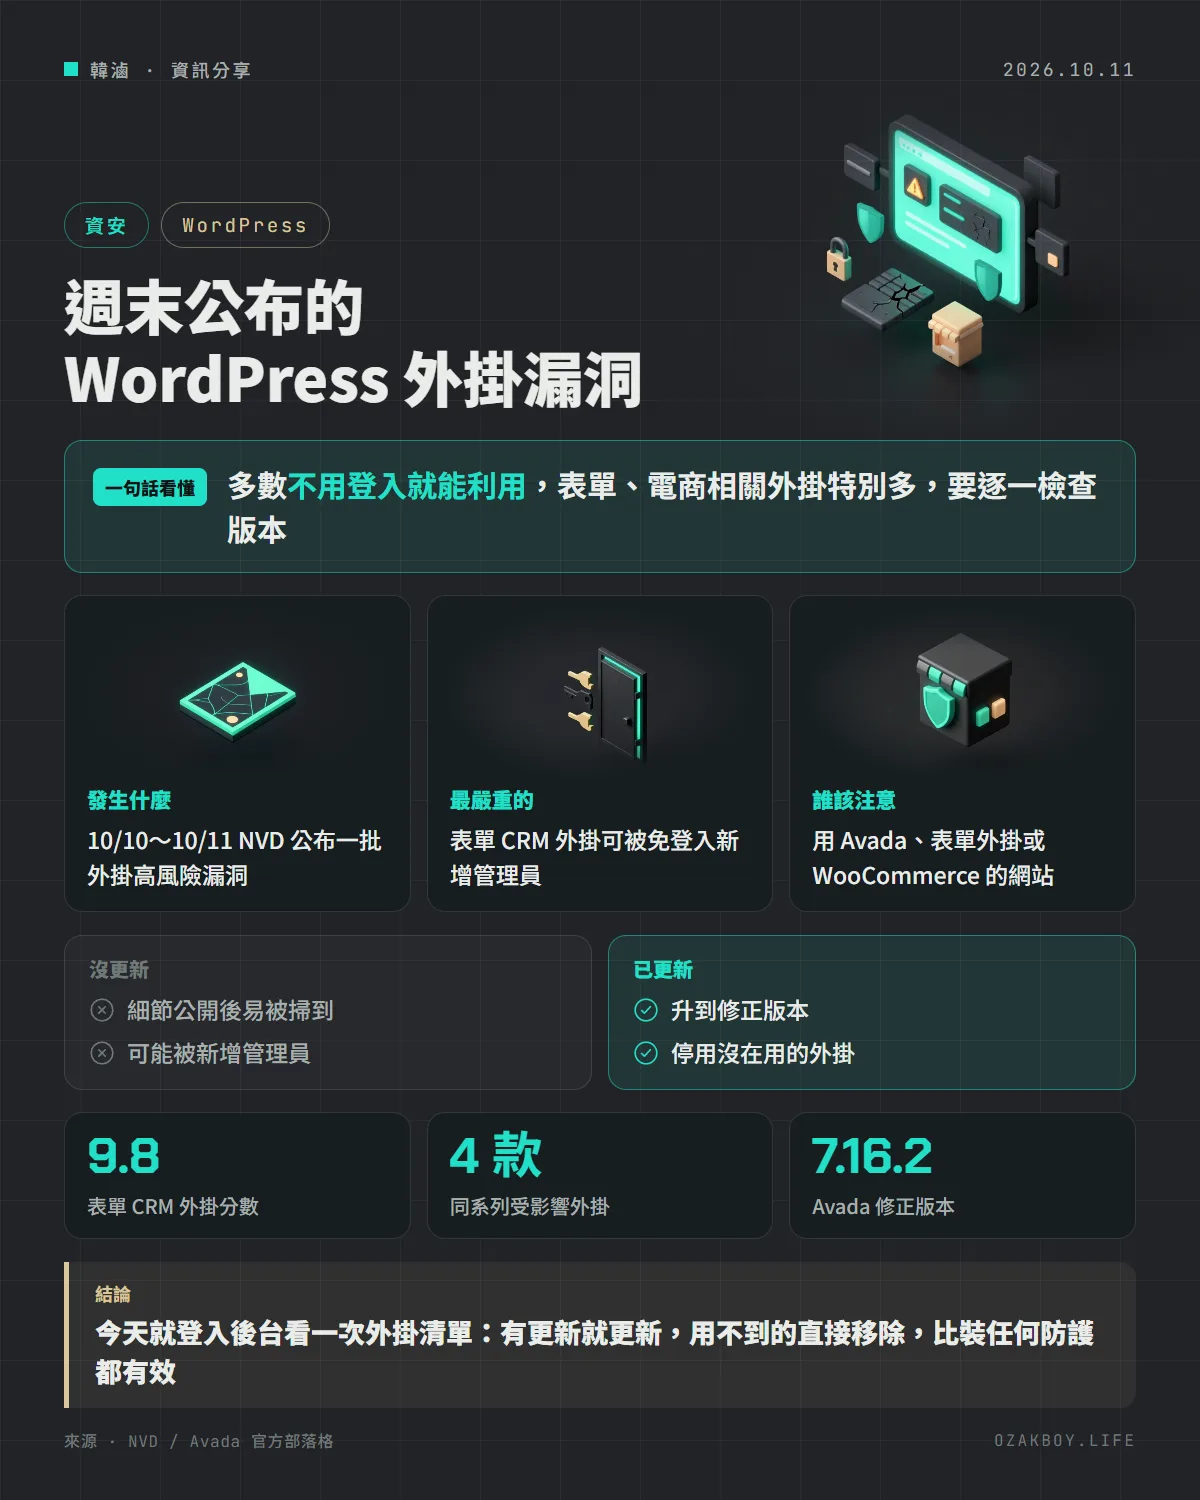
一句話看懂:10 月 10 日、11 日,美國國家漏洞資料庫公布一批 WordPress 外掛的高風險漏洞,很多不用登入就能利用,Avada、表單外掛與 WooCommerce 周邊外掛都在名單上。
先用白話講:為什麼外掛漏洞這麼危險?
WordPress 網站就像一棟房子,核心程式是主結構,外掛則是你自己加裝的門窗、信箱、對講機。主結構很堅固,但只要某一扇加裝的窗戶鎖壞了,小偷一樣能進來。
而且這種漏洞一旦被編號公開(拿到 CVE 編號),等於把「哪一扇窗壞了」寫在公告欄上,自動化掃描工具很快就會開始一家一家試。
發生什麼事
10/10 到 10/11,美國國家漏洞資料庫(NVD)陸續公布多個 WordPress 外掛漏洞,挑出影響較大的幾個:
| 外掛 | 受影響版本 | 分數 | 問題 |
|---|---|---|---|
| Avada(Fusion)Builder | 7.16.1 以前 | 9.1 | 免登入觸發網站內部動作 |
| click5 CRM 外掛(CF7、WPForms、Gravity Forms、Ninja Forms 版) | 各 1.0.1~1.0.4 以前 | 9.8 | 免登入改設定、新增管理員 |
| Extensions For CF7 | 3.4.5 以前 | 9.8 | 免登入上傳檔案,可能遠端執行程式 |
| Blocksy Companion | 2.1.58 以前 | 9.1 | 免登入取得賣家帳號權限 |
| PPOM(WooCommerce) | 34.0.10 以前 | 9.1 | 免登入刪除或讀取伺服器檔案 |
幾個要特別注意的
Avada Builder:漏洞描述指出,只要網站有公開的 Avada 表單,而且通知信範本用了欄位佔位符,就能被利用,而這正是預設的表單設定。研究人員實測能永久刪除垃圾桶裡的文章、頁面與留言。Avada 官方在 9 月 30 日發布 7.16.2,修正了包含表單通知信注入在內的 6 個安全問題。
表單 CRM 外掛:click5 的四款 CRM 串接外掛,都有不檢查權限的 REST 端點,攻擊者可以修改任意網站設定,進而建立新的管理員帳號,等於整站被接管。
個資外洩型:分數不高但很實際。「Order Export & Order Import for WooCommerce」2.7.8 以前,在保護檔遺失時,匯出的訂單 CSV(含姓名、地址、電話)可能被直接下載;「Accept PayPal Payments using Contact Form 7」4.0.7 以前,可被免登入匯出付款表單的填寫資料。
WooCommerce 本體:9.8.0 到 11.1.2 有一個 7.2 分的權限提升問題,但要先有高權限帳號才能利用;Patchstack 建議更新到 11.2.0 以上。
該怎麼做
- 登入後台「外掛」頁,把有更新的外掛全部更新
- 對照上表,確認有沒有裝到受影響的外掛與版本
- 用不到的外掛停用並刪除,少一個外掛就少一個風險
- 有裝表單 CRM 外掛的,檢查「使用者」列表有沒有多出不認識的管理員
我的看法
接案時最常遇到的情況是:網站上線後就沒人管,外掛停在兩年前的版本。很多中小企業的網站正是用 Avada 這類付費佈景主題和一堆表單外掛拼起來的,這批漏洞剛好打在最常見的組合上。
我的建議是,跟客戶簽維護約時,把「每月檢查並更新外掛」寫進去;如果客戶不想付維護費,至少開啟外掛自動更新。另外,外掛不是越多越好,表單串 CRM 這類需求,能用一個成熟外掛解決,就不要為了一個小功能多裝一個。
名詞小辭典
- CVE:國際通用的漏洞編號,例如 CVE-2026-97670。
- CVSS 分數:漏洞嚴重程度的評分,0 到 10 分,9 分以上屬於「嚴重」。
- REST 端點:網站提供給程式呼叫的網址,沒檢查權限的話任何人都能呼叫。
- 遠端執行程式(RCE):攻擊者可以在你的伺服器上執行任何指令,是最嚴重的漏洞類型之一。