觀點 · 資訊分享
7 國 10 個資安機關聯合警告:中國關聯駭客用掃描器、假登入框、VPN 一路偷走電子郵件
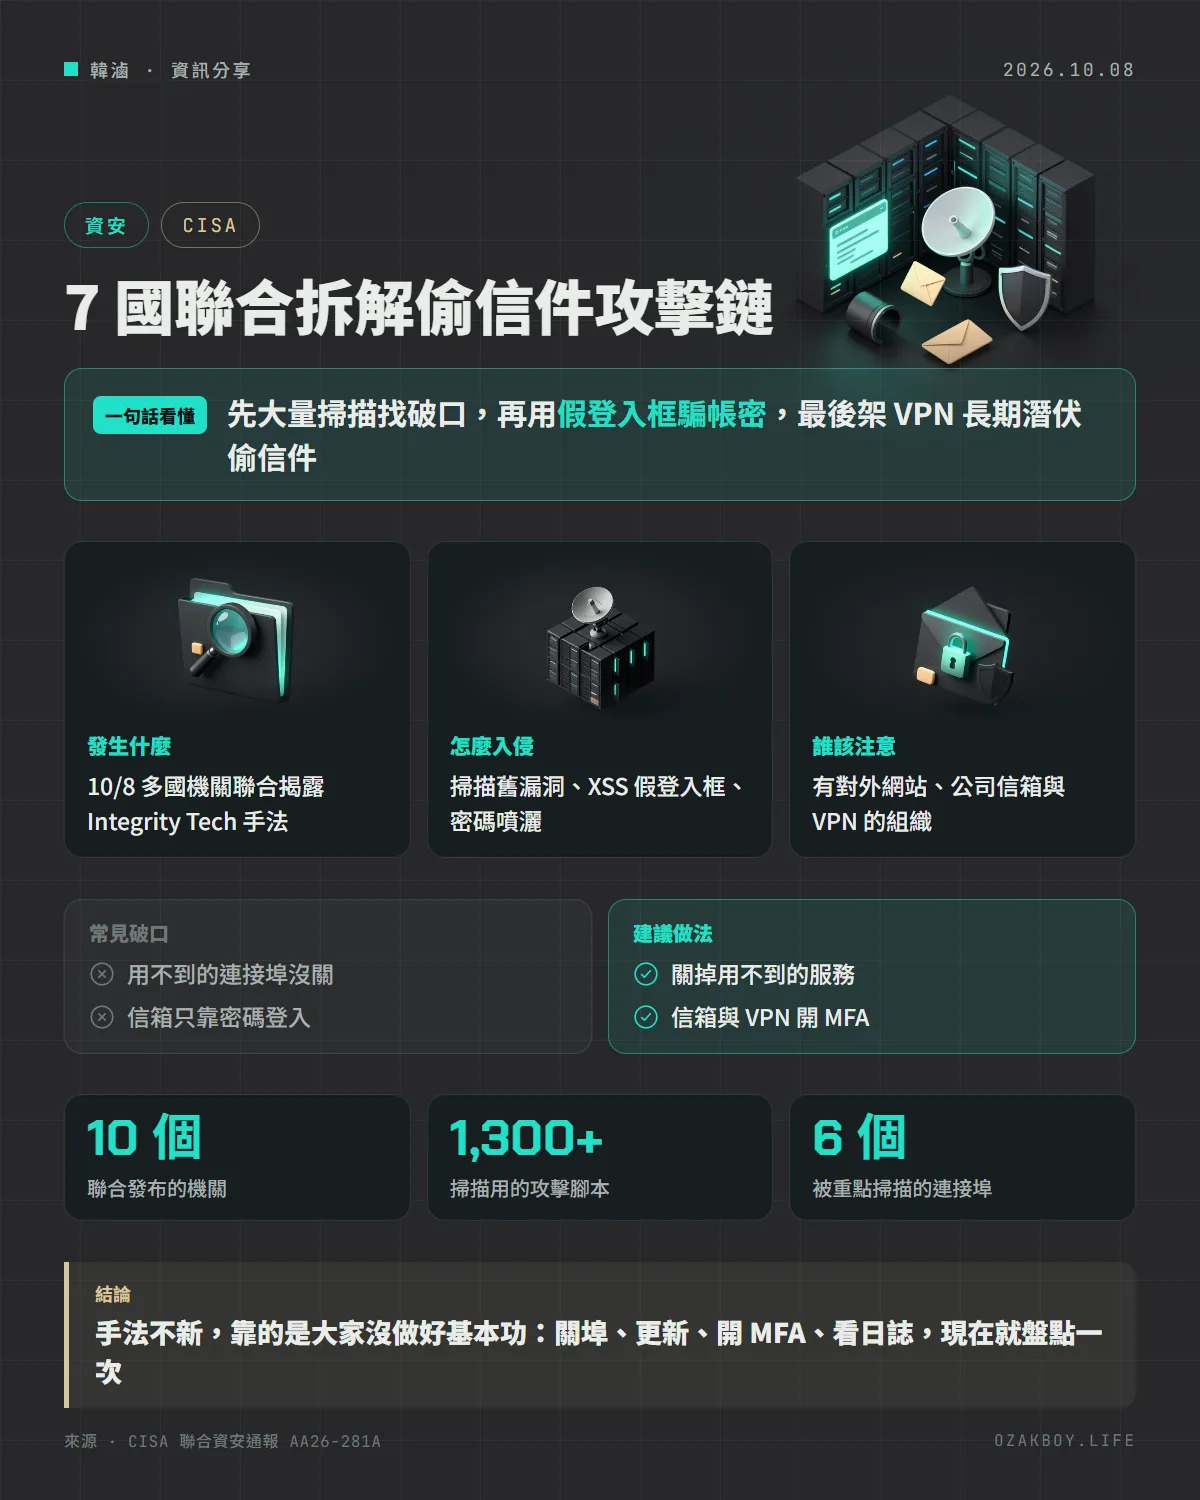
FBI、CISA 與英、澳、加、日、紐、西等國機關發布聯合資安通報,揭露與中國政府有關的 Integrity Tech 如何用開源掃描工具找破口、用 XSS 假登入框騙帳密,再架 VPN 長期潛伏偷信件,並列出一長串防護建議。
- 發布
- 2026-10-08
- 篇幅
- 約 4 分鐘 · 1,691 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:美國與 6 個盟國的資安機關聯合揭露一條「掃描、騙帳密、潛伏、偷信件」的攻擊鏈,手法不新,專挑沒做好基本防護的組織下手。
先用白話講:這是什麼樣的攻擊?
想像有一群小偷,開著車在整個城市繞,用工具一戶一戶檢查:哪家窗戶沒關、哪家還用舊式門鎖。找到之後,再假裝成管理員,在門口貼一張「請輸入門禁密碼」的假告示,騙住戶自己把密碼交出來。進門後,他們不急著搬東西,而是偷偷在屋裡裝一條只有自己知道的秘密通道,之後想來就來。
這份通報描述的,就是網路版的這套流程。
發生什麼事
10 月 8 日,美國 FBI、CISA、NSA,加上英國、澳洲、加拿大、日本、紐西蘭、西班牙的資安或情報機關,共 10 個單位聯合發布資安通報 AA26-281A。
- 主角:Integrity Technology Group(Integrity Tech),通報形容它是一家與中國政府有關的中國公司,提供工具、主機與入侵服務給駭客使用
- 手法相似的已知組織:Flax Typhoon、Ethereal Panda、Red Juliett
- 受害範圍:美國政府、製造、醫療、資訊等關鍵基礎設施,以及執法、教育、宗教團體;東南亞、非洲、北美的組織也在名單內
- 資料來源:FBI 多次調查中取得的技術證據
他們怎麼入侵?
通報把手法拆得很細,挑幾個重點:
- 大量掃描:使用網路上找得到的開源掃描工具,重點掃 21(FTP)、22(SSH)、53(DNS)、80、443、1080 這幾個連接埠,也會列舉網站的 PHP 與 ASP.NET 頁面
- 攻擊腳本庫:一個叫 MicroScan 的工具,內含超過 1,300 個攻擊腳本,鎖定 WordPress、Jenkins、Oracle WebLogic 等常見軟體的已知漏洞
- XSS 假登入框:在有 XSS 弱點的網站上塞入程式碼,讓頁面多出帳號密碼欄位,騙使用者輸入,再引導下載惡意程式
- 密碼噴灑:對 Exchange 與 Microsoft 365 信箱大量嘗試常見密碼
- 長期潛伏:在受害電腦裝合法的 SoftEther VPN,安裝檔取名成
conhost.exe、dllhost.exe這類像系統程式的名字,防護軟體較不容易發現 - 偷信件:用腳本透過信箱的 API 把郵件打包帶走
官方建議怎麼防
通報列了很長的清單,對中小企業最實用的幾條:
- 關掉用不到的服務與連接埠,登入頁與伺服器回應盡量少透露版本資訊
- 所有服務盡可能開多因素驗證,特別是網頁信箱、VPN 與能碰到重要系統的帳號
- 網站要過濾使用者輸入,避免被塞入 XSS
- 即時更新軟體與韌體,停止支援的產品要汰換
- 監看異常流量:平常上傳很少的電腦,突然大量往外傳資料就要查
- 備份離線保存,而且不能從原系統直接被改或刪
我的看法
這份通報最值得注意的地方,是它描述的手法多半不神秘:公開的掃描工具、已知漏洞、弱密碼和網站的老問題。換句話說,被盯上的往往不是防護最弱的國家機關,而是「基本功沒做完」的任何人。
幫中小企業做網站時,我常看到主機上開著早就沒在用的 FTP、後台登入頁直接顯示框架版本、公司信箱還沒開兩步驟驗證。這些都是一個下午就能處理完的事。建議讀到這篇的人,今天就做三件事:掃一次自己主機開了哪些連接埠、確認信箱與 VPN 都有 MFA、把網站與外掛更新到最新版。
名詞小辭典
- 連接埠(Port):伺服器上的「門牌號碼」,每種服務用不同號碼對外開放,用不到的門就該關上。
- XSS(跨站腳本攻擊):網站沒過濾使用者輸入,讓攻擊者塞進的程式碼在別人瀏覽器裡執行。
- 密碼噴灑(Password Spraying):拿少數常見密碼去試大量帳號,每個帳號只試幾次,避開鎖定機制。
- MFA(多因素驗證):登入時除了密碼,還要手機驗證碼或驗證 App,密碼外流也不會直接被登入。
資料來源
常見問題
這份通報跟一般中小企業有關嗎?
有。通報裡的手法多半不是高深技術,而是掃描公開漏洞、猜密碼、利用網站的 XSS 弱點,任何有對外網站、公司信箱或 VPN 的組織都可能被掃到。
什麼是密碼噴灑?
不是對同一個帳號狂試密碼,而是拿少數常見密碼去試大量帳號,每個帳號只試幾次,比較不容易觸發鎖定機制。開啟多因素驗證可以大幅降低被得手的機會。
為什麼駭客要裝 VPN 軟體?
通報指出他們會在受害電腦裝上合法的 SoftEther VPN,並把安裝檔取名成像 Windows 內建程式的名字。因為是合法軟體,防毒比較不會警示,駭客就能長期連回來。
接著讀
全部觀點 →Ivanti Connect Secure VPN 零時差漏洞已遭利用:免登入就能下指令,官方檢測工具還查不出來CISA 緊急呼籲更新 Ivanti Connect Secure,CVE-2026-104935 讓攻擊者免登入就能在 VPN 設備上執行指令,已被拿來偷帳密、偷資料。因為惡意程式只在記憶體裡跑,Ivanti 的完整性檢測工具可能查不到,要靠鑑識才能判斷有沒有中招。閱讀 →Microsoft Copilot 大改版:不會寫程式也能做小工具,還多了會自己上班的 AutopilotMicrosoft 把 Copilot App 拆成 Home、Code、Autopilot 三大功能:Home 整合聊天與委派工作,Code 用白話就能做出內部小工具,Autopilot 是一直在雲端執行的 AI 同事。代理型工作改為依用量計費。閱讀 →Cloudflare WAF 開始檢查「伺服器回了什麼」:攻擊有沒有得逞看得出來,免費方案也能用Cloudflare 推出 WAF 完整交易偵測與回應規則,把請求和伺服器的回應放在一起判斷,在回應送出前就能攔下。所有方案(含免費)都能用,第一批受管規則針對 php2shell 漏洞。閱讀 →