觀點 · 資訊分享
Next.js 與 React 一口氣公布 12 項漏洞:有些 WAF 擋不了,請升到 15.5.16 或 16.2.5
React 團隊與 Vercel 公布影響 React Server Components 與 Next.js 的多項漏洞,Cloudflare 在 5 月 7 日整理出 12 項,涵蓋阻斷服務、中介層繞過、SSRF、XSS 與快取污染。官方建議立刻升級,不要只靠 WAF。
- 發布
- 2026-05-07
- 篇幅
- 約 4 分鐘 · 1,817 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
一句話看懂:React 團隊與 Vercel 一口氣公布一大批 Next.js 與 React Server Components 漏洞,Cloudflare 整理出 12 項,並說有些無法用 WAF 擋,最保險的做法是升級套件。
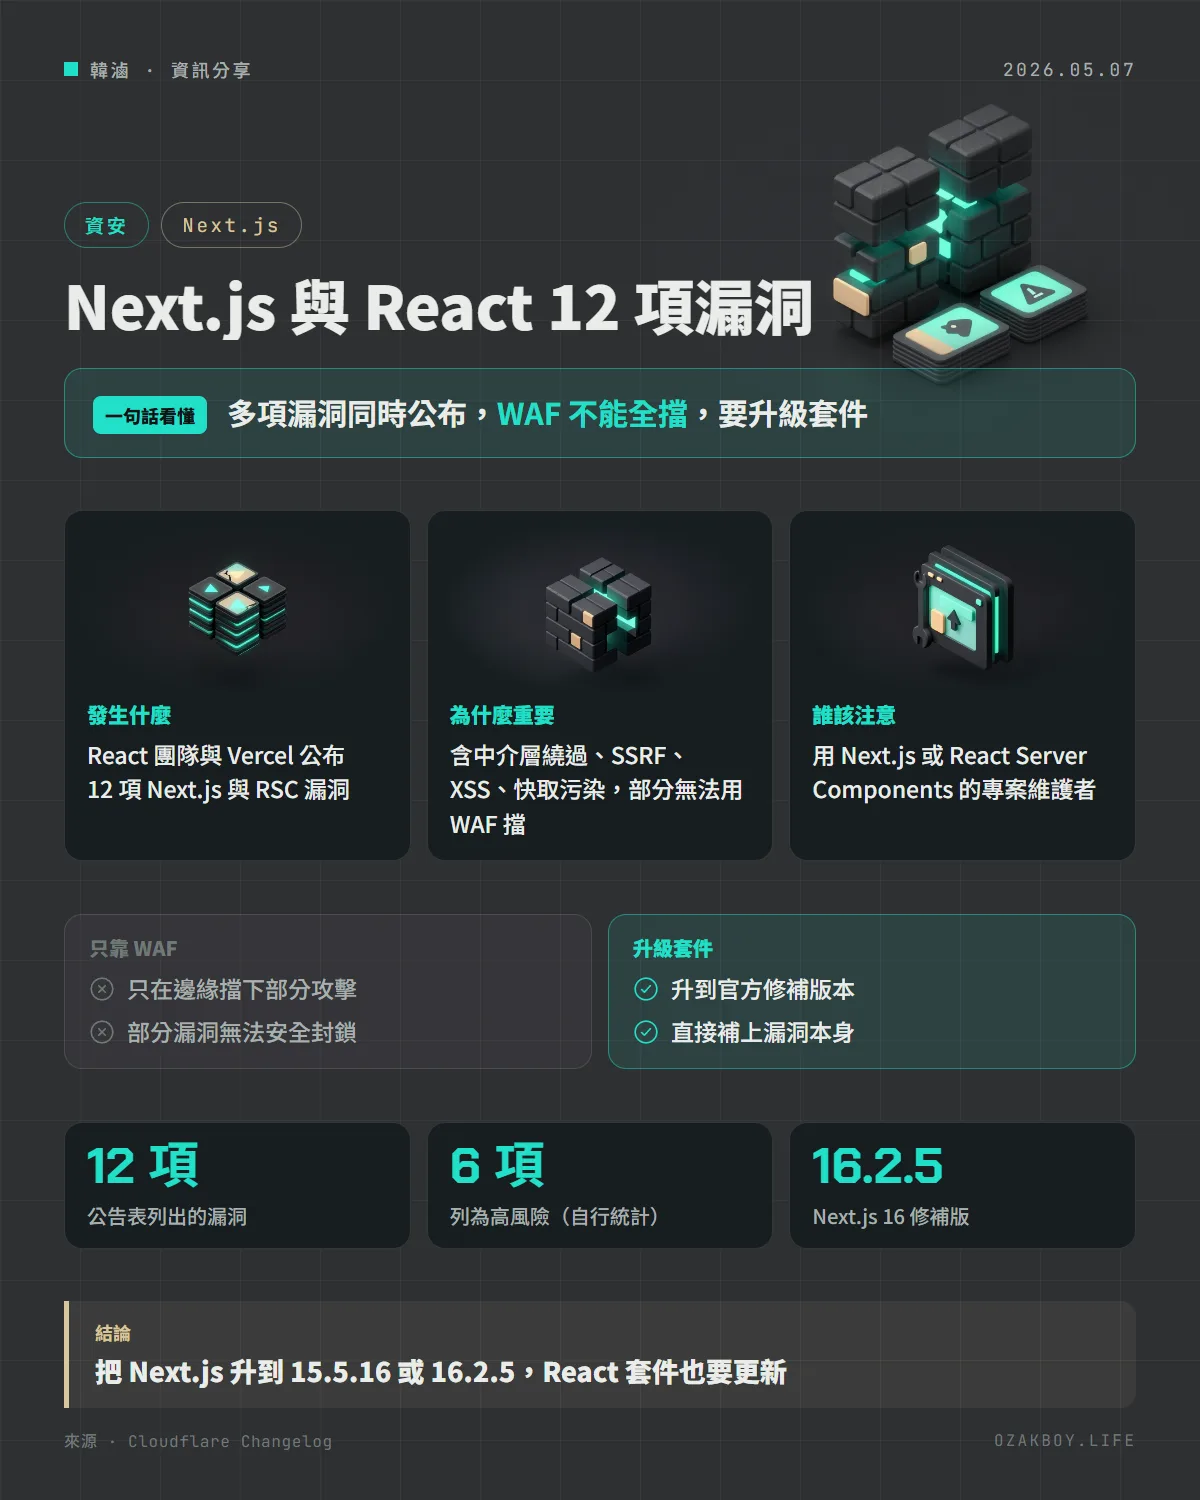
先用白話講:WAF 擋得了什麼?
WAF(網站應用程式防火牆)像是大樓門口的警衛,會攔下看起來可疑的人。但如果大樓本身的鎖有問題(程式漏洞),警衛不一定認得出每一種闖入方式,有些闖入看起來跟正常訪客一模一樣,警衛就沒法擋。
這次的狀況就是這樣:漏洞很多,WAF 只能擋一部分。
發生什麼事
Cloudflare 在 5 月 7 日的更新紀錄中說,React 團隊與 Vercel 公布了影響 React Server Components 與 Next.js 的多項漏洞,類型包括阻斷服務、中介層與代理繞過、SSRF(讓伺服器去連不該連的地方)、XSS 與快取污染。
官方的建議很直接:立刻升級應用程式與相依套件。
修補版本
| 套件 | 修補版本 |
|---|---|
| Next.js | 15.5.16、16.2.5 |
| react-server-dom-webpack/-parcel/-turbopack | 19.0.6、19.1.7、19.2.6 |
12 項漏洞的 WAF 現況(依公告表整理)
| 風險 | 漏洞類型 | WAF 狀況 |
|---|---|---|
| 高 | Server Components 阻斷服務(CVE-2026-23870) | 現有規則已涵蓋,仍在評估額外規則 |
| 高 | segment-prefetch 路由的中介層繞過、Cache Components 連線耗盡 | 評估中 |
| 高 | 動態路由參數注入的中介層繞過、WebSocket 升級的 SSRF | 無法安全啟用託管規則 |
| 高 | Pages Router i18n 的中介層繞過 | 可自訂規則,全域規則可能破壞應用 |
| 中 | CSP nonce 與 beforeInteractive 腳本的 XSS、圖片最佳化 API 阻斷服務、RSC 回應快取污染 | 多數只能自訂規則或無法安全擋 |
| 低 | RSC 快取污染、中介層轉址快取污染 | 自訂規則或無法安全擋 |
風險等級計數是我依公告表自行統計:高 6 項、中 4 項、低 2 項。
給開發者的技術細節
- Cloudflare 說,先前為 CVE-2025-55184 與 CVE-2026-23864 部署的 WAF 規則,因為是偵測通用的攻擊樣態,也涵蓋新的阻斷服務漏洞 CVE-2026-23870;其中 CVE-2026-23864 的規則預設為 Block,CVE-2025-55184 的規則在公告表中標示預設為 Disabled,請自行確認
- Pro、Business、Enterprise 方案要確認託管規則(Managed Rules)已啟用
- Vinext(用 Vite 重新實作 Next.js 介面的外掛):官方說最新版不受這些 CVE 影響,並新增
vinext init需要 React 19.2.6 以上的檢查 - OpenNext on Cloudflare:本身不直接受 React 阻斷服務 CVE 影響,但應用程式的 Next.js 版本仍要更新;OpenNext 也釋出了新的 Cloudflare 轉接器版本
我的看法
這種「一次十幾項」的公告最容易讓人想「反正有 WAF」,但官方自己就明講有些擋不了,所以升級才是正解。對接案者來說,這是一個很好的理由去盤點「手上有哪些客戶站台用 Next.js、版本是多少」,沒有清單,就沒辦法在公告後快速處理。
實際做法:先升級到對應的修補版本、跑完整的測試(尤其是中介層與路由行為),再看 Cloudflare 的 WAF 變更紀錄有沒有新規則;不要把等規則出來當成不升級的理由。
名詞小辭典
- React Server Components(RSC):在伺服器上執行的 React 元件,Next.js 的新架構大量使用。
- WAF:網站應用程式防火牆,在請求抵達網站前先過濾可疑流量。
- 中介層(Middleware):請求進到頁面前先執行的程式,常用來做登入檢查。
- SSRF:誘使伺服器代替攻擊者去連線內部或不該連的地址。